Let's Encrypt 64 Tage: kürzere Zertifikate ab 2027
Let's Encrypt stellt ab 10. Februar 2027 nur noch 64 Tage gültige Zertifikate aus. Was certbot, acme.sh und Caddy brauchen und wie ihr ab 14.10. testet.
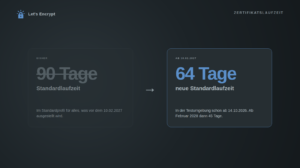
Let's Encrypt stellt ab 10. Februar 2027 nur noch 64 Tage gültige Zertifikate aus. Was certbot, acme.sh und Caddy brauchen und wie ihr ab 14.10. testet.
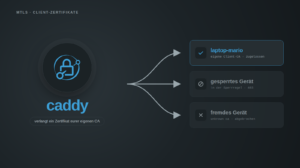
mTLS mit Caddy einrichten: eigene CA mit OpenSSL, ein Client-Zertifikat pro Gerät, client_auth in der Caddyfile und verlorene Geräte gezielt wieder sperren.
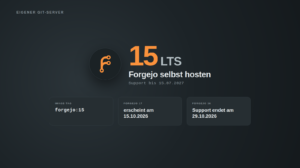
Forgejo selbst hosten mit Docker: Compose-Datei mit SQLite, Caddy für HTTPS, Git über SSH auf Port 222, Umzug von GitHub, Backup und die Wahl der LTS-Version.
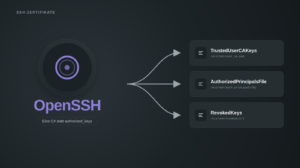
SSH-Zertifikate ersetzen die Pflege von authorized_keys. So richtet ihr eine eigene SSH-CA ein, signiert Benutzer- und Hostschlüssel und widerruft sie wieder.
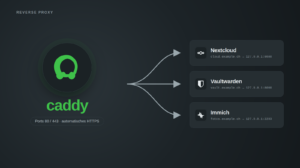
Caddy als Reverse Proxy einrichten: Installation unter Debian und Ubuntu, Caddyfile für mehrere Dienste, automatisches HTTPS und Wildcards per DNS-Challenge.
Heute befassen wir uns damit, wie wir hinter einem DS Lite Anschluss wir auf unseren Heimserver zugreifen können, sei es per SSH, sFTP, FTP, und wie wir diese für externe...
Um einen Server via SSH über das Tor Netzwerk zu erreichen, ohne Portforwarding nutzen zu können, müsst ihr eine Kombination aus Tor, Torsocks, SSH und einem sogenannten "Hidden Service" verwenden....
Leider müssen auch wir jetzt diesen besonders erfreulichen CookieBanner anzeigen um den Gesetzesbestimmungen der besonders bürgerfreundlichen EU und der DSVGO folge zu leisten. Um gewisse Funktionen und Erfahrungen auf unserer Webseite zu verbessern verwenden wir Kekse (Cookies), um z.B Einstellungen und gespeicherte Produkte im Warenkorb zu speichern und euch diese später wieder anzuzeigen. Wenn Ihr diesem zustimmt, bleiben eure Produkte beim nächsten Besuch schön brav im Warenkorb. Wir zählen die Besuche selbst, ohne Dienste Dritter. Dafür wird weder ein Cookie gesetzt noch etwas aus eurem Gerät ausgelesen. Unser Server bildet aus IP-Adresse und Browserkennung eine Prüfsumme, deren Schlüssel täglich wechselt und danach verworfen wird. Gespeichert wird nur diese Prüfsumme, die IP-Adresse selbst nicht.