EU KIDS Act: Anonym ist jetzt die Ausnahme
Am 17. September 2026 hat die EU-Kommission den EU KIDS Act vorgelegt: kein Social Media unter 13, kein eigenes Konto unter 15, und für den Weg dorthin eine Pflicht zur Alterskontrolle auf sozialen Netzwerken, Videoplattformen, in Online-Spielen, bei KI-Chatbots und in App-Stores. Der Satz, der dabei am meisten über das Gesetz verrät, steht nicht im Gesetz, sondern in den FAQ der Kommission: Erwachsene, deren Alter die Plattform schon kennt, werden gar nicht geprüft, "so most adults will notice nothing".
Wir haben im April an dieser Stelle beschrieben, wie weltweit Altersverifikation bis auf die Betriebssystemebene wandert, und damals festgestellt, dass es in der EU noch kein Gesetz gibt, das eine flächendeckende Alterskontrolle vorschreibt. Kurz darauf hielt die EU-Altersverifikations-App zwei Minuten. Jetzt gibt es das Gesetz. Die Argumente von damals — Kinder umgehen Sperren, Ausweisdaten werden geleakt, Eltern werden entmündigt — gelten weiter und werden hier nicht wiederholt. Dieser Kommentar schaut auf etwas anderes: auf die Frage, wen der KIDS Act prüft und wen nicht. Die Antwort ist unbequemer als jedes Leak-Szenario.
EU KIDS Act: was die Kommission am 17. September vorgelegt hat
Der Name ist ein Akronym, das sich jemand in Brüssel sehr lange überlegt haben muss: "EU Keeping Internet Digital Spaces Accountable and Trustworthy". Der Verordnungsvorschlag kommt mit einer Mitteilung zum EU-Ansatz für Kinderschutz im Netz und einer Folgenabschätzung. Als Verordnung würde er in allen Mitgliedstaaten unmittelbar gelten, ohne nationale Umsetzung. Laut der Analyse der Kanzlei Reed Smith verbietet er den Mitgliedstaaten sogar ausdrücklich, strengere Mindestalter festzulegen.
Die Alterstreppe: 13, 15 und eine Stunde am Tag
Kommissionspräsidentin von der Leyen hat die Grundregel in ihrer Erklärung auf eine Zeile gebracht: "no social media under the age of 13; no personal account under the age of 15". Dazwischen liegt eine Stufe, die es so bisher nirgends gab. Wer 13 oder 14 ist, bekommt kein eigenes Konto, sondern ein von den Eltern verwaltetes Mini-Konto mit eingeschränkten Funktionen und höchstens einer Stunde Nutzung pro Tag. Kontakte müssen vorab freigegeben werden. Ab 15 ist ein eigenes Konto erlaubt, die Schutzpflichten für Minderjährige gelten aber bis 18 weiter.
Für diese Mini-Konten müssen Eltern nicht nur das Alter des Kindes nachweisen, sondern auch, dass sie überhaupt sorgeberechtigt sind. Die FAQ der Kommission verlangen dafür von jedem Mitgliedstaat "a free, privacy-preserving way to prove parental responsibility". Ein solches Dokument gibt es heute in keinem Mitgliedstaat. netzpolitik.org hat im geleakten Entwurf nachgelesen, wie die Kommission die Lücke überbrücken will: zuerst mit einer Selbstauskunft der Eltern, später mit Abfragen in nationalen Registern und mit Sorgerechtsbescheinigungen, die erst noch geschaffen werden müssen.
Beweislastumkehr und sechs Prozent
Der zweite Pfeiler ist aus Sicht der Kommission der wichtigere. "Now they have to prove to us that they are safe", heisst es in der Erklärung. Sehr grosse Plattformen mit mehr als 45 Millionen Nutzern in der EU müssen vorab einen Plan einreichen, wie sie Minderjährige schützen, von unabhängigen Prüfern bestätigt und auf eigene Kosten. Endloses Scrollen, Benachrichtigungen zur Schlafenszeit, Belohnungen für Serien und Dauerposten werden für Minderjährige untersagt, Empfehlungssysteme sollen für sie auf Sicherheit statt auf Verweildauer optimiert werden. Bei Verstössen drohen laut FAQ Bussen von bis zu sechs Prozent des weltweiten Jahresumsatzes. Die Aufsicht baut auf den Strukturen des Digital Services Act auf, den wir an anderer Stelle bereits als möglichen Zensurmechanismus beschrieben haben.
Bis hierhin ist das ein Gesetz, über das sich streiten lässt, aber nicht zwingend eines, über das sich aufregen muss, wer 40 ist und kein TikTok hat. Die Aufregung beginnt bei der Frage, wie eine Plattform überhaupt weiss, wer 13, 15 oder 40 ist.
Der Satz, um den es geht: "most adults will notice nothing"
Selbstauskunft genügt nicht mehr, das stellt die Kommission ausdrücklich klar. Das Alter muss über zertifizierte Lösungen nachgewiesen werden, die von den Plattformen unabhängig sind — "including a free EU age verification app and, in time, the European Digital Identity Wallet". Die Plattform prüft laut FAQ keine Ausweise und erfährt nicht, wer ihr seid. So weit das Versprechen.
Dann folgt die Frage, die sich alle Erwachsenen stellen: Muss ich jetzt auch mein Alter nachweisen? Die Antwort der Kommission im Wortlaut: "When providers already have an estimation of the user's age based on multiple signals such as account creation date or credit card details, there will be no age verification required for most existing users." Und an anderer Stelle, noch deutlicher: "Where a platform can already tell with high confidence that a user is an adult, no new check is needed, so most adults will notice nothing."
Das ist als Beruhigung gemeint. Lest es trotzdem zweimal. Wer nicht geprüft wird, ist nicht der datensparsame Nutzer, sondern der, über den die Plattform schon genug weiss: ein Konto seit 2012, eine hinterlegte Kreditkarte, dazu die "multiple signals", die nirgends abschliessend aufgezählt werden. Wer der Plattform dagegen wenig verrät — ein junges Konto, keine Zahlungsdaten, kein Klarname, vielleicht bewusst so eingerichtet —, liefert keine Grundlage für eine Schätzung. Für ihn bleibt nur der Nachweis.
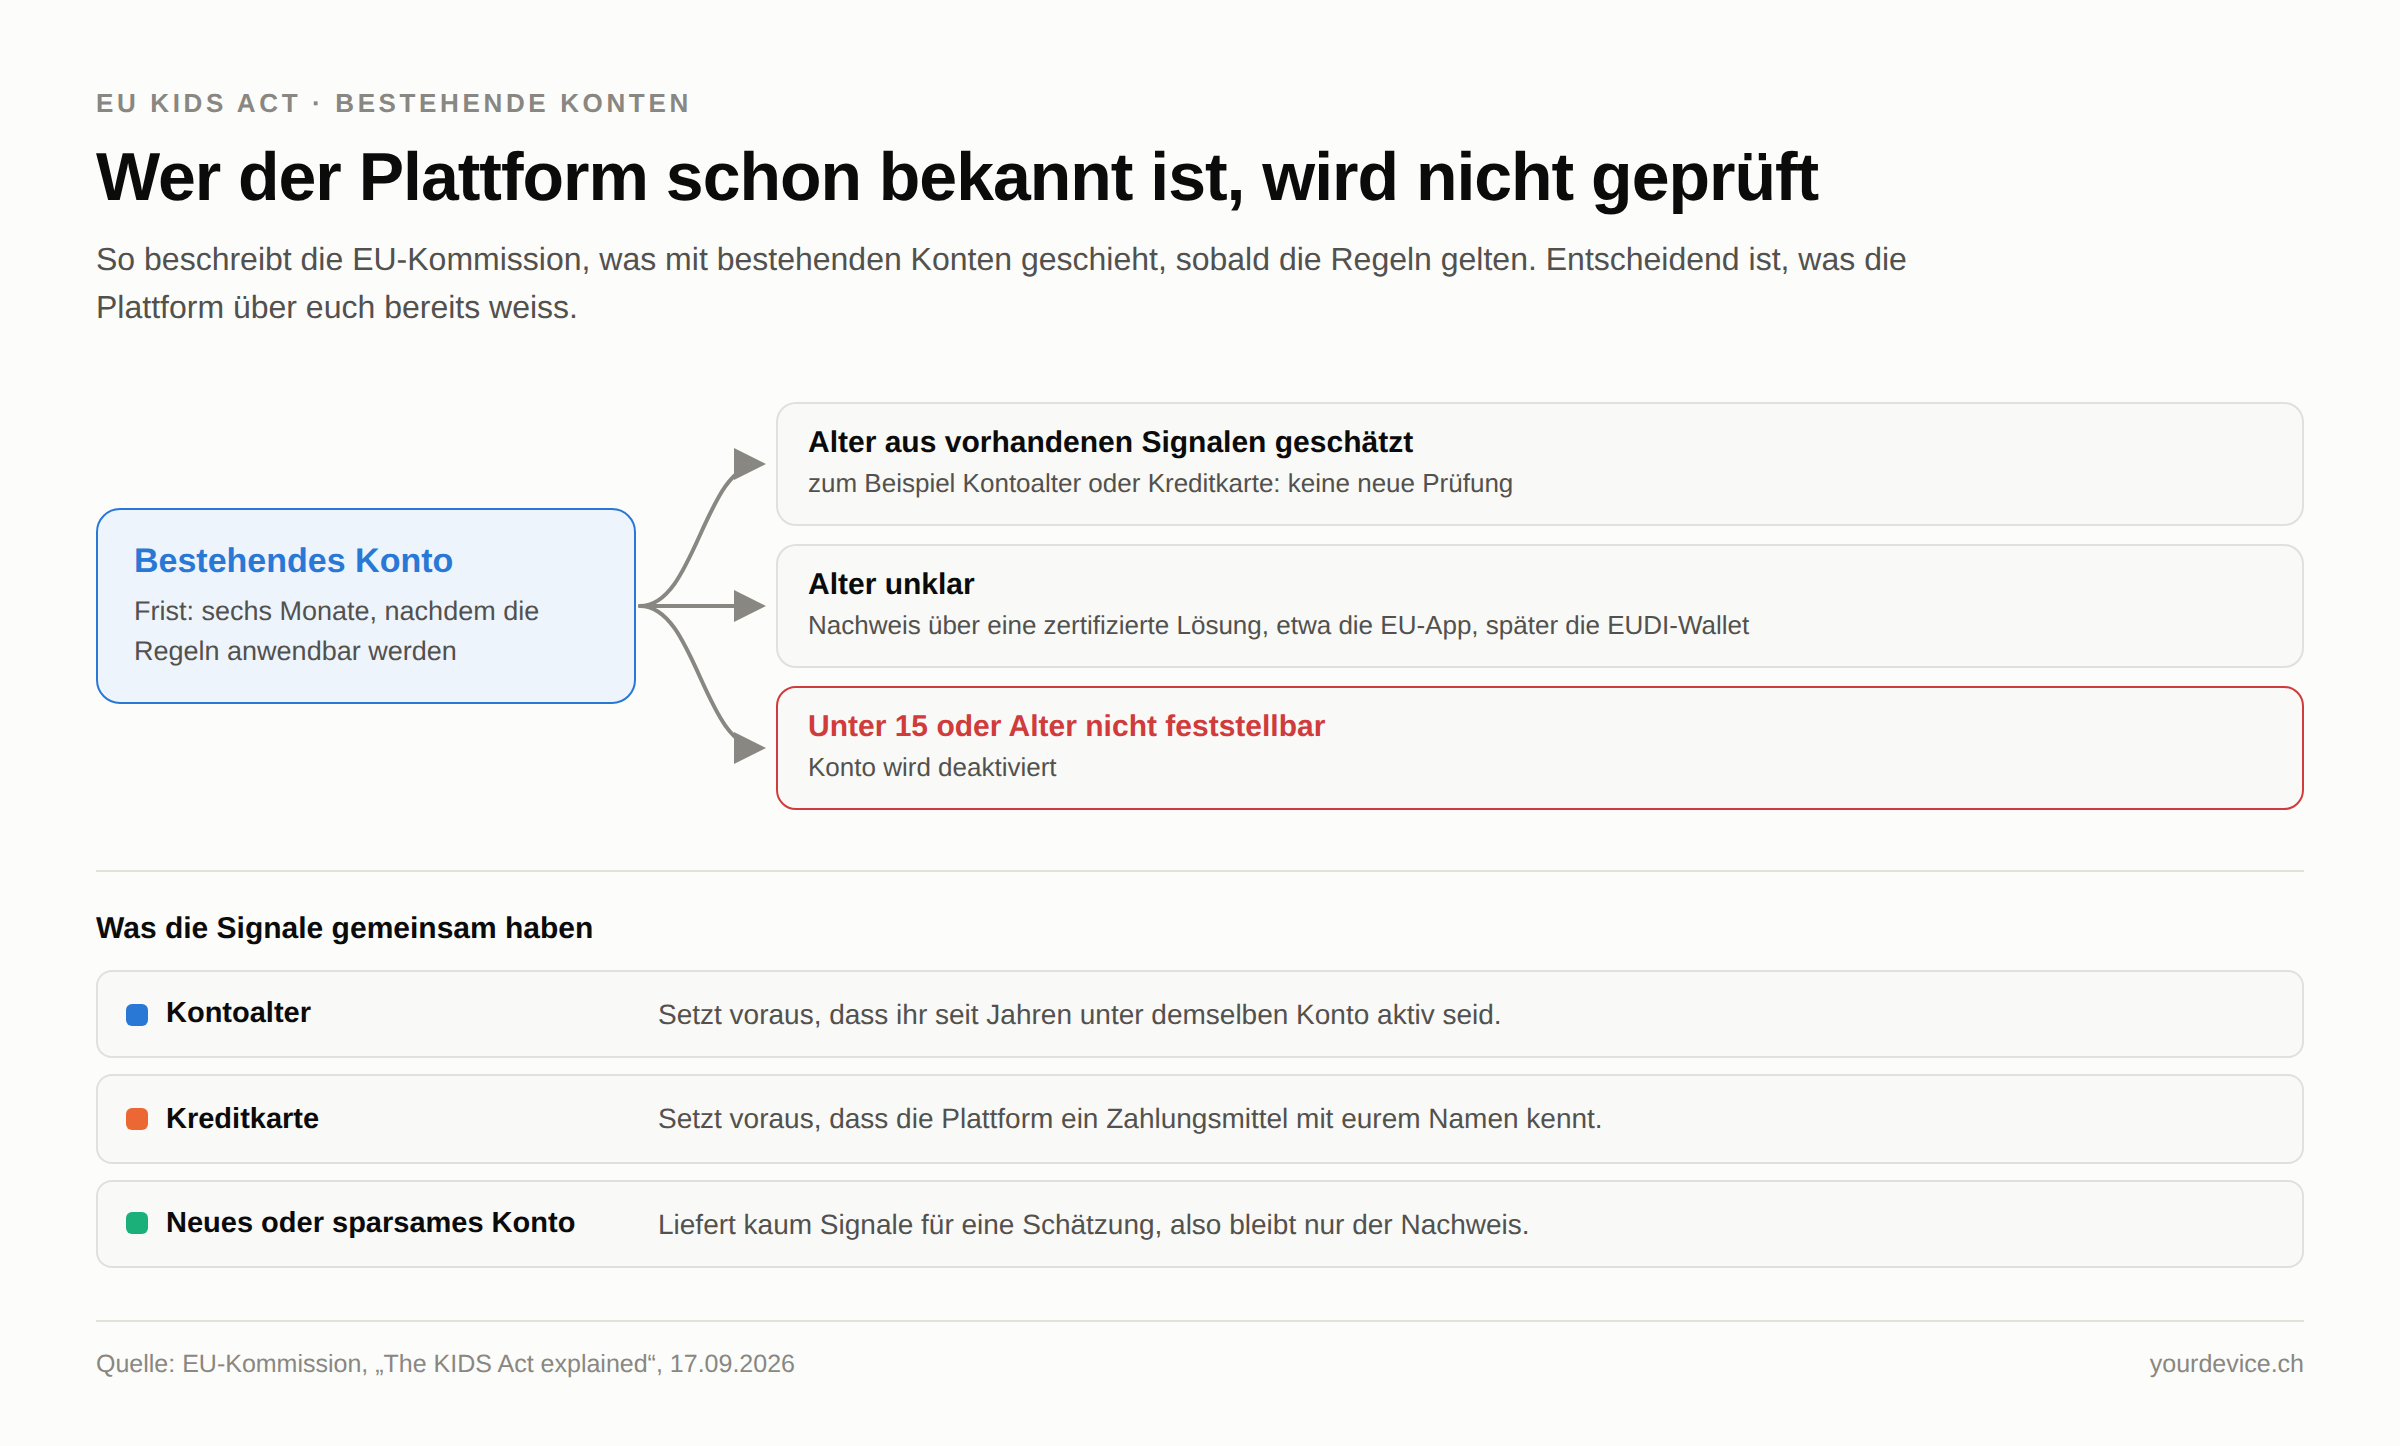
Der KIDS Act verteilt die Last der Alterskontrolle damit nicht nach Alter, sondern nach Bekanntheitsgrad. Das Gesetz erklärt die Schätzung, die eine Plattform aus ihren eigenen Daten zieht, zum Freifahrtschein. Die Plattform, die euch am besten ausgeleuchtet hat, erspart euch den Ausweis. Das ist, nüchtern betrachtet, ein Rabatt auf Überwachung.
Die Kommission würde einwenden, dass die Schätzung nur für Bestandskonten gilt und nicht für neue. Das stimmt, macht es aber nicht besser. Wer neu anfängt — ein Konto für ein Projekt, ein zweites Konto, ein Konto nach einem Datenleck, ein Konto von jemandem, der sich bisher ferngehalten hat —, muss sich ausweisen. Wer seit zehn Jahren alles preisgibt, nicht. Anonymität wird damit nicht verboten. Sie wird zu dem Zustand, der sich rechtfertigen muss.
Vom Leak zum Vorschlag: aus "alle" wurde "die meisten"
Wie bewusst dieser Weg gewählt ist, zeigt der Vergleich mit dem Entwurf, den netzpolitik.org zwei Tage vor der Vorstellung in Eckpunkten und einen Tag davor im Detail veröffentlicht hat. Dort stand nach der Auswertung der Redaktion noch, dass auch alle Erwachsenen eine Alterskontrolle durchlaufen müssen, ohne pauschale Ausnahme. Im veröffentlichten Material der Kommission sind es nun "most existing users", die nichts bemerken sollen.
Das lässt sich als Entschärfung lesen, und politisch ist es genau das: Ein Gesetz, das sämtliche Erwachsenen der EU an die Ausweiskontrolle schickt, übersteht keinen Wahlkampf. Aber die Entschärfung ist nicht neutral. Sie nimmt die Zumutung bei denen weg, die ohnehin gläsern sind, und lässt sie bei denen, die es nicht sein wollen. Der Leak war ehrlicher. Er hat alle gleich behandelt, schlecht zwar, aber gleich.
Ob die Formulierung im Verordnungstext selbst so steht wie in den FAQ, konnten wir nicht prüfen: Das PDF des Vorschlags ist über die Seite der Kommission verlinkt, liess sich aus unserer Umgebung aber nicht abrufen. Die FAQ sind allerdings die offizielle Erklärung der Kommission zu ihrem eigenen Vorschlag. Wenn der Text strenger wäre als die FAQ, hätte die Kommission ein anderes Problem.
Zero Knowledge als Gesetzesbegriff
Der zweite Satz, der Beruhigung verspricht, lautet: "The law requires 'zero knowledge proof' technology that cannot identify, locate, track or profile anyone." Das klingt nach dem Stand der Kryptographie. Es lohnt sich, nachzusehen, was dahintersteht.
Die Organisation European Digital Rights hat zehn Tage vor der Vorstellung eine Analyse der EU-Altersverifikations-App veröffentlicht. Darin steht, dass die Vorgaben für die sogenannte Mini-Wallet Zero-Knowledge-Beweise nur mit "SHOULD" verlangen, nicht mit "SHALL", und dass die Kommission die Anforderung an Unverknüpfbarkeit von "ensuring" auf "hindering" heruntergestuft habe. Die stattdessen verwendete Batch Issuance, also ein Stapel Einmalnachweise, mache Verfolgung schwerer: "it does not make tracking impossible". Selbst mit echtem Zero Knowledge, so EDRi, lasse sich eine Verknüpfung über das Backend der App, die Netzwerkebene oder den zeitlichen Zusammenhang von Ausstellung und Vorweisung herstellen.
Das Problem mit dem Stapel Einmalnachweise haben wir beim E-ID-Kommentar ausführlich beschrieben, einschliesslich der Feststellung in der technischen Spezifikation der EUDI-Wallet, dass derzeit kein Zero-Knowledge-Verfahren reif genug für den Einsatz ist. Neu ist hier etwas anderes: Ein Verfahren, das die eigene Referenzimplementierung nur als Empfehlung führt, wird in der Kommunikation zum Gesetz zur Pflicht erklärt. netzpolitik.org ist im Entwurf auf den Satz "Any age assurance measure shall be zero knowledge proof" gestossen und hat trocken angemerkt, dass eine Massnahme kein Beweis sein kann. Wer den Begriff so verwendet, hat ihn als Etikett gekauft, nicht als Bauplan.
Das ist keine Wortklauberei. Ein Gesetz, das "zero knowledge" verlangt, ohne festzulegen, was genau nicht gewusst werden darf und von wem, lässt sich mit fast jeder Implementierung erfüllen, solange irgendwo ein Beweis im kryptographischen Sinn vorkommt. Die Aufsicht prüft dann, ob das Etikett klebt. Und die Nutzer, die ohnehin nicht geprüft werden, weil die Plattform sie kennt, bemerken davon ohnehin nichts.
App-Stores müssen die EU-App mitliefern — und F-Droid?
Für diesen Blog ist ein Absatz der FAQ besonders interessant, weil er in keiner Pressemitteilung vorkommt: "App stores must age-rate every app, including videogames, with a published methodology, they must not let children access or buy apps inappropriate for their age, and must carry the EU age verification app."
Laut der Auswertung des Entwurfs durch netzpolitik.org fallen darunter nicht nur der App Store und Google Play, sondern ausdrücklich auch Anbieter wie F-Droid. Der Entwurf nimmt zwar Plattformen für die Entwicklung von Open-Source-Software aus, also Orte wie Git-Forges, aber eben nicht Stores, die freie Software verteilen. Zwei Kanzleianalysen, von Reed Smith und Osborne Clarke, zählen ausserdem Betriebssysteme zum Anwendungsbereich; in den FAQ der Kommission tauchen sie nicht auf.
Stellt euch diese Pflichten für ein Freiwilligenprojekt vor: jede App nach einer veröffentlichten Methodik altersklassifizieren, Minderjährige an altersungeeigneten Apps hindern — was voraussetzt, dass der Store weiss, wer minderjährig ist —, und die EU-App zur Altersverifikation ausliefern. F-Droid hat keine Konten, keine Nutzerdaten und kein Interesse daran, beides einzuführen. Genau das ist sein Zweck.
Wer diesen Blog liest, kennt das Muster. Google verlangt seit diesem Jahr, dass Entwickler sich registrieren, bevor ihre Apps auf zertifizierten Geräten installiert werden dürfen, und F-Droid hat öffentlich gewarnt, dass das seine Existenz bedroht. Der KIDS Act setzt nun von der anderen Seite an: nicht bei den Entwicklern, sondern beim Store. Das eine ist eine Konzernentscheidung, das andere ein Gesetz — das Ergebnis für alternative Verteilwege ist dasselbe. Wer nicht registriert, klassifiziert und verifiziert, gilt als Risiko.
Was an der Gegenseite stimmt
Ein Kommentar, der nur die Schwächen eines Gesetzes aufzählt, macht es sich zu leicht. Drei Argumente der Befürworter verdienen eine ernsthafte Antwort.
Erstens: Die Plattformen haben es jahrelang selbst in der Hand gehabt und nichts getan. Das stimmt. Die Beweislastumkehr ist der beste Teil dieses Gesetzes, und die Verbote für endloses Scrollen, nächtliche Benachrichtigungen und Belohnungen für Dauerposten gehen in die Richtung, die auch Kritiker seit Jahren fordern. Die Digitale Gesellschaft in der Schweiz hat im Mai in ihrer Position zu Alterskontrollen genau das verlangt: Empfehlungssysteme regulieren, manipulative Muster abschaffen, keine Push-Nachrichten in der Nacht. Nur braucht keine dieser Massnahmen eine Alterskontrolle. Ein Feed, der für 14-Jährige schädlich ist, wird mit 15 nicht gesund; Simeon de Brouwer von EDRi hat genau das gegenüber netzpolitik.org festgehalten.
Zweitens: Die Plattform sieht keinen Ausweis, nur ein Ja oder Nein. Auch das stimmt, soweit es die Plattform betrifft. Es verschiebt die Frage aber nur um eine Station. Wer die Nachweise ausstellt, wer die App betreibt und was auf der Netzwerkebene sichtbar bleibt, ist genau der Punkt, an dem EDRi ansetzt. Und für die Mehrheit der Erwachsenen spielt der Nachweis ohnehin keine Rolle, weil ihre Plattform sie schätzt, statt zu fragen — mit Daten, die sie ohne jedes Zero Knowledge gesammelt hat.
Drittens: Eine EU-weite Regel ist besser als 27 nationale. Das ist das stärkste Argument, und es ist nicht falsch. Frankreich, Spanien, Griechenland und andere hatten, wie im April beschrieben, eigene Verbote angekündigt, jedes mit eigener Technik. Harmonisierung verhindert einen Flickenteppich. Aber sie verhindert auch jede Abweichung nach oben wie nach unten: Wenn Reed Smith recht hat, darf kein Mitgliedstaat strenger sein — und damit auch keiner einen datensparsameren Weg ausprobieren. Ein einheitlicher Fehler ist nicht besser als 27 verschiedene. Er ist nur schwerer zu korrigieren.
Chris Köver hat den Vorschlag auf netzpolitik.org als Gesetz kommentiert, das es für Eltern "nicht besser, sondern schlimmer" macht, und festgestellt: "In der Praxis lösen diese Pläne keines der Probleme". Dem ist aus Sicht dieses Blogs nur eines hinzuzufügen: Sie schaffen ein neues. Sie machen den Datenbestand der Plattformen zur Eintrittskarte.
Wer übrigens glaubt, das sei ein europäisches Sonderproblem: Im US-Kongress liegt ein Paket mit demselben Namen, der KIDS Act H.R. 7757. Die EFF kritisiert dort, dass Pflichten immer dann greifen, wenn ein Dienst weiss "or should have known", dass jemand minderjährig ist. Auf beiden Seiten des Atlantiks läuft es auf dasselbe hinaus: Die Plattform soll über euer Alter Bescheid wissen. Den Namen haben sich die beiden Gesetzgeber offenbar nicht abgesprochen, die Richtung schon.
Und die Schweiz?
Die Schweiz ist nicht Mitglied der EU, der KIDS Act gilt hier nicht. Die Europarechtlerin Helen Keller sagte gegenüber 20 Minuten trotzdem, es könnte "schon aus Gründen der Praktikabilität für die Schweiz das Einfachste sein, sich der neuen Regelung anzuschliessen". Der Bundesrat prüft seit einem Postulat, das der Ständerat im März 2025 überwiesen hat, ein Social-Media-Verbot für unter 16-Jährige; ein Bericht soll laut Keystone-SDA im nächsten Jahr kommen, und die Forderungen sollen auch in die geplante Plattformregulierung einfliessen.
Der Druck kommt also von zwei Seiten: von der Politik, die nachziehen will, und von den Plattformen, die Funktionen im Zweifel europaweit umbauen, statt für die Schweiz eine Ausnahme zu pflegen. Wie schwerfällig die Schweiz gegenüber Plattformen reguliert, haben wir beim Digital Markets Act beschrieben. Hier wäre Langsamkeit ausnahmsweise ein Vorteil.
Was noch offen ist
Der Vorschlag geht jetzt an Parlament und Rat. Vieles, was über seine Wirkung entscheidet, ist noch nicht festgelegt oder für uns nicht prüfbar:
- Der Verordnungstext selbst. Das PDF liess sich aus unserer Umgebung nicht abrufen. Die Aussagen zu Bestandskonten stammen aus den FAQ der Kommission, die zum Leak aus der Auswertung von netzpolitik.org. Ob die Ausnahme für Erwachsene mit bekanntem Alter im Artikeltext genauso weit reicht, ist offen.
- Was ein "Signal" ist. Kontoalter und Kreditkarte sind Beispiele. Ob Plattformen auch Verhaltensanalysen, Gesichtsschätzungen aus Profilbildern oder Kontaktnetze nutzen dürfen, um ein Alter "with high confidence" festzustellen, sagen die FAQ nicht.
- Der Geltungsbeginn. Bekannt ist nur, dass bestehende Konten innerhalb von sechs Monaten nach Anwendbarkeit geprüft werden müssen. Ab wann die Regeln anwendbar sind, nennt keine der abrufbaren Quellen.
- F-Droid und freie Stores. Ob nicht kommerzielle Stores unter die Pflichten für App-Stores fallen oder unter eine Ausnahme, ist nach den öffentlichen Unterlagen nicht eindeutig. Eine Stellungnahme von F-Droid war am 19. September nicht auffindbar.
- Der Nachweis ohne digitale Identität. Jeder Mitgliedstaat soll mindestens einen kostenlosen Weg anbieten, das Alter nachzuweisen, "including for people without digital ID". Wie dieser Weg aussieht und ob er ohne Smartphone funktioniert, ist nicht beschrieben.
- Die Sorgerechtsbescheinigung. Das Dokument, das Eltern für ein Mini-Konto brauchen, gibt es noch nicht. Wer es ausstellt und welche Daten es enthält, entscheidet darüber, ob aus dem Kinderschutz ein Familienregister wird.
Fazit: Der KIDS Act macht Anonymität zur Ausnahme mit Begründungspflicht
Der EU KIDS Act ist kein Gesetz, das alle Erwachsenen zur Ausweiskontrolle schickt. Das wäre einfacher zu kritisieren. Er ist ein Gesetz, das die Erwachsenen durchwinkt, die ihre Plattform ohnehin kennt, und die übrigen prüft. Die Beweislastumkehr für Plattformen ist richtig, die Designverbote sind überfällig. Aber die Alterskontrolle, die daneben entsteht, belohnt genau das Verhalten, vor dem dieser Blog seit Jahren warnt: ein Konto, einen Namen, eine Kreditkarte, alles an einem Ort.
Der Satz "most adults will notice nothing" ist dafür die ehrlichste Beschreibung. Er stimmt. Wer seit Jahren alles preisgibt, merkt nichts. Wer das nicht getan hat, wird es merken. Ein Gesetz, das Kinder schützen soll und dabei Anonymität zum Sonderfall macht, hat seinen Zweck um eine Generation verfehlt — nämlich um die, die jetzt lernt, dass ein Konto ohne Kreditkarte verdächtig ist.
Quellen und weiterführende Links
- EU-Kommission: Proposal for EU KIDS Act, 17.09.2026
- EU-Kommission: The KIDS Act explained (FAQ)
- EU-Kommission: EU KIDS Act to restrict social media platforms’ access to children in the EU
- EU-Kommission: Statement by President von der Leyen with Executive Vice-President Virkkunen on the EU KIDS Act
- netzpolitik.org: Eckpunkte geleakt, 15.09.2026
- netzpolitik.org: EU-Kommission will Netz mit Alterskontrollen zupflastern, 16.09.2026
- netzpolitik.org: Dieses Gesetz macht es für Eltern nicht besser, sondern schlimmer (Kommentar), 17.09.2026
- EDRi: Why the EU age-verification tool does not solve privacy concerns, 07.09.2026
- Reed Smith: The EU KIDS Act has landed
- Osborne Clarke: EU KIDS Act – Commission announces new restrictions
- Digitale Gesellschaft: Macht Plattformen besser, statt exklusiv!, 27.05.2026
- swissinfo.ch / Keystone-SDA: Verbot von sozialen Medien wird auch in der Schweiz diskutiert, 23.07.2026
- 20 Minuten: EU Kids Act – was das für Schweizer Teenager bedeutet, 16.09.2026
- EFF: The KIDS Act Would Require Age Checks To Get Online (USA)