Was ist ein gutes Backup: die 3-2-1-Regel erklärt
Fast jeder hat ein Backup. Deutlich weniger Leute haben eines, das im Ernstfall auch zurückkommt — und den Unterschied merkt ihr genau einmal, nämlich dann, wenn es zu spät ist. Der Massstab, an dem sich eine Datensicherung messen lässt, ist die 3-2-1-Regel: drei Kopien, zwei verschiedene Medien, eine ausser Haus. Das Bundesamt für Cybersicherheit empfiehlt sie Privatpersonen wörtlich in dieser Form. Dieser Beitrag erklärt, was hinter den drei Ziffern steckt, warum inzwischen zwei weitere dazugekommen sind, und was alles kein Backup ist, obwohl es sich so anfühlt.
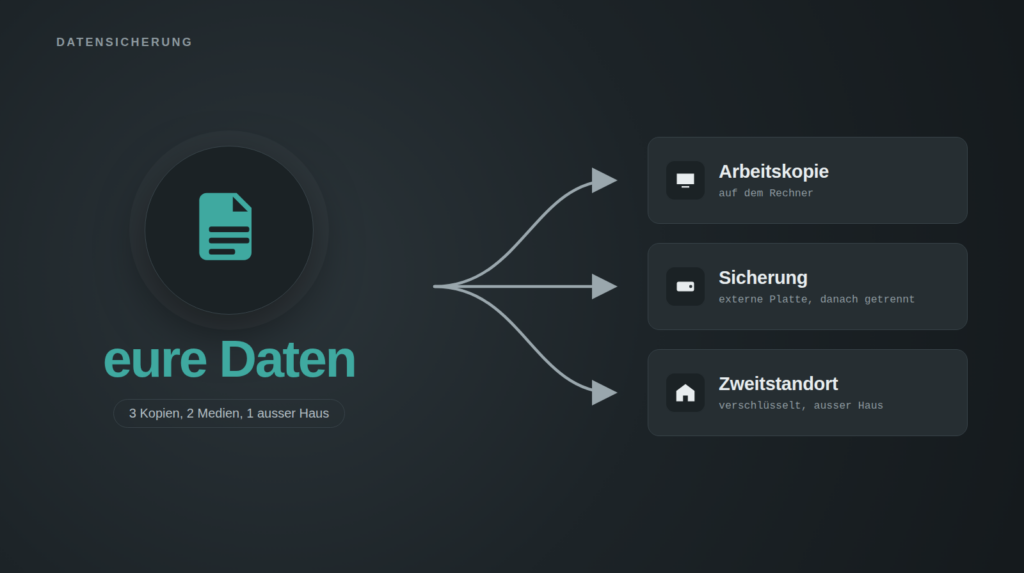
Die 3-2-1-Regel: drei Kopien, zwei Medien, eine ausser Haus
Die Regel ist so knapp, dass sie in einen Satz passt, und genau das ist ihre Stärke. Das Bundesamt für Cybersicherheit BACS formuliert sie so:
„3 Kopien Ihrer Daten: das Original und zwei Sicherungskopien. 2 unterschiedliche Speichermedien, zum Beispiel auf dem Computer, auf einer externen Festplatte, auf einem zentralen Server (Network Attached Storage NAS) oder in einem Cloud-Speicher. 1 Kopie ausserhalb des eigenen Geräts an einem externen Ort, um Datenverluste aufgrund eines lokalen Vorfalls oder eines standortspezifischen Ausfalls zu verhindern.“
Wichtig ist die Zählweise: Das Original zählt mit. Drei Kopien heisst also nicht „das Original plus drei Sicherungen“, sondern die Arbeitsfassung und zwei Sicherungen davon. Wer seine Fotos auf dem Notebook hat, sie auf eine externe Platte kopiert und einmal im Quartal eine zweite Platte zu den Eltern bringt, erfüllt die Regel bereits vollständig — ohne Abonnement und ohne Fachwissen.
Warum drei Kopien, und warum die übliche Begründung falsch ist
In vielen Texten zum Thema steht eine Rechnung wie diese: Fällt ein Datenträger mit einer Wahrscheinlichkeit von 1 zu 100 aus, dann fallen zwei gleichzeitig nur mit 1 zu 10'000 aus, und bei dreien sind es 1 zu einer Million. Die Rechnung ist mathematisch richtig und praktisch wertlos. Sie setzt voraus, dass die Ausfälle nichts miteinander zu tun haben — und genau das ist im Alltag fast nie der Fall.
Was Daten tatsächlich vernichtet, trifft in aller Regel mehrere Kopien auf einmal. Eine Überspannung nimmt das Netzteil und alles, was daran hängt. Wasser, Feuer oder ein Einbruch treffen den Raum, nicht ein einzelnes Gerät. Ein Verschlüsselungstrojaner nimmt jedes Laufwerk mit, das im Moment des Befalls eingebunden ist. Und der mit Abstand häufigste Datenverlust ist bis heute kein technischer, sondern ein menschlicher: eine Datei überschrieben, einen Ordner gelöscht, den falschen Pfad in einem Befehl erwischt. Zwei Platten aus derselben Bestellung haben obendrein dieselbe Fertigungscharge und damit dieselben Kinderkrankheiten.
Die 3-2-1-Regel ist deshalb keine Wahrscheinlichkeitsrechnung, sondern eine Liste von Trennungen. Zwei verschiedene Medien trennen gegen Technikfehler. Zwei verschiedene Orte trennen gegen Ereignisse, die einen ganzen Raum erwischen. Und mehrere Zeitstände trennen gegen das, was ihr selbst anrichtet. Wer das einmal so liest, versteht auch, warum drei Kopien im selben Schrank keine drei Kopien sind.
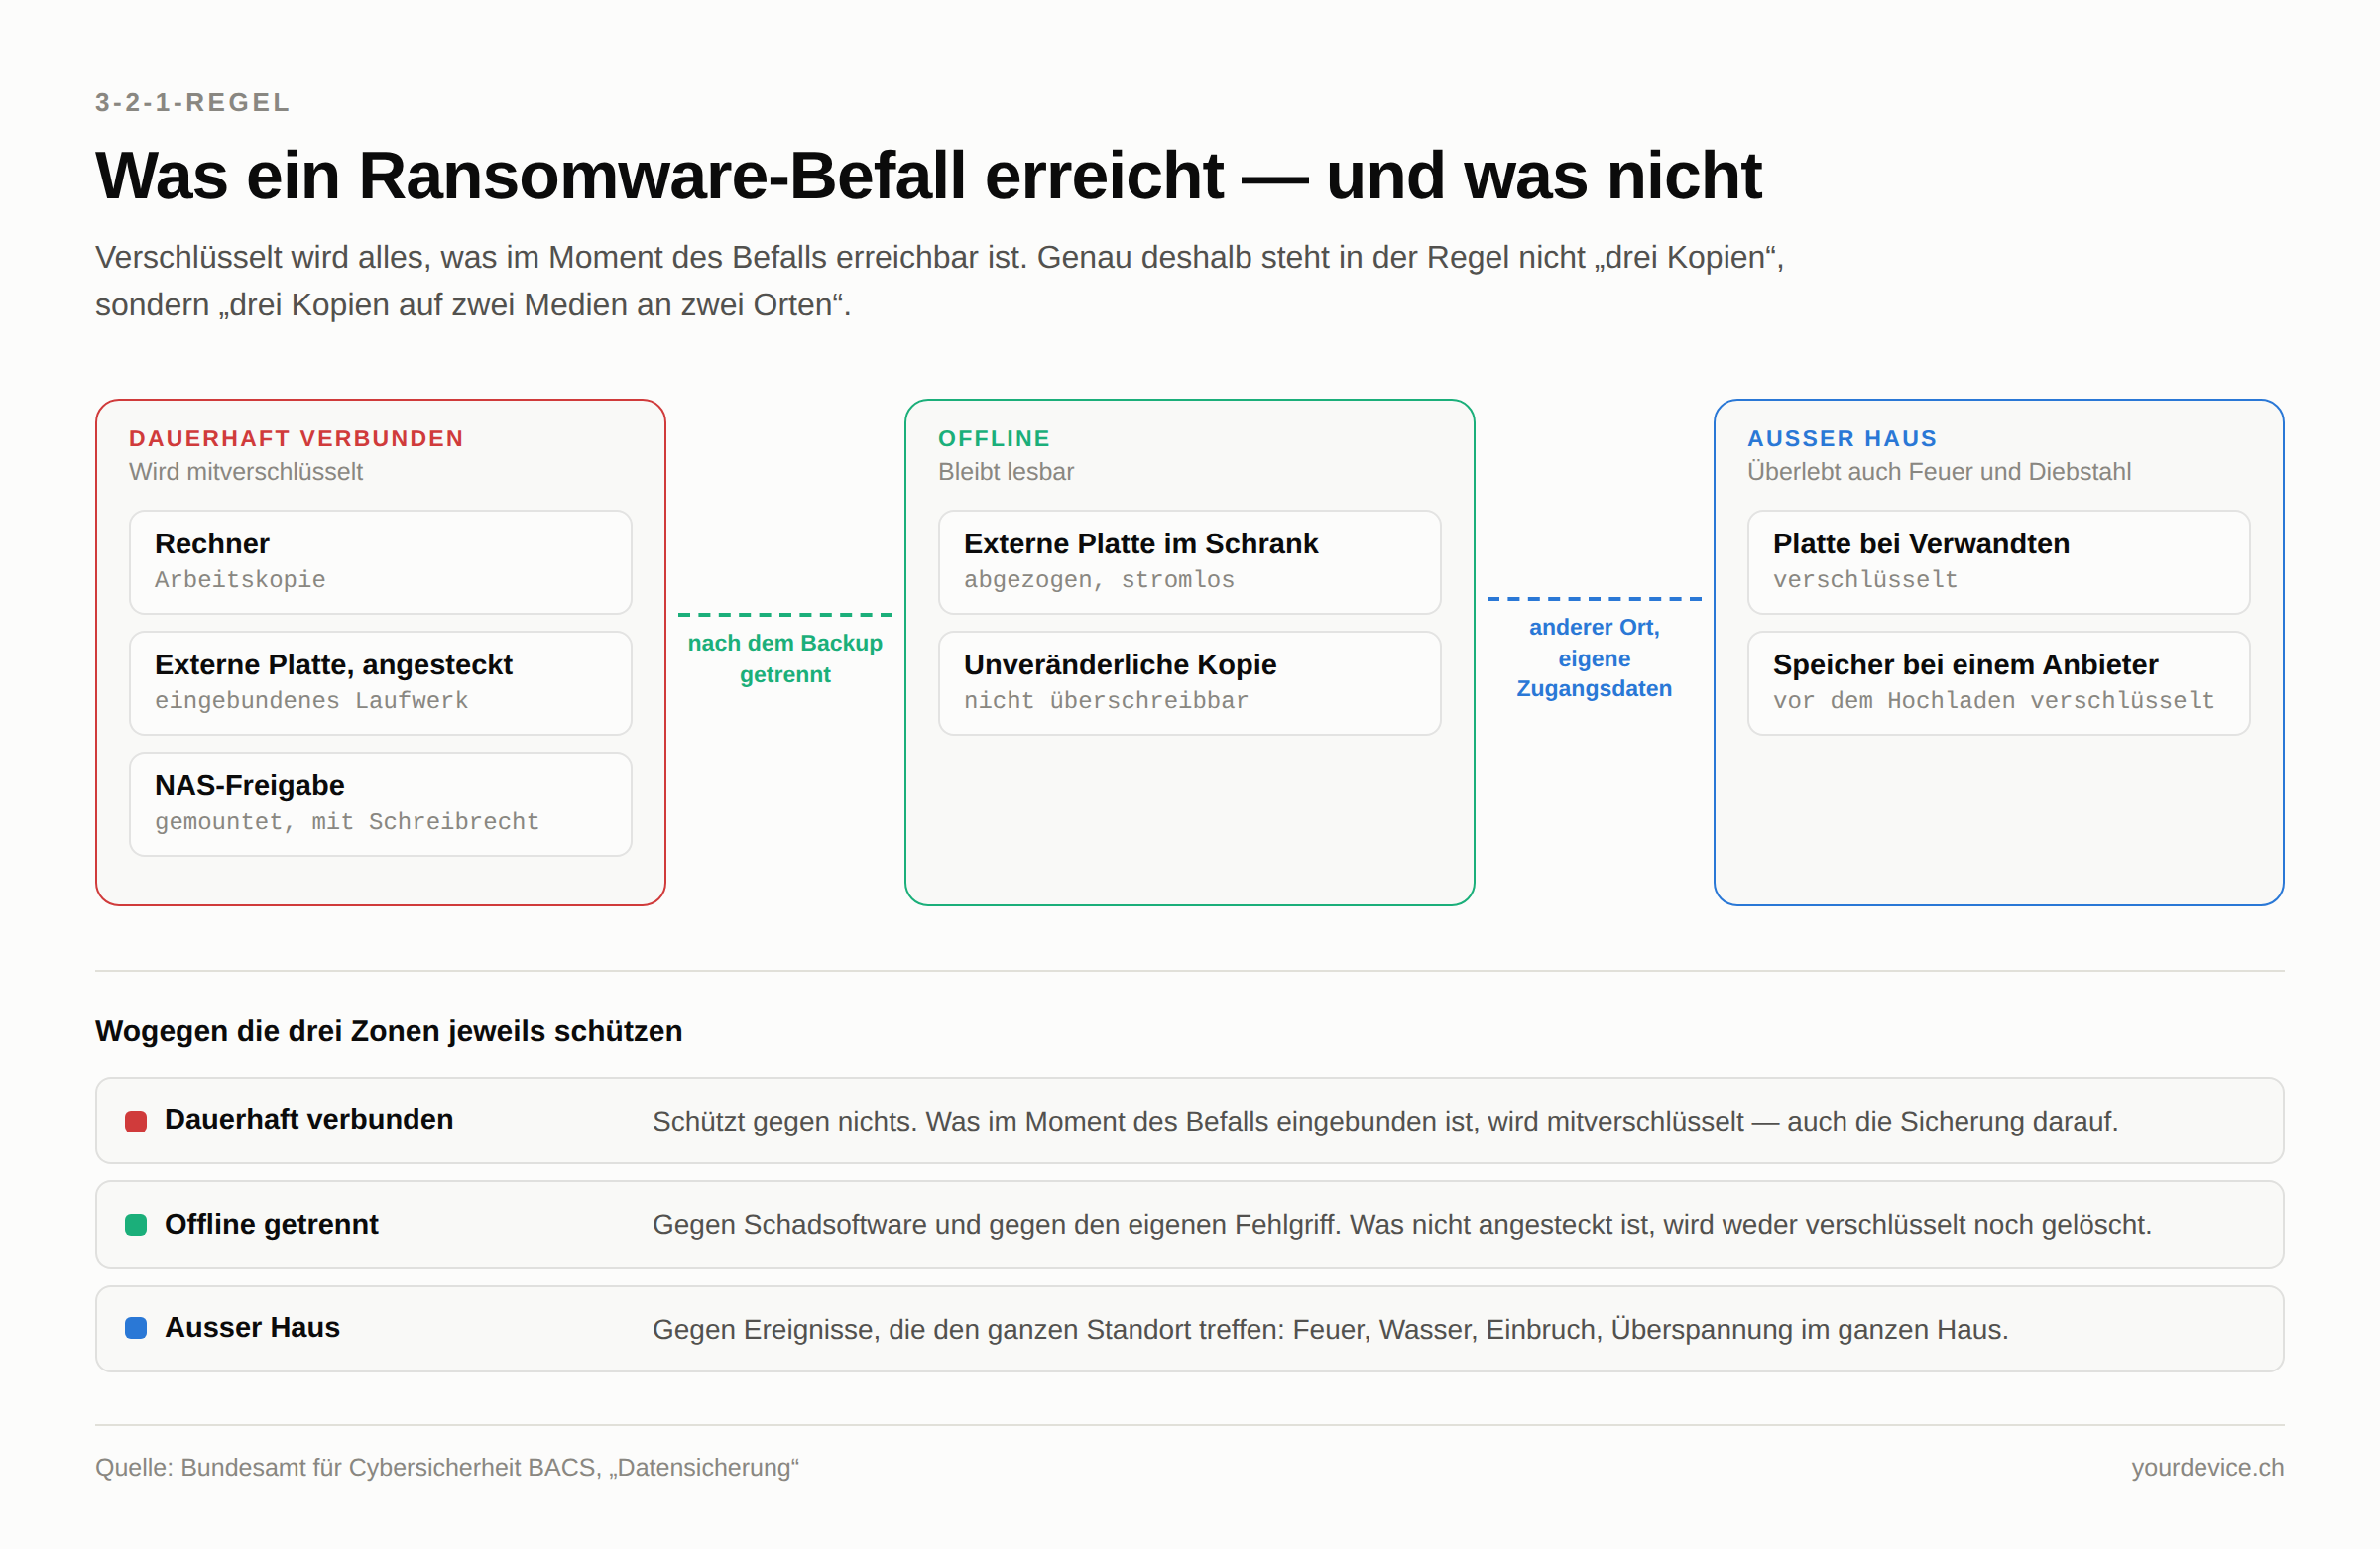
Aus 3-2-1 wird 3-2-1-1-0
Die Regel stammt aus einer Zeit, in der Bandlaufwerke das Mass der Dinge waren. Seit Verschlüsselungstrojaner zum Alltag gehören, hängen in der Praxis zwei weitere Ziffern daran. Veeam, einer der grossen Anbieter für Sicherungssoftware, beschreibt sie als 3-2-1-1-0.
Die zusätzliche 1: eine Kopie, die nicht angesteckt ist
Mindestens eine Sicherung liegt offline oder auf einem Speicher, der sich nicht überschreiben lässt. Das BACS sagt dazu einen Satz, der die ganze Begründung enthält: „Trennen Sie das Speichermedium nach dem Backup-Vorgang vom Computer.“ Und weiter: „Bleibt das Medium dauerhaft verbunden, können bei einem Ransomware-Angriff auch die gesicherten Daten verschlüsselt und unbrauchbar werden.“
Das ist die Stelle, an der die meisten Heimaufbauten scheitern. Eine externe Platte, die rund um die Uhr am Rechner hängt, ist bequem und im entscheidenden Moment wertlos. Eine NAS-Freigabe, die im Dateimanager dauerhaft eingebunden ist und Schreibrechte hat, ebenso. Beides sind aus Sicht der Schadsoftware einfach weitere Ordner.
Die 0: null Fehler beim Zurückspielen
Die letzte Ziffer ist die unbequemste, weil sie Arbeit macht: Eine Sicherung gilt erst dann als vorhanden, wenn sie nachweislich zurückgespielt werden kann. Auch dazu wird das BACS deutlich — „Testen Sie in gewissen Abständen die Wiederherstellung einzelner Dateien“ — und begründet es mit einem Satz, den ihr euch merken könnt: „Eine Datensicherung ist nur dann nützlich, wenn sie im Ernstfall tatsächlich verfügbar und lesbar ist.“
Ein Test kostet zehn Minuten und deckt genau die Fehler auf, die sonst erst im Notfall auffallen: das Sicherungsprogramm läuft seit Monaten mit einer Fehlermeldung, die niemand liest. Der Ordner, den ihr für den wichtigsten haltet, war nie im Auftrag enthalten. Die Sicherung ist verschlüsselt und die Passphrase liegt in einer Passwortdatenbank, die selbst nur in dieser Sicherung liegt. Letzteres ist kein erfundenes Beispiel, sondern der klassische Ringschluss beim ersten Ernstfall.
Was alles kein Backup ist
Drei Aufbauten fühlen sich nach Sicherheit an und sind keine. Sie haben alle denselben Konstruktionsfehler: Sie geben eine Änderung weiter, statt einen alten Stand aufzubewahren.
RAID ist keine Sicherung
Ein Plattenverbund schützt gegen genau ein Ereignis: den Ausfall einer Platte. Er schützt gegen nichts anderes. Wer eine Datei löscht, hat sie auf allen Platten gleichzeitig gelöscht, denn genau das ist die Aufgabe der Spiegelung. Dasselbe gilt für Ransomware, für einen kaputten Controller und für den Wasserschaden im Kellerraum, in dem das Gerät steht. Ein RAID sorgt dafür, dass ein Dienst weiterläuft. Es sorgt nicht dafür, dass eure Daten noch da sind.
Synchronisation ist keine Sicherung
Nextcloud, Syncthing und die kommerziellen Cloud-Ordner tun, was ihr Name sagt: Sie gleichen ab. Löscht ihr eine Datei auf dem Notebook, verschwindet sie kurz darauf auch auf dem Server und auf dem Telefon. Verschlüsselt ein Trojaner euren Ordner, werden die verschlüsselten Fassungen brav hochgeladen. Papierkorb und Versionierung mildern das ab und retten euch bei einem Fehlgriff, den ihr am selben Tag bemerkt — aber sie sind Komfortfunktionen mit begrenzter Aufbewahrungsdauer, keine Sicherung. Bei einem Befall, der drei Wochen unbemerkt läuft, sind sie leer.
Ein Snapshot ist keine Sicherung
Systemschnappschüsse sind hervorragend — für das, wofür sie gedacht sind. Ein Werkzeug wie TimeShift holt euch nach einem missglückten Update in fünf Minuten ein funktionierendes System zurück. Nur liegen die Schnappschüsse standardmässig auf derselben Platte wie das System. Stirbt die Platte, sind Original und Schnappschuss zusammen weg. Ein Snapshot ist eine Zeitmaschine, kein zweiter Ort.
Was ins Backup gehört — und was ihr euch sparen könnt
Ein Backup wird nicht dadurch besser, dass es grösser wird. Es wird dadurch besser, dass ihr es regelmässig durchzieht — und das gelingt eher, wenn es klein bleibt. Ins Backup gehört alles, was ihr nicht wiederbeschaffen könnt:
- Eigene Dokumente, Fotos, Videos, Aufnahmen, Projektdateien.
- E-Mails, Kalender und Kontakte, falls sie nur lokal liegen.
- Zugangsdaten und Schlüssel: die Passwortdatenbank, SSH- und GPG-Schlüssel, 2FA-Wiederherstellungscodes, die Seed-Phrase einer Wallet.
- Konfiguration, in die viel Arbeit geflossen ist — Serverkonfigurationen, das Home-Verzeichnis mit den Punktdateien, Einstellungen einzelner Programme. Wie ihr das unter Linux gezielt einsammelt, steht in unserem Beitrag zum Sichern von Programmen und Einstellungen.
Nicht ins Backup gehört, was sich mit einem Download wiederherstellen lässt: das Betriebssystem, installierte Programme, Paketcaches, Spielebibliotheken, gestreamte Musik. Ein vollständiges Systemabbild hat seine Berechtigung, wenn ihr eine aufwendig eingerichtete Maschine schnell wiederhaben wollt — es ersetzt aber die Datensicherung nicht, sondern kommt zusätzlich dazu.
Die Kopie ausser Haus wird verschlüsselt. Eine Platte bei Verwandten oder im Büro ist ein Datenschutzproblem, sobald sie unverschlüsselt ist — und bei einem Speicher in fremden Rechenzentren gilt das erst recht. Unter Linux erledigt das LUKS, und die gängigen Sicherungsprogramme bringen eine eigene Verschlüsselung mit. Die Passphrase gehört an einen Ort, der nicht Teil der Sicherung ist — aufgeschrieben auf Papier ist hier keine Schande, sondern eine sinnvolle Trennung von Medien.
Wie oft sichern, und wie viele Stände aufbewahren
Für die Frage nach dem Rhythmus gibt es keine allgemeine Antwort, aber eine gute Hilfsfrage: Wie viel Arbeit wollt ihr höchstens verlieren? Wer täglich an Dokumenten arbeitet, sichert täglich. Wer alle paar Wochen Fotos vom Telefon zieht, kommt mit einem monatlichen Rhythmus zurecht. Alles, was ihr von Hand machen müsst, wird irgendwann vergessen — automatisiert deshalb, was sich automatisieren lässt, und legt euch für den Schritt, der Handarbeit bleibt (das Anstecken der Offline-Platte), eine feste Gewohnheit zurecht.
Mindestens ebenso wichtig ist die zweite Frage, die viele übersehen: Wie weit zurück kommt ihr? Wer immer nur den letzten Stand über den vorletzten schreibt, hat genau eine Kopie des Problems, sobald er es zu spät bemerkt. Beschädigte Dateien, ein Trojaner oder ein Bedienfehler fallen oft erst nach Wochen auf. Ein Sicherungsprogramm, das mehrere Stände aufbewahrt und dabei nur die Unterschiede speichert, kostet kaum mehr Platz und ist der eigentliche Gewinn gegenüber dem blossen Kopieren von Ordnern. Wie das praktisch aussieht, zeigt unsere Anleitung zum Sichern eines Linux-Rechners auf ein NAS; für Windows-Rechner gibt es die entsprechende Anleitung mit einer Synology, und wie die Kopie von dort aus das Haus verlässt, steht im Beitrag zum externen Backup einer Synology.
Was ihr tun könnt
Wer heute nichts hat, fängt nicht mit dem perfekten Aufbau an, sondern mit dem ersten Schritt. In dieser Reihenfolge:
- Schreibt auf, was weh täte. Fünf Minuten, ein Blatt Papier. Diese Liste ist euer Sicherungsauftrag — nicht die Festplatte als Ganzes.
- Besorgt eine externe Platte mit ausreichend Reserve und richtet eine erste Sicherung ein. Das ist Kopie zwei.
- Steckt sie danach ab. Das ist der Schritt, der aus einem Ordner eine Sicherung macht, und er kostet nichts.
- Sorgt für den zweiten Ort. Eine zweite Platte, die verschlüsselt bei Verwandten liegt und die ihr alle paar Monate tauscht, ist die günstigste Lösung. Ein Speicher bei einem Anbieter tut es auch — dann aber vor dem Hochladen selbst verschlüsselt.
- Spielt einmal zurück. Holt eine einzelne Datei aus der Sicherung an einen anderen Ort und öffnet sie. Erst danach habt ihr ein Backup. Bei verschlüsselten oder heruntergeladenen Sicherungen lohnt zusätzlich ein Prüfsummenvergleich.
- Tragt euch einen Termin ein. Zweimal im Jahr: Platte tauschen, Testwiederherstellung, Protokoll des Sicherungsprogramms ansehen.
Fazit: Ein Backup, das nie zurückgespielt wurde, ist bloss eine Hoffnung
Die 3-2-1-Regel ist keine Empfehlung für Rechenzentren, sondern eine Alltagsregel, die sich mit zwei externen Platten und einer halben Stunde Einrichtung erfüllen lässt. Sie ist deshalb so langlebig, weil sie nicht auf Technik setzt, sondern auf Trennung: verschiedene Medien, verschiedene Orte, verschiedene Zeitstände.
Die beiden Ziffern, die später dazugekommen sind, sind es aber, an denen es im Ernstfall hängt. Eine Sicherung, die dauerhaft angesteckt bleibt, ist ein weiterer Ordner für den Trojaner. Und eine Sicherung, die noch nie zurückgespielt wurde, ist keine Sicherung, sondern eine Vermutung mit Zeitplan. Der Test dauert zehn Minuten. Der Ernstfall dauert länger.
Falls ihr Fragen habt oder euren eigenen Aufbau teilen wollt, schreibt sie in die Kommentare.
Quellen und weiterführende Links
- Bundesamt für Cybersicherheit BACS: Datensicherung — die 3-2-1-Regel im amtlichen Wortlaut, dazu die Empfehlung, das Medium nach dem Backup zu trennen und die Wiederherstellung zu testen
- Veeam: Was ist die 3-2-1-Backup-Regel — Herleitung der Erweiterung auf 3-2-1-1-0 mit unveränderlicher Kopie und automatisierter Prüfung der Wiederherstellbarkeit