Email Client Thunderbird absichern
Wer Thunderbird absichern will, muss weniger tun, als viele Härtungsanleitungen im Netz vermuten lassen. Thunderbird blockiert externe Inhalte in Mails ab Werk, prüft Nachrichten lokal auf typische Betrugsmuster und baut seit Version 78 keine Verbindungen mehr unter TLS 1.2 auf. Was bleibt, sind eine Handvoll Schalter, die ihr bewusst setzen solltet – und ein paar verbreitete „Tipps“, die Thunderbird eher unsicherer machen als sicherer. Beides zeigen wir euch hier. Stand der Anleitung ist der 28.09.2026; die Release-Übersicht führt an diesem Tag 156.0.1 als aktuelle Version und 153.3.1esr als Version mit verlängertem Support.
Thunderbird absichern: was ab Werk schon stimmt
Bevor ihr irgendetwas umstellt, lohnt ein Blick auf die Vorgaben. Drei davon nehmen euch schon einen grossen Teil der Arbeit ab:
- Externe Inhalte sind blockiert. Bilder, Stylesheets oder Videos, die erst beim Öffnen einer Mail aus dem Netz geladen würden, lädt Thunderbird laut Mozilla-Hilfe standardmässig nicht, „so that the sender does not get any information about you“. Genau über solche Inhalte erfahren Absender sonst, wann ihr eine Mail geöffnet habt, auf welchem Gerät und ungefähr wo.
- Die Betrugserkennung ist eingeschaltet. Thunderbird prüft Nachrichten auf typische Muster, etwa Links mit nackten IP-Adressen oder Linktexte, die nicht zum eigentlichen Ziel passen. Das geschieht laut Mozilla-Hilfe als Teil der Junk-Filterung im Programm selbst.
- Veraltetes TLS ist abgeschaltet. Seit Thunderbird 78 verbindet sich das Programm laut FAQ zu Version 78 nicht mehr mit Servern, die TLS 1.2 nicht beherrschen.
Das ist auch das stärkste Argument für ein Mailprogramm gegenüber dem Webmailer im Browser: Bei Thunderbird entscheidet ihr über diese Vorgaben selbst, im Webmailer entscheidet euer Anbieter, was geladen wird und was nicht. Wie ihr eure Mails zusätzlich Ende-zu-Ende verschlüsselt, zeigen wir in Emails mit OpenPGP verschlüsseln, für das Smartphone in Android Mails mit OpenPGP verschlüsseln. Wer Thunderbird noch nicht eingerichtet hat, beginnt mit Thunderbird Mail kennen lernen und einrichten.
Einstellungen über die Oberfläche
Die folgenden Punkte erreicht ihr alle über ☰ → Einstellungen. Die Bildschirmfotos stammen vom Januar 2024; seither hat Thunderbird seine Oberfläche mehrfach überarbeitet, Menüs können anders aussehen oder an anderer Stelle sitzen.
Hauptpasswort setzen
Thunderbird speichert auf Wunsch die Passwörter eurer Mailkonten, damit ihr sie nicht bei jedem Abruf eingeben müsst. Mit einem Hauptpasswort (früher Master-Passwort) sind diese gespeicherten Zugangsdaten erst nach dessen Eingabe nutzbar. Ihr setzt es unter Datenschutz & Sicherheit → Passwörter → Hauptpasswort verwenden (Mozilla-Hilfe).
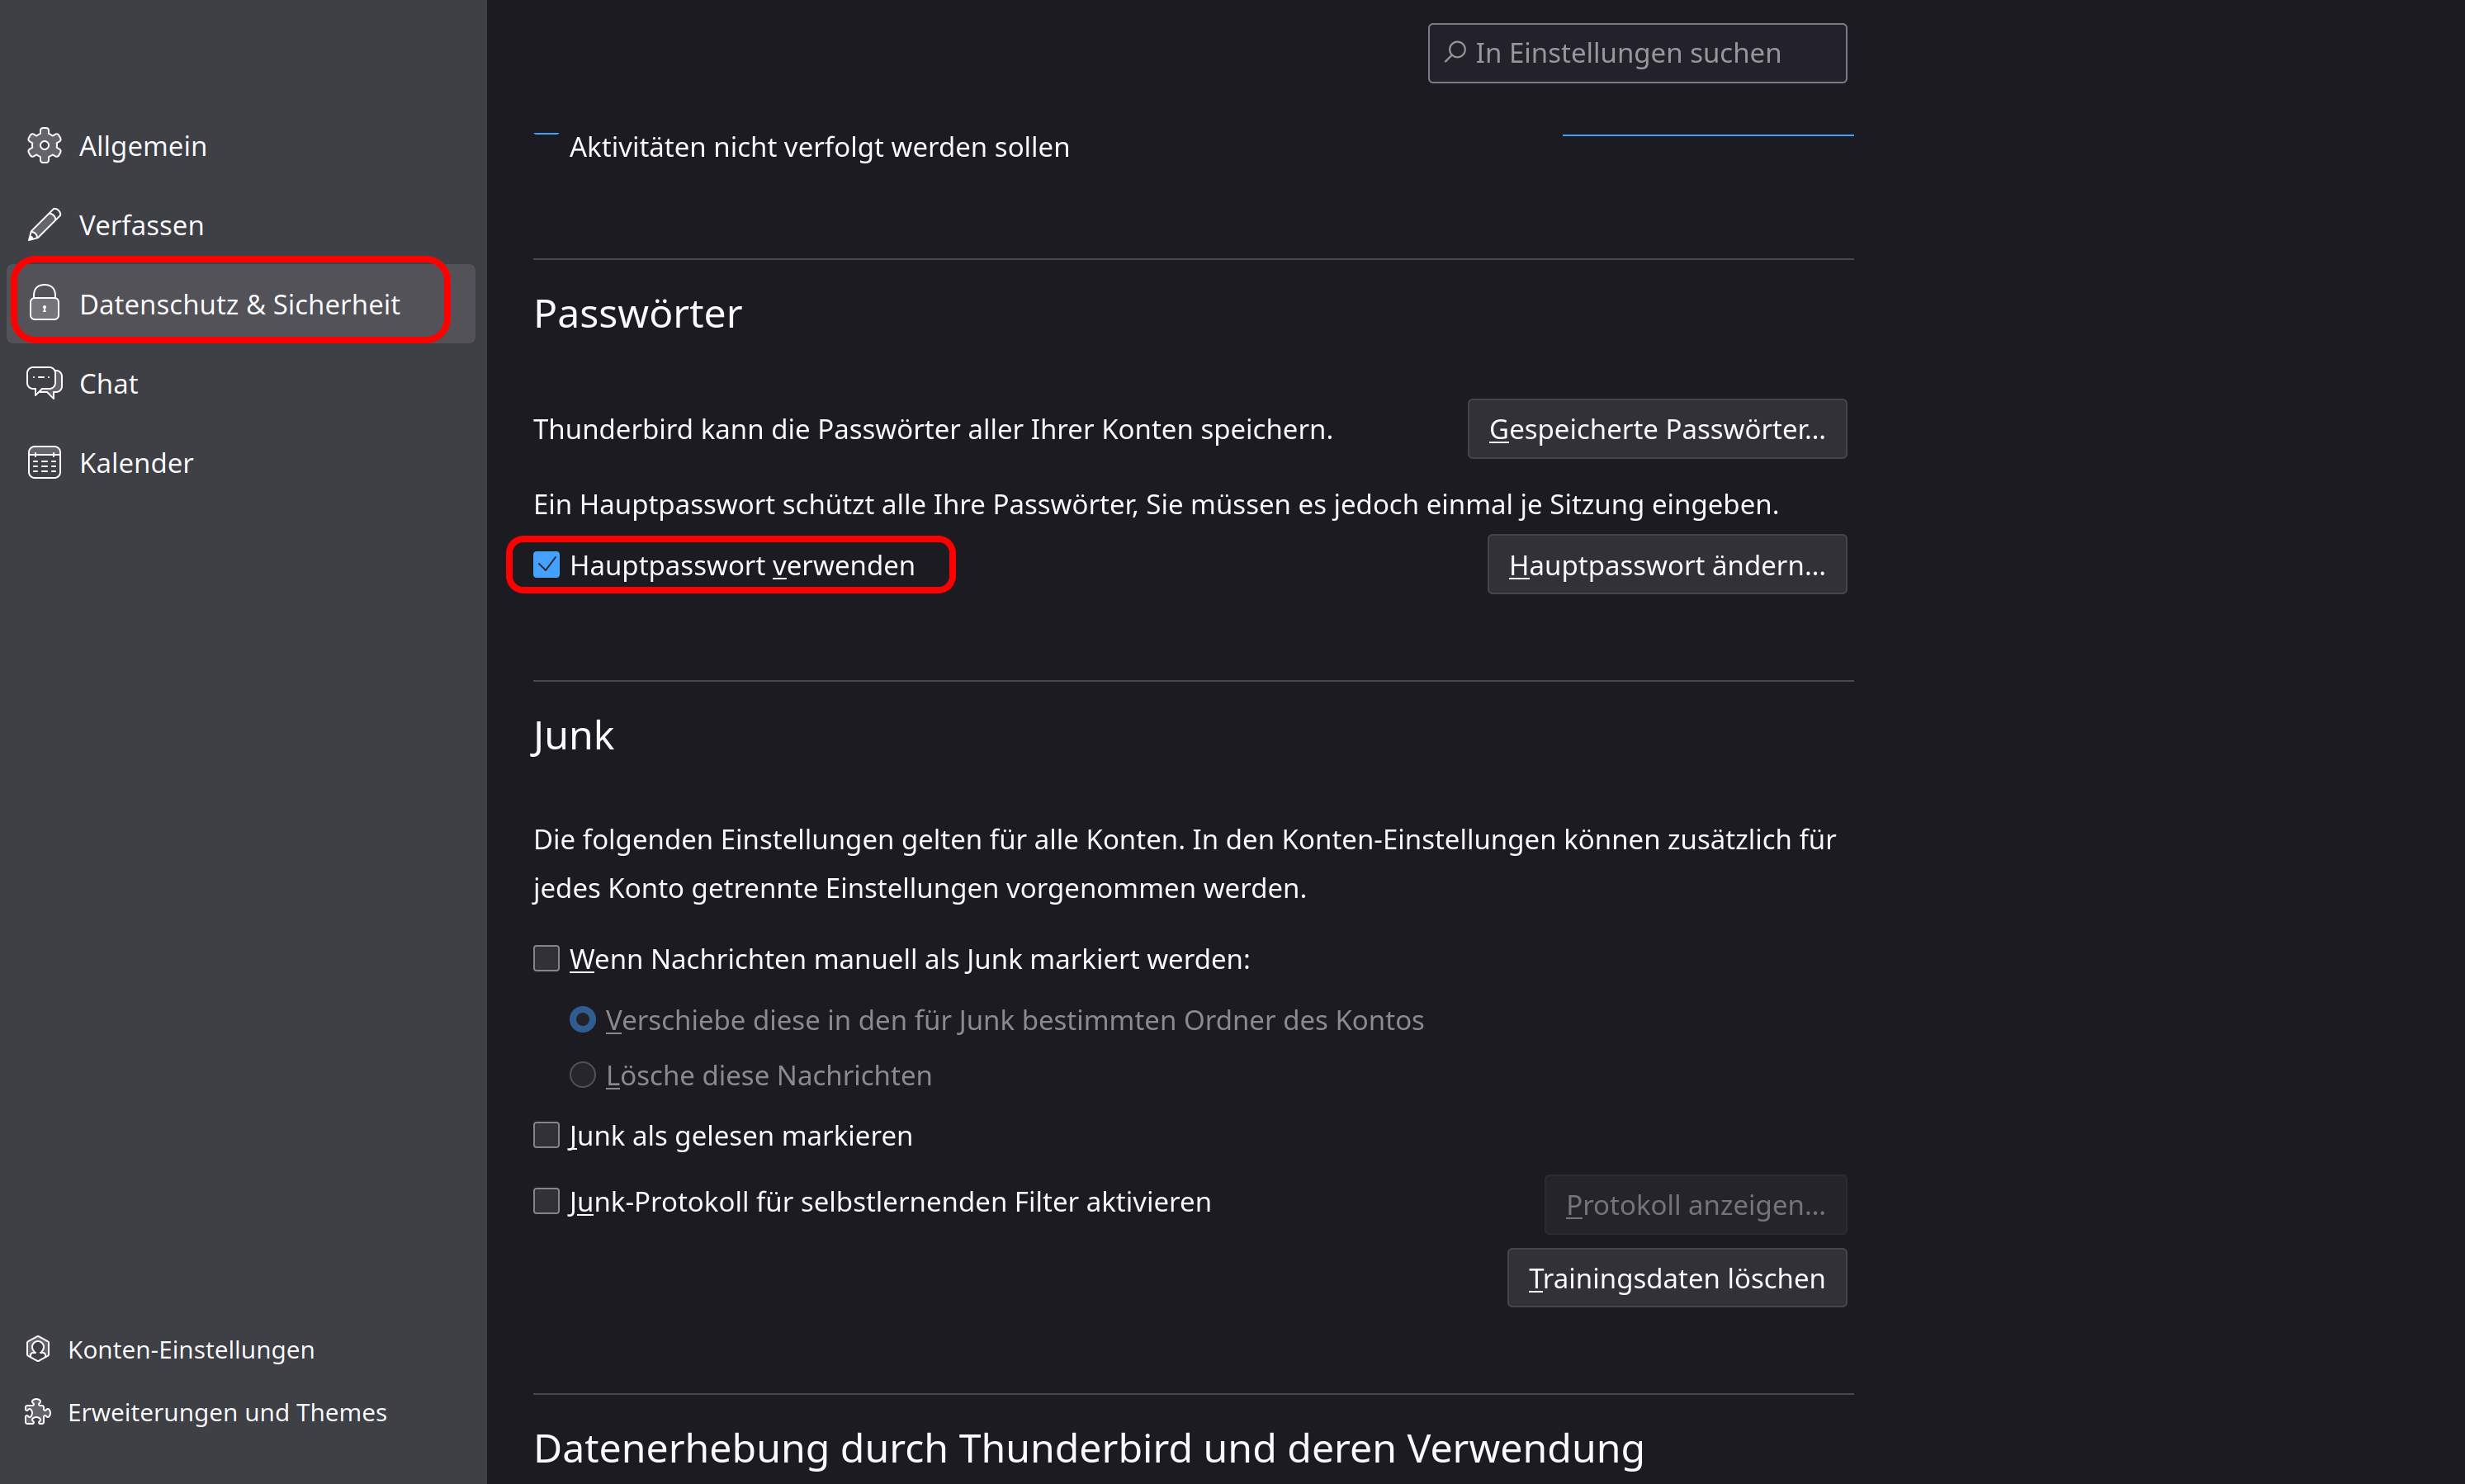
Zwei Einschränkungen nennt Mozilla selbst. Ein vergessenes Hauptpasswort lässt sich nicht wiederherstellen, nur zurücksetzen – und dabei werden die gespeicherten Zugangsdaten gelöscht. Und das Hauptpasswort schützt nur die Passwörter, nicht eure Mails, Kalender oder Kontakte. Dafür braucht es eine Verschlüsselung des Datenträgers, unter Linux etwa mit LUKS, und ein eigenes Benutzerkonto auf dem Rechner.
Externe Inhalte blockiert lassen
Unter Datenschutz & Sicherheit steht die Option Externe Inhalte in Nachrichten erlauben (Mozilla-Hilfe). Sie sollte ausgeschaltet bleiben. Braucht ihr bei einem bestimmten Absender die Bilder, erlaubt ihr sie über die Hinweisleiste in der geöffneten Nachricht gezielt für diese Nachricht oder diesen Absender, statt die Sperre für alle aufzuheben. In derselben Rubrik legt ihr fest, ob und welche Cookies Thunderbird annimmt.
Nachrichten als reinen Text lesen und schreiben
Wer ganz sicher gehen will, lässt sich Mails als reinen Text anzeigen. Dann gibt es kein HTML, das etwas nachladen oder einen Link hinter einem harmlosen Text verstecken könnte. Umgestellt wird über die Menüleiste unter Ansicht und dem Eintrag für den Nachrichteninhalt, dort auf reinen Text (in der englischen Oberfläche View → Message Body As → Plain Text, laut Mozilla-Hilfeforum). Viele Newsletter und Versandbestätigungen bestehen allerdings nur aus HTML und sind im Textmodus kaum lesbar. Das ist der Preis.
Auch beim Schreiben ist reiner Text die schlankere Wahl. Das stellt ihr pro Konto in den Konten-Einstellungen ein, im Bereich zum Verfassen und Adressieren (englisch Composition & Addressing): dort das Häkchen beim Verfassen im HTML-Format entfernen.
Telemetrie abschalten
Thunderbird sendet ab Werk technische Daten und Interaktionsdaten an Mozilla, etwa Version, Sprache, Betriebssystem, Zahl der Konten und Filter. Inhalte eurer Mails gehören laut Mozilla-Hilfe nicht dazu. Abschalten lässt sich das unter Datenschutz & Sicherheit → Datenerhebung durch Thunderbird und deren Verwendung: Entfernt das Häkchen bei Thunderbird erlauben, Daten zu technischen Details und Interaktionen an Mozilla zu senden, und ebenso bei der Option für aufgelaufene Absturzberichte.
Startseite abschalten
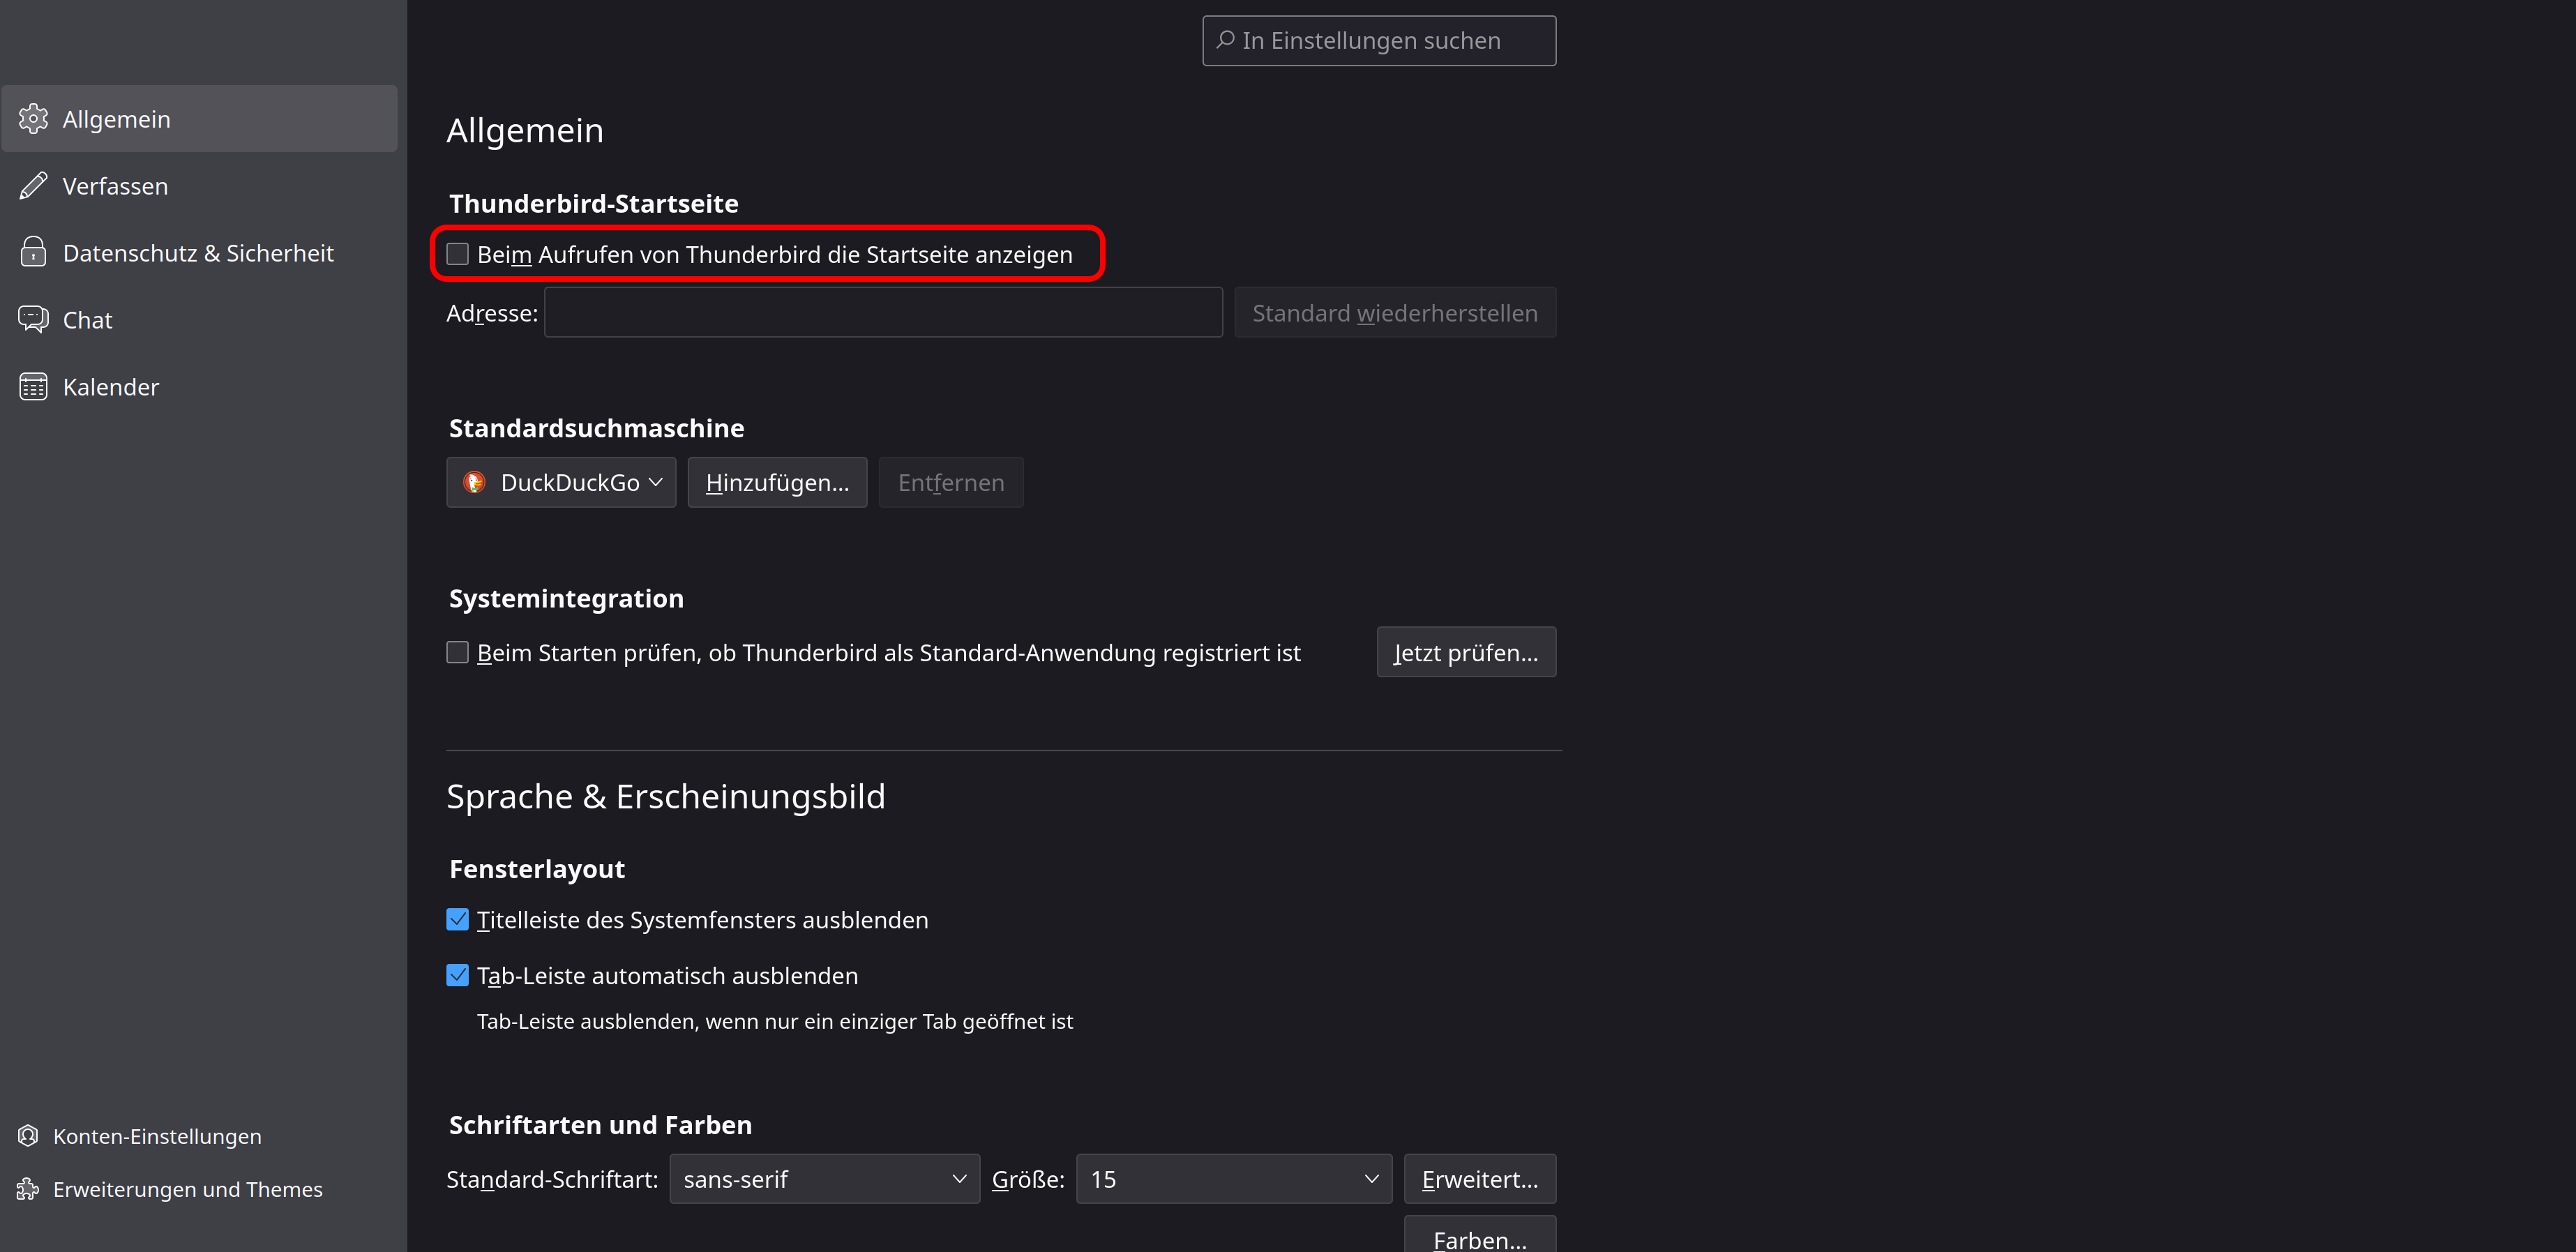
Beim Start zeigt Thunderbird im Nachrichtenbereich eine Startseite. Wer sie nicht braucht, entfernt unter Allgemein das Häkchen bei Beim Aufrufen von Thunderbird die Startseite anzeigen (Mozilla-Hilfe).
Gesammelte Adressen abschalten
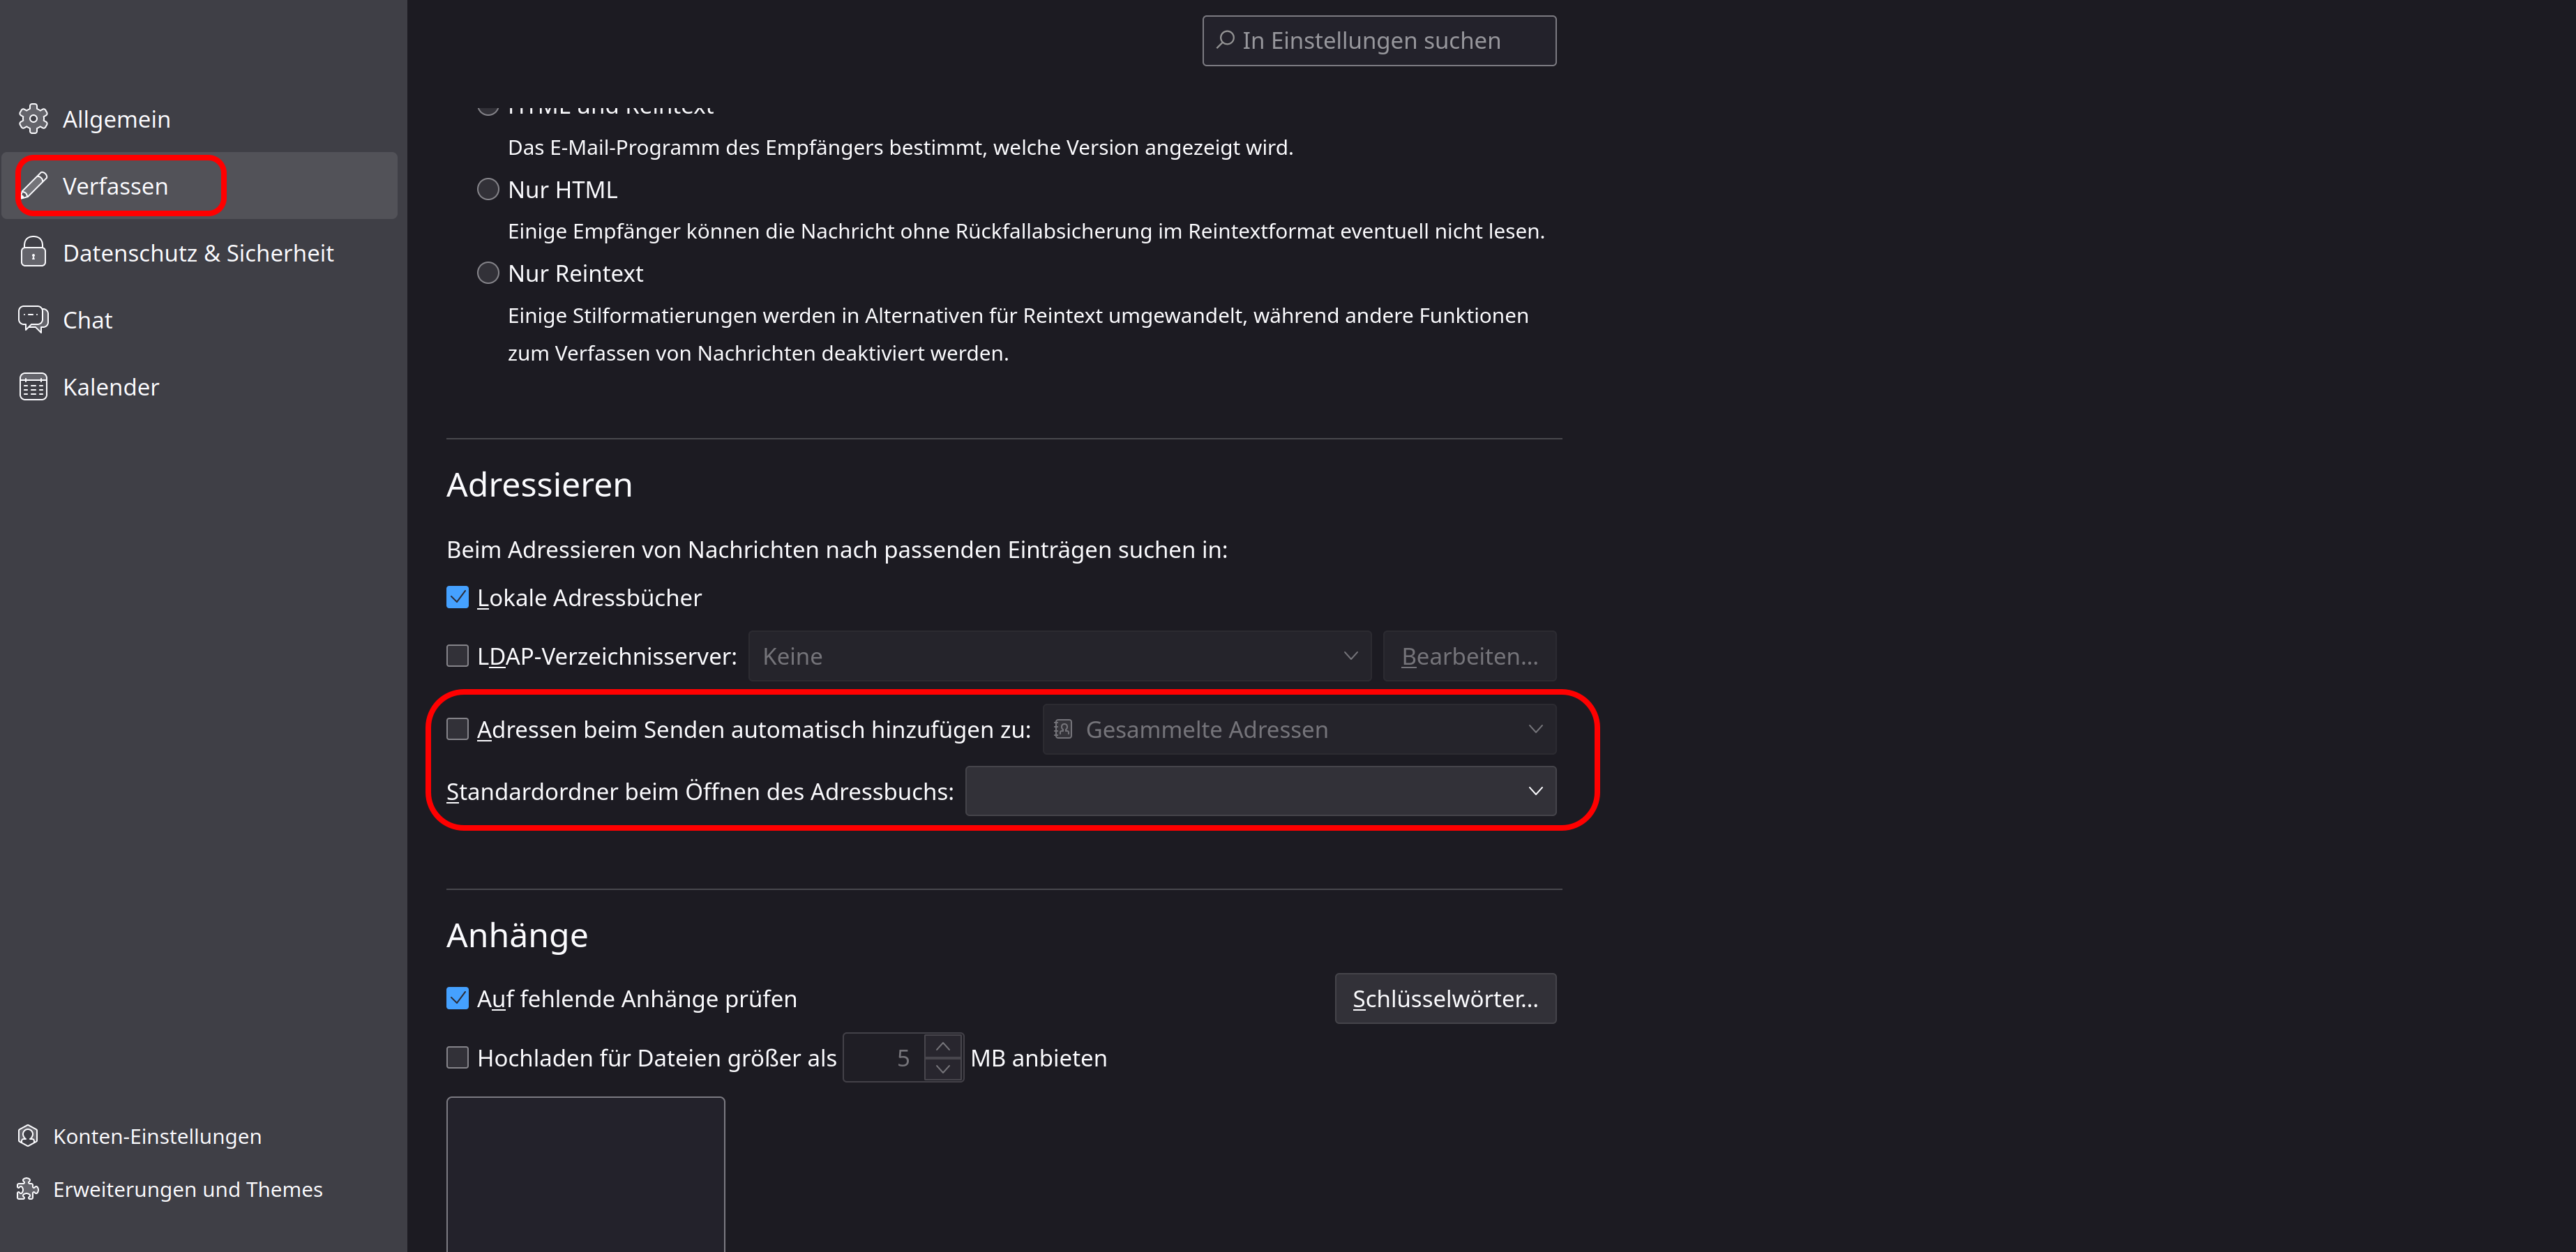
Thunderbird legt die Adressen aller Empfänger, denen ihr schreibt, automatisch im Adressbuch „Gesammelte Adressen“ ab und bietet sie beim nächsten Schreiben zur Vervollständigung an. Das ist bequem, füllt aber über die Jahre ein Adressbuch mit Leuten, die ihr nie bewusst gespeichert habt. Abschalten lässt es sich in der Rubrik Verfassen unter Adressieren.
Betrugserkennung eingeschaltet lassen
Unter Datenschutz & Sicherheit findet ihr die Option, bei vermuteten Betrugsmails gewarnt zu werden. Sie bleibt an. Die Erkennung arbeitet mit festen Mustern im Programm selbst, und Mozilla räumt ein, dass sie nicht perfekt ist und nicht dazulernt. Wer bei einem vertrauten Absender eine Fehlwarnung bekommt, klickt sie weg, statt die ganze Prüfung abzuschalten. Wie ihr Betrugsmails selbst erkennt, steht in Betrugs-Phishing-Mails und SMS identifizieren.
Erweiterte Einstellungen: Konfiguration und user.js
Einige Einstellungen gibt es nicht als Schalter in der Oberfläche. Für sie öffnet ihr unter ☰ → Einstellungen → Allgemein ganz unten die Konfiguration bearbeiten (Mozilla-Hilfe). Dort lässt sich jeder Wert suchen und ändern.
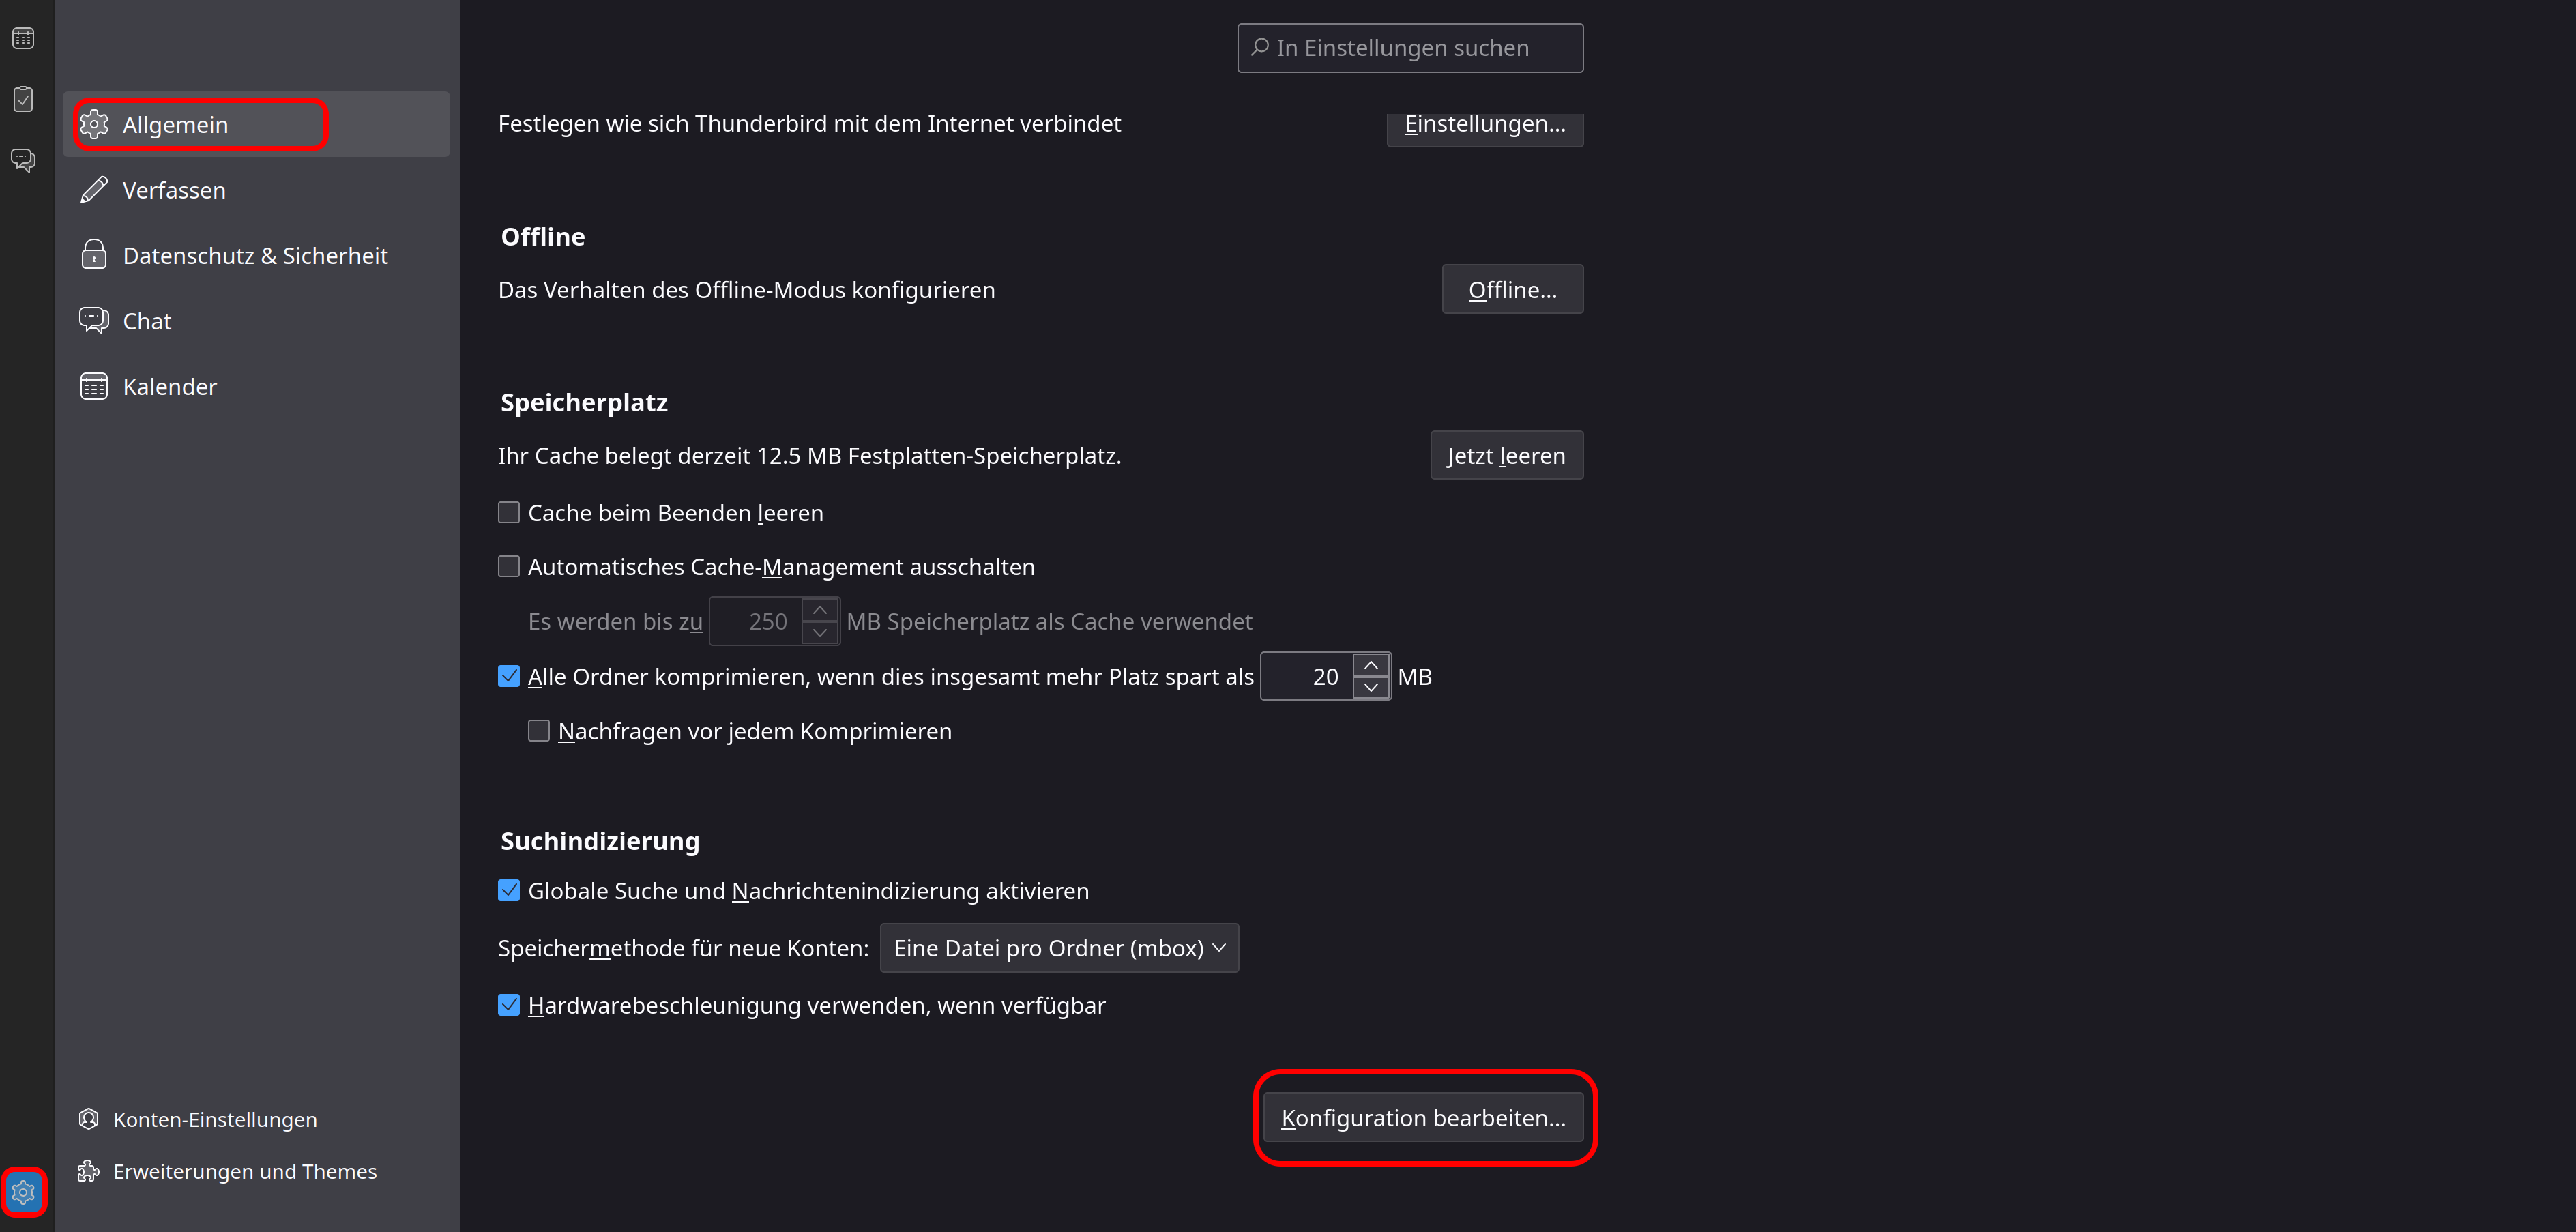
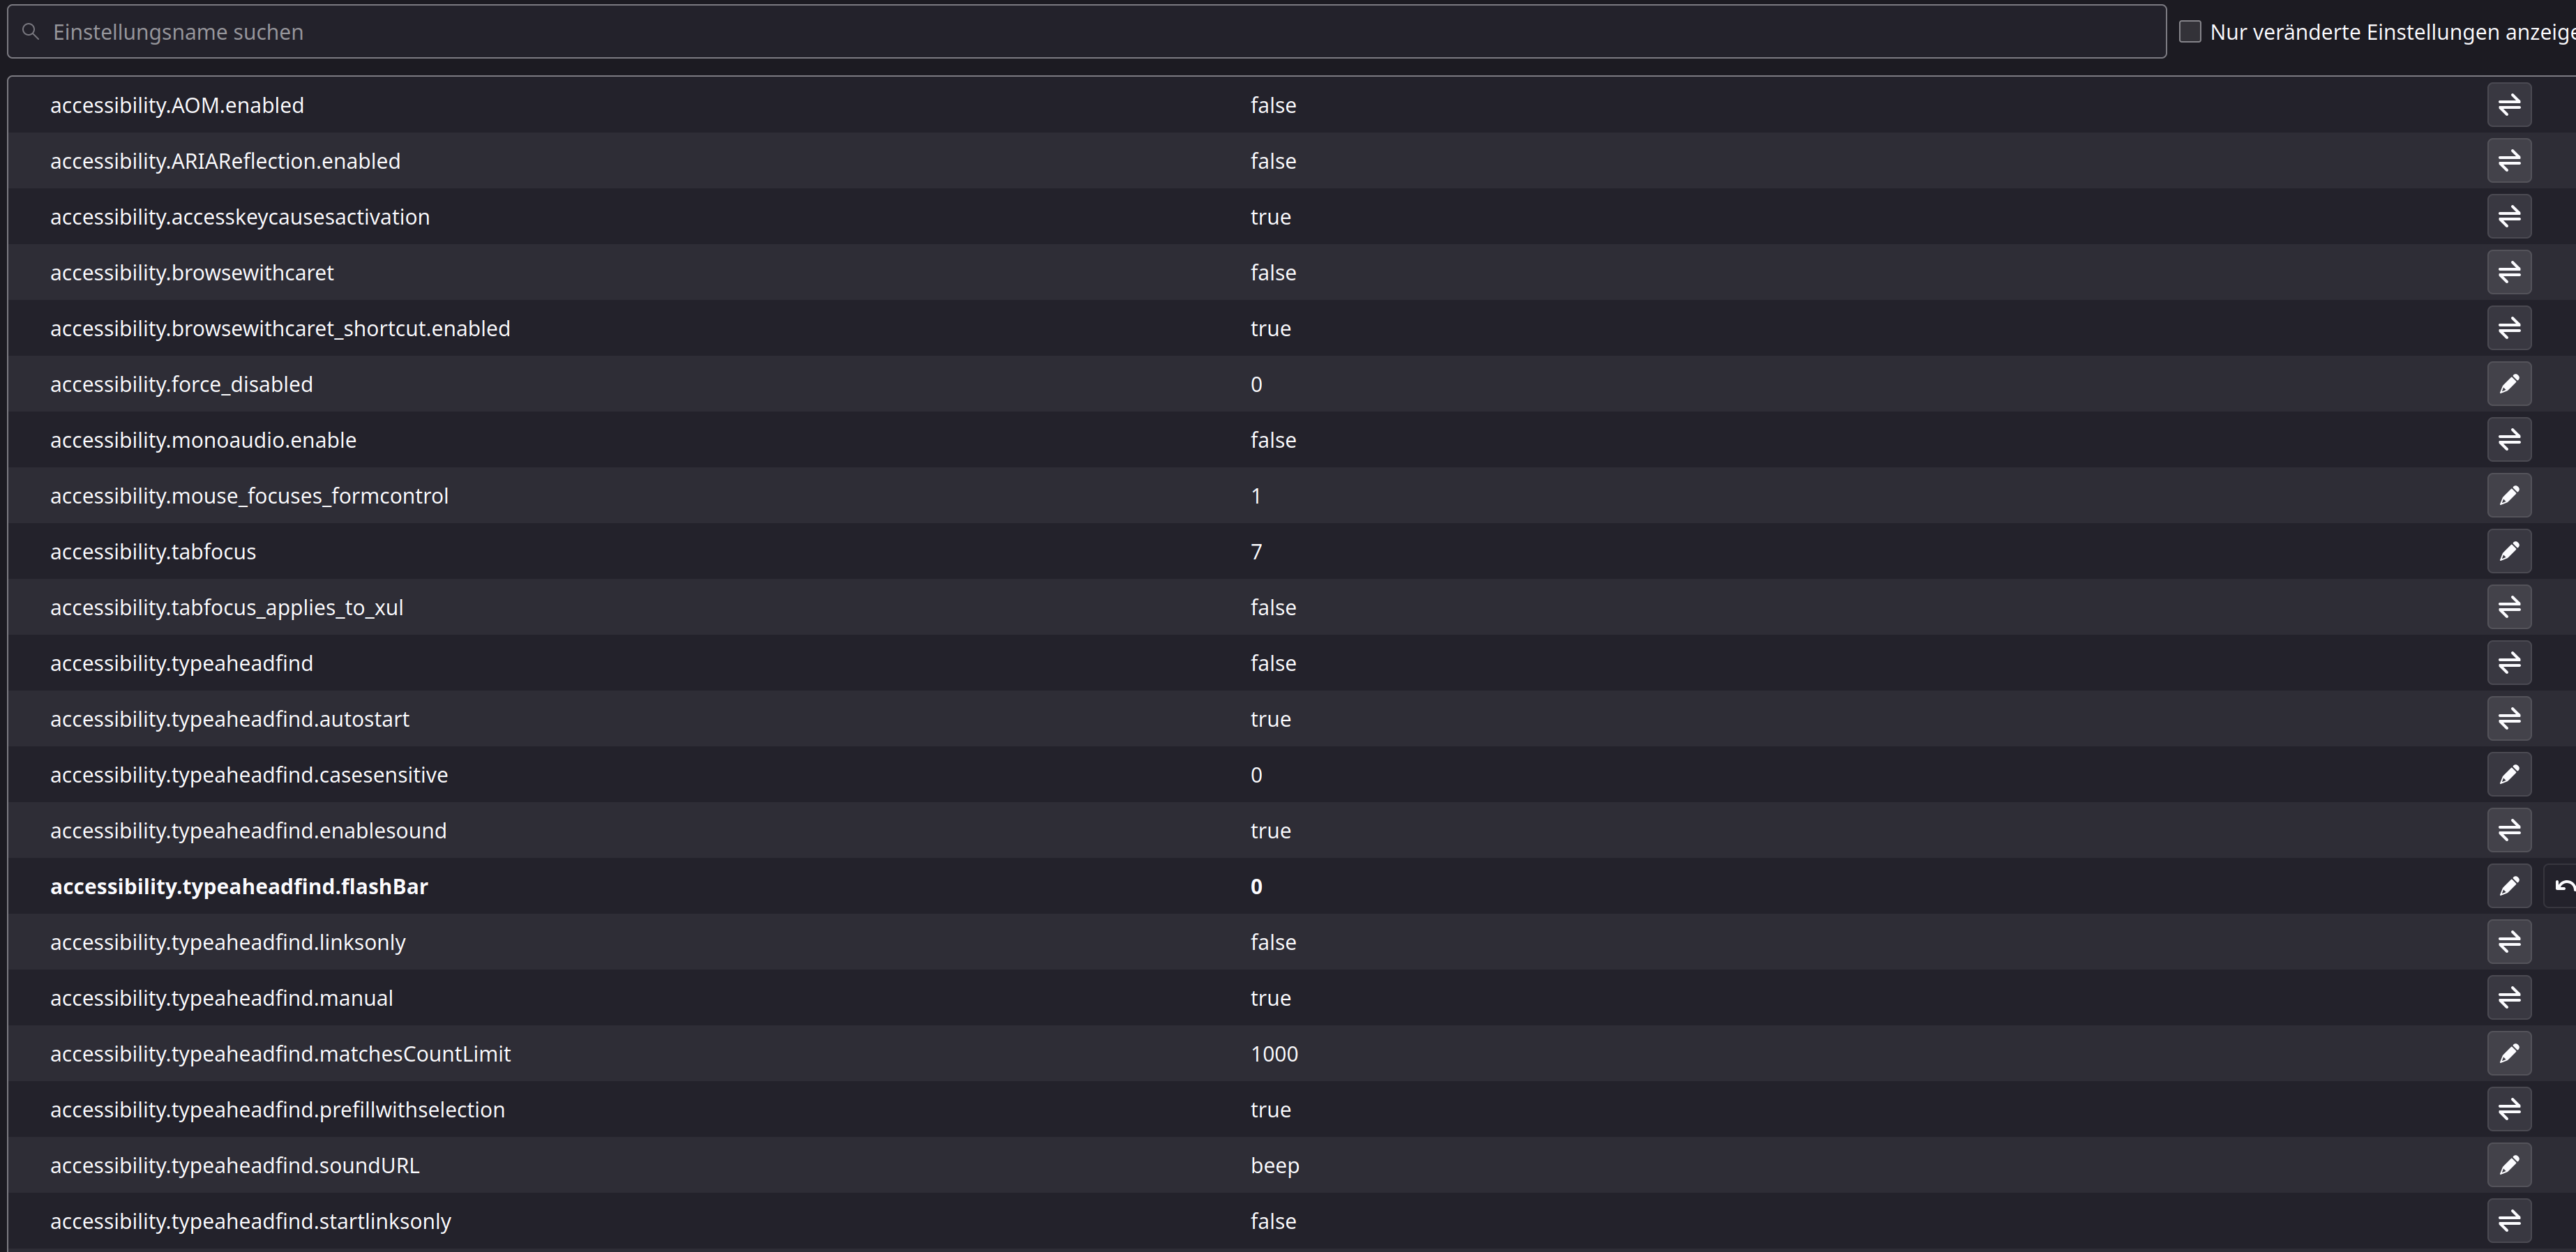
Achtung: Mozilla weist ausdrücklich darauf hin, dass abweichende Werte nicht unterstützt werden. Einstellungen können in künftigen Versionen umbenannt werden oder wegfallen, und Änderungen können Thunderbird jederzeit unbrauchbar machen. Ändert deshalb nur, was ihr versteht, und notiert euch den ursprünglichen Wert.
Wer mehrere Werte dauerhaft festschreiben will, legt sie in einer Datei user.js im Profilordner ab. Den Ordner findet ihr über ☰ → Hilfe → Informationen zur Fehlerbehebung und dort in der Zeile „Profilordner“ mit Ordner öffnen (Mozilla-Hilfe). Unter Linux liegt er standardmässig unter ~/.thunderbird/.
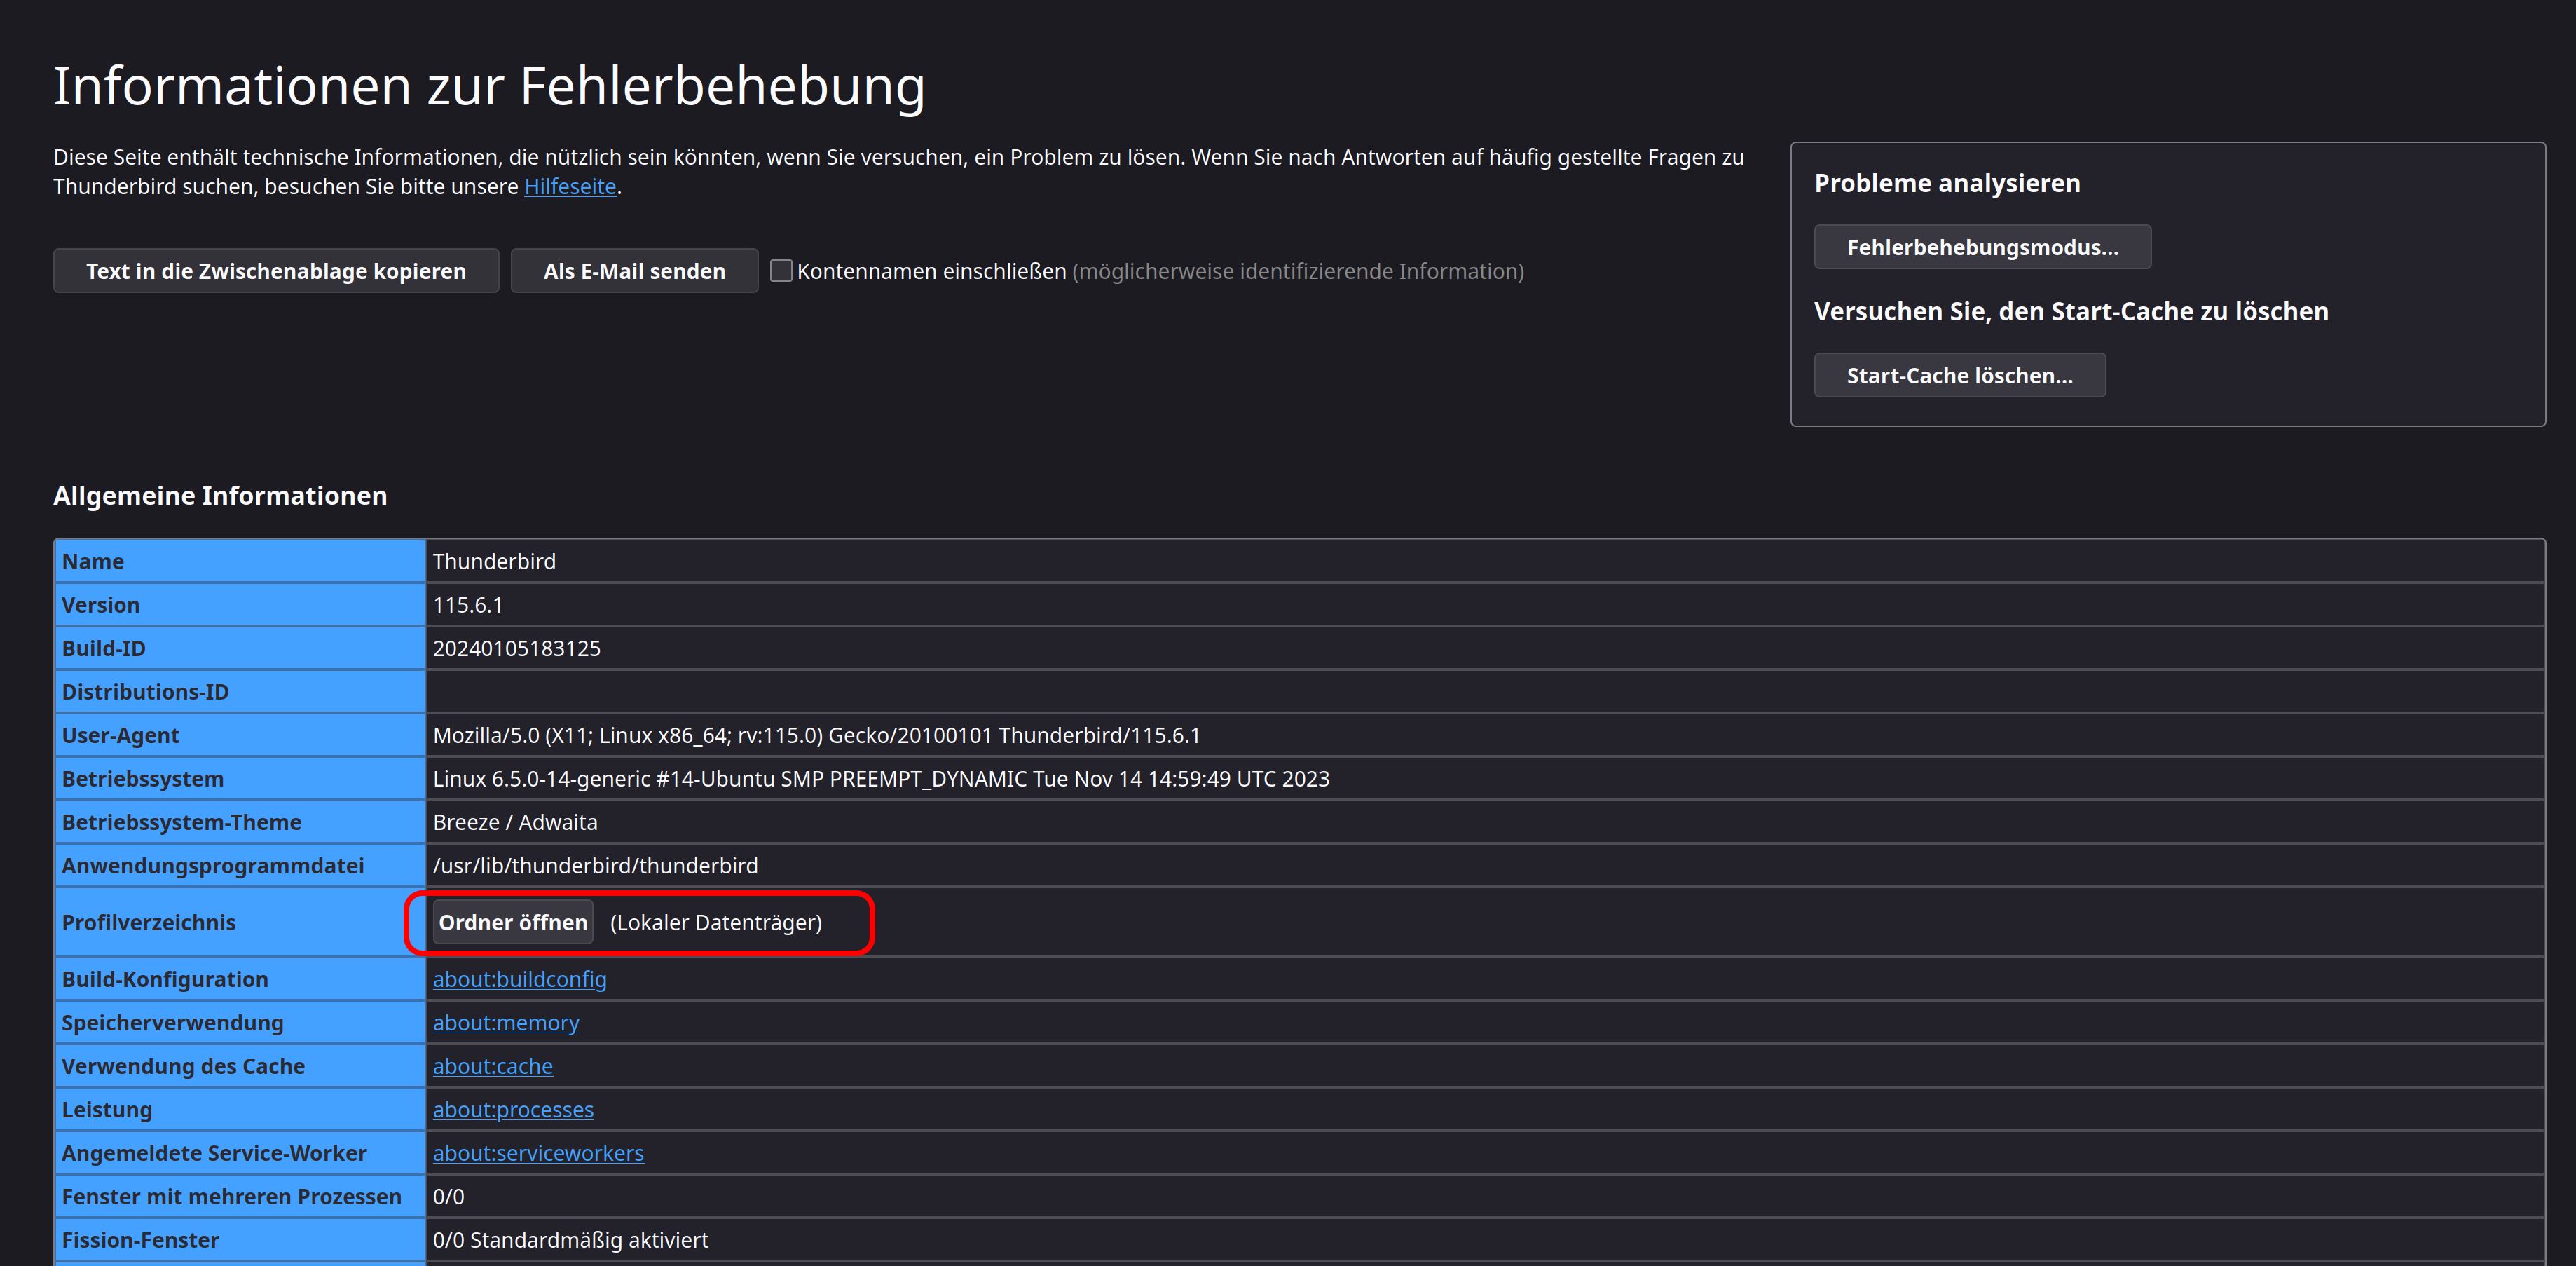
Die Einstellungsverwaltung stammt aus derselben Mozilla-Plattform wie bei Firefox. Laut deren Dokumentation werden die Werte beim Start aus prefs.js und, falls vorhanden, aus user.js eingelesen; die user.js wird dabei nur gelesen, nie verändert. Praktisch heisst das: Was in der user.js steht, gilt nach jedem Neustart wieder, auch wenn ihr den Wert zwischendurch in der Konfiguration geändert habt. Das Prinzip kennt ihr vielleicht aus unserem Beitrag Firefox Browser absichern mit App Armor und user.js.
Eine user.js mit den Einstellungen aus der Oberfläche von oben sieht so aus. Die Werte gegen die Vorgaben haben wir im Quelltext von Thunderbird geprüft (mailnews.js, all-thunderbird.js):
// Telemetrie aus (Vorgabe: true)
user_pref("datareporting.healthreport.uploadEnabled", false);
user_pref("datareporting.policy.dataSubmissionEnabled", false);

// Startseite aus (Vorgabe: true)
user_pref("mailnews.start_page.enabled", false);

// Empfängeradressen nicht sammeln (Vorgabe: true)
user_pref("mail.collect_email_address_outgoing", false);
Externe Bilder müsst ihr dort nicht eintragen: mailnews.message_display.disable_remote_image steht ab Werk auf true.
Mailprogramm nicht im Kopf jeder Mail verraten
Thunderbird schreibt in jede ausgehende Mail eine Kopfzeile User-Agent, an der Empfänger das Mailprogramm erkennen. Ab Werk ist die knappe Form eingestellt (mailnews.headers.useMinimalUserAgent steht auf true), mitgesendet wird die Zeile aber weiterhin (mailnews.headers.sendUserAgent steht auf true). Wer sie ganz weglassen will:
user_pref("mailnews.headers.sendUserAgent", false);Keine lokale IP-Adresse beim Versand
Beim Verbindungsaufbau zum Postausgangsserver grüsst Thunderbird mit einem EHLO. Ist nichts anderes eingestellt, schickt es darin laut Quelltext (SmtpClient.sys.mjs) die lokale Adresse der Verbindung mit, also bei den meisten die interne IP im Heimnetz. Welcher Wert stattdessen gesendet wird, legt die Einstellung hello_argument fest, für alle Postausgangsserver über den Zweig mail.smtpserver.default (SmtpServer.sys.mjs):
user_pref("mail.smtpserver.default.hello_argument", "[127.0.0.1]");[127.0.0.1] ist derselbe Wert, auf den Thunderbird selbst zurückfällt, wenn es die lokale Adresse nicht ermitteln kann.
Nur noch TLS 1.3 zulassen – optional
Die Untergrenze für die Transportverschlüsselung legt security.tls.version.min fest. Der Wert 3 steht für TLS 1.2 (Mozilla Hacks), 4 entsprechend für TLS 1.3. Wer nur noch TLS 1.3 zulassen will, setzt:
user_pref("security.tls.version.min", 4);Das ist eine Entscheidung mit Nebenwirkung: Jeder Mailserver, jede Kalenderquelle und jeder RSS-Feed, der kein TLS 1.3 spricht, ist danach nicht mehr erreichbar. Prüft vorher bei eurem Anbieter, ob er TLS 1.3 unterstützt. Anbieter mit Fokus auf Sicherheit stellen wir in Die besten 5 privatsphäre orientierten Email Anbieter vor.
Was ihr besser nicht abschaltet
Im Netz kursieren fertige user.js-Dateien für Thunderbird, am bekanntesten die moderate und die strenge Fassung des Privacy-Handbuchs. Beide Fassungen tragen im Kopf das Datum 02.08.2023 und sind damit rund drei Jahre alt; Thunderbird ist seither um mehr als vierzig Hauptversionen weitergezogen. Wir haben diesen Beitrag früher selbst auf diese Dateien gestützt. Einige der Einstellungen darin würden wir heute nicht mehr empfehlen:
- Die Add-on-Blockliste (
extensions.blocklist.enabled, in der strengen Fassung auffalse). Über sie sperrt Mozilla Erweiterungen, die laut Mozilla „risk user privacy and security“. Wer sie abschaltet, verhindert, dass eine als schädlich erkannte Erweiterung bei euch deaktiviert wird. - Die Zertifikatsprüfung per OCSP (
security.OCSP.enabled, in beiden Fassungen auf0). Mit diesem Wert findet laut Mozilla-Wiki keine OCSP-Prüfung statt, und selbst vom Server mitgelieferte OCSP-Antworten werden ignoriert. Ein zurückgezogenes Zertifikat fällt dann auf diesem Weg nicht mehr auf. - Der Server für Remote-Einstellungen (
services.settings.server, in beiden Fassungen auf eine ungültige Adresse umgebogen). Thunderbird bezieht darüber ab Werk Daten vonthunderbird-settings.thunderbird.net. Was darüber alles verteilt wird, dokumentiert Thunderbird nicht an einer Stelle. Wer den Server abklemmt, klemmt im Blindflug ab. - Safebrowsing (die Werte
browser.safebrowsing.*, in der strengen Fassung auffalse). Ob und wie Thunderbird diese aus Firefox geerbten Einstellungen überhaupt nutzt, ist nicht dokumentiert. Die eigene Betrugserkennung von Thunderbird läuft ohnehin lokal und hängt nicht daran.
Das Grundproblem ist dasselbe wie bei jeder übernommenen Konfiguration: Sie war zu ihrem Zeitpunkt durchdacht, aber niemand garantiert, dass jeder Wert drei Jahre später noch existiert, noch dasselbe bewirkt oder noch nötig ist. Übernehmt einzelne Werte, die ihr versteht, nicht die ganze Datei.
Wenn etwas nicht klappt
- Keine Verbindung mehr zum Mailserver nach der TLS-Umstellung: Setzt
security.tls.version.minzurück auf3. Ist der Wert in deruser.jseingetragen, müsst ihr ihn dort ändern, sonst steht er nach dem nächsten Start wieder auf4. - Eine Änderung in der Konfiguration lässt sich nicht rückgängig machen: Prüft zuerst, ob der Wert aus einer
user.jsstammt. Wenn ja, löscht die Zeile dort und startet Thunderbird neu. - Bilder in einer vertrauten Mail fehlen: Das ist die Sperre für externe Inhalte. Erlaubt sie über die Hinweisleiste für genau diesen Absender.
- Hauptpasswort vergessen: Es gibt keinen Weg, es wiederherzustellen. Beim Zurücksetzen löscht Thunderbird alle gespeicherten Zugangsdaten; ihr braucht dann die Passwörter eurer Mailkonten, etwa aus einem Passwortmanager wie Bitwarden.
- Newsletter sind im Textmodus unlesbar: Schaltet für diese eine Mail vorübergehend über dasselbe Menü auf die HTML-Darstellung und danach wieder zurück.
Fazit: Thunderbird absichern heisst vor allem, die Vorgaben nicht zu verschlechtern
Thunderbird ist ab Werk deutlich besser eingestellt als sein Ruf aus der Zeit, in der die meisten Härtungsanleitungen entstanden sind. Externe Inhalte sind gesperrt, altes TLS ist weg, Betrugsmuster werden lokal erkannt. Was ihr dazu beitragt, ist überschaubar: ein Hauptpasswort, Telemetrie aus, Startseite aus, gesammelte Adressen aus, auf Wunsch reiner Text und ein stummer User-Agent. Der Rest ist Vorsicht vor Anleitungen, die Sicherheitsfunktionen abschalten und das „Härtung“ nennen. Wer die Add-on-Blockliste abschaltet, um sich vor Mozilla zu schützen, schützt vor allem die Add-ons. Wo das Mailprogramm im grösseren Bild steht, ordnet unser Ratgeber Privatsphäre schützen ein.
Quellen und weiterführende Links
- Mozilla-Hilfe: Remote Content in Messages
- Mozilla-Hilfe: Thunderbird's Scam Detection
- Mozilla-Hilfe: Thunderbird 78 FAQ (TLS 1.2 als Untergrenze)
- Mozilla-Hilfe: Protect your Thunderbird passwords with a Primary Password
- Mozilla-Hilfe: Telemetriedaten in Thunderbird
- Mozilla-Hilfe: How to disable or change the Thunderbird start page
- Mozilla-Hilfe: Config Editor
- Mozilla-Hilfe: Profiles – Where Thunderbird stores your messages and other user data
- Firefox Source Docs: libpref (prefs.js und user.js)
- Thunderbird-Quelltext: mailnews.js (Vorgabewerte)
- Thunderbird-Quelltext: all-thunderbird.js (Vorgabewerte)
- Thunderbird-Quelltext: SmtpClient.sys.mjs (EHLO-Argument)
- Mozilla Hacks: It's the Boot for TLS 1.0 and TLS 1.1
- Mozilla-Wiki: CA/Revocation Checking in Firefox
- Mozilla Add-ons Blog: Introducing a scalable add-ons blocklist
- Privacy-Handbuch: Thunderbird user.js (moderat und streng)
Jetzt hatte ich mir ein paar Minuten für meinen Kommentar genommen:
‚Formular abgelaufen‘.
Gut. Für heute geb‘ ich’s auf.
Hallo Kurt, das tut mir leid, der Fehler lag bei uns. Die Kommentarprüfung hat Formulare nach 60 Minuten verworfen, und genau das hat deinen Text erwischt.
Ich bitte um Entschuligung für die verschwendete Zeit.
Naa. Soo schnell gebe ich gerade auch nicht auf. 😉
Aber ‚verschwendete Zeit trifft’s schon ganz gut.
Egal, nichts, worauf die Welt nicht verzichten könnte.
Eigentlich wollte ich nur wissen, ob die Tips hier noch aktuell sind/gehalten werden.
Im Anschluss folgte ein kleiner, sehr böser Exkurs zu mozilla.
Was soll’s. 😉
Weg ist weg.
Viele Grüße!
hab den Artikel vorher geupdated, ja ich denke ich weiss worauf du hinauswillst, Mozilla im Bezug auf Google? Aber mitlerweile gibt es keine Browseralternativen mehr, und irgendwie muss sich Mozilla finanzieren.
Oh. Browseralternativen hat es natürlich nie gegeben.
In den letzten 25 Jahren nicht. Künftig sicher auch nicht.
Muss man sich deswegen auf alten Lorbeeren deswegen ausruhen?
Alle paar Tage ein update? Für was?
Ich kann dann wieder 5728 selbst gesetzte Einstellungen überprüfen, weil man es nicht für nötig befindet, darüber überhaupt nur zu informieren?
geo.location lässt grüßen…
Andere Einstellungen ebenfalls.
Da kannst Du jetzt natürlich garnix dafür.
Naja. Meine letzte mail war strukturierter.
Gibt es eigentlich auch eine Bankadresse für eine Spende?
Viele Grüße