Bitwarden Lizenz: Die Store-Apps sind nicht mehr GPL
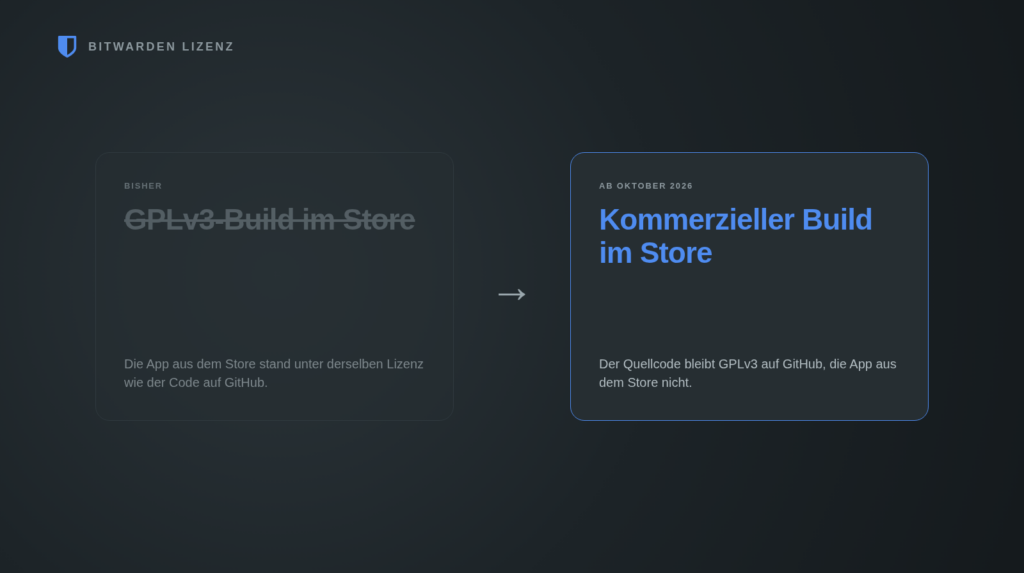
Bitwarden ändert die Lizenz seiner offiziellen Apps: Was ihr aus dem Play Store, dem App Store, den Browser-Stores oder von bitwarden.com ladet, ist künftig ein kommerziell lizenzierter Build und nicht mehr die GPLv3-Fassung. Der Quellcode bleibt unter GPLv3 auf GitHub, doch die Bitwarden Lizenz für das, was tatsächlich auf euren Geräten läuft, ist damit eine andere als die des Codes, den ihr dort lesen könnt. Wir haben Bitwarden 2023 in der Anleitung zum Bitwarden Passwortmanager ausdrücklich wegen seines offenen Quellcodes empfohlen. Höchste Zeit also nachzusehen, was von diesem Argument übrig bleibt.
Die kurze Antwort: heute fast alles, morgen weniger. Die lange folgt.
Was sich an der Bitwarden Lizenz ändert
Bitwarden hat die Änderung am 9. Oktober 2026 in seinem Forum unter dem Titel „Published version update in app stores“ angekündigt. Der Kern, wie ihn die Diskussion bei Privacy Guides noch am selben Abend wiedergab: Ab dem nächsten Release sind die in den Stores veröffentlichten Apps die kommerziell lizenzierten Builds. Nutzer müssen nichts tun, alle heutigen Funktionen bleiben in beiden Fassungen erhalten, auch im kostenlosen Tarif, und am Self-Hosting ändert sich nichts. Und dann der Satz, den eine Firma nur schreibt, wenn sie weiss, dass die Frage kommt: „Bitwarden is not going closed-source.“
Betroffen sind laut den Berichten von Linuxiac und IT-Connect drei Vertriebswege: die mobilen Apps aus Google Play und Apples App Store, die Browser-Erweiterungen aus den jeweiligen Marktplätzen und die Downloads direkt von der Bitwarden-Website. Der Quellcode wird weiterhin unter GPLv3 im Repository bitwarden/clients entwickelt und veröffentlicht.
Das nächste Release ist inzwischen da. Bitwarden hat die Clients in der Version 2026.10.0 am 14. Oktober 2026 veröffentlicht, und in den Release Notes auf GitHub steht zwischen Fehlerkorrekturen und Abhängigkeitsupdates ein unscheinbarer Wartungseintrag: „[PM-25909] Commercial desktop builds“. Ob die mobilen Apps aus den Stores mit diesem Release bereits als kommerzielle Builds ausgeliefert werden, geht aus den Release Notes nicht hervor. Mehr Prosa bekommt der Lizenzwechsel dort jedenfalls nicht. Für eine Firma, deren stärkstes Argument die Offenheit ist, ist das eine bemerkenswert leise Art, sie neu zu verpacken.
Zwei Lizenzen in einem Repository – das gab es schon vorher
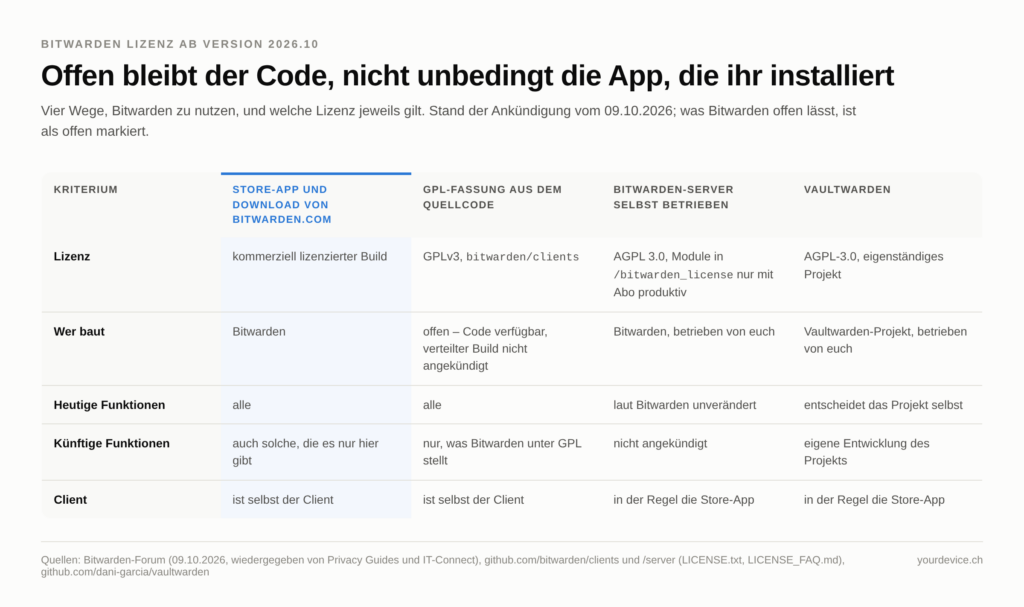
Ganz neu ist das Modell nicht, und wer es verstehen will, muss einen Blick in die Lizenzdateien werfen. Die LICENSE.txt im Client-Repository legt fest, dass der Code entweder unter der GPL v3.0 oder unter der Bitwarden License v1.0 steht. Standard ist die GPL; Code unter der Bitwarden License liegt ausschliesslich im Verzeichnis /bitwarden_license.
Beim Server ist es ähnlich. Laut der Lizenz-FAQ des Server-Repositorys steht der Hauptcode unter AGPL 3.0, neuere Module für grössere Organisationen im Verzeichnis /bitwarden_license dagegen unter der Bitwarden License, die Bitwarden selbst als „source available“ bezeichnet. Für den Produktivbetrieb dieser Module braucht es ein bezahltes Abonnement.
Was die Bitwarden License v1.0 erlaubt, ist schnell aufgezählt: interne Entwicklung und Tests, und zwar nur in einer Umgebung, die nicht produktiv ist. Untersagt sind Verkauf, Weitergabe und Unterlizenzierung an Dritte sowie die Nutzung, um ein konkurrierendes Produkt zu bauen. Das ist Quellcode zum Anschauen, nicht freie Software.
Dass Bitwarden den eigenen Code überhaupt doppelt lizenzieren kann, liegt am Contributor Agreement. Wer zu einem Bitwarden-Repository beitragen will, muss es unterschreiben; ohne Unterschrift wird kein Pull Request zusammengeführt. Damit hält Bitwarden die Rechte, die es braucht, um denselben Code neben der GPL auch kommerziell zu lizenzieren. Die GPL verbietet das dem Rechteinhaber nicht – sie verpflichtet nur alle anderen.
Neu ist also nicht, dass es zwei Lizenzen gibt. Neu ist, dass die Fassung, die fast alle Nutzer tatsächlich installieren, jetzt auf der kommerziellen Seite liegt.
Oktober 2024: der SDK-Streit als Vorgeschichte
Das Misstrauen in der Community kommt nicht aus dem Nichts. Im Oktober 2024 eröffnete ein Nutzer auf GitHub das Issue „Desktop version 2024.10.0 is no longer free software“. Der Desktop-Client hing damals von einem Paket @bitwarden/sdk-internal ab, dessen Lizenz einen Satz enthielt, der mit „You may not use this SDK to develop applications for use with software other than Bitwarden“ begann. Damit liess sich der Client nicht mehr als freie Software bauen.
Bitwarden-CTO Kyle Spearrin nannte das im selben Issue „merely a bug“ und kündigte eine Lösung an. Anfang November 2024 stellte Bitwarden das interne SDK auf GPLv3 um, wie The Register am 4. November 2024 berichtete. Der Streit war damit beigelegt – aber er hat gezeigt, wie schnell ein einziges Paket in der Abhängigkeitskette aus einem freien Client einen unfreien macht, ohne dass am sichtbaren Code etwas passiert.
Der Unterschied zu heute: 2024 war es nach Bitwardens eigener Darstellung ein Versehen, 2026 ist es ein Entscheid.
Self-Hosting und Vaultwarden: heute nicht betroffen
Für alle, die Bitwarden mit einem eigenen Server nutzen, ist die erste Nachricht beruhigend. Laut Ankündigung ändert sich am Self-Hosting nichts. Auf Nachfrage von IT-Connect, was das für Vaultwarden heisst, antwortete Bitwarden, Community-Server von Drittanbietern könnten weiterhin selbst entscheiden, welche Funktionen sie unterstützen.
Vaultwarden ist eine eigenständige, in Rust geschriebene Server-Implementierung der Bitwarden-Client-API und steht unter AGPL-3.0. Das Projekt betont im README, nicht mit Bitwarden verbunden zu sein, erwähnt aber offen, dass einer der aktiven Maintainer bei Bitwarden angestellt ist. Vaultwarden liefert nur den Server; als Clients nutzt es die offiziellen Bitwarden-Apps. Genau so läuft auch unser kostenloser Vaultwarden-Dienst: Ihr meldet euch in der normalen Bitwarden-App unter „selbst gehostet“ an.
Und hier sitzt der Haken. Ihr könnt den Server so frei betreiben, wie ihr wollt – die App, mit der ihr ihn ansprecht, kommt aus dem Store und ist künftig ein kommerzieller Build. Wer sich für Vaultwarden entschieden hat, um nicht von einem Anbieter abzuhängen, hängt beim Client weiterhin an genau diesem Anbieter. Das war schon immer so; neu ist, dass es jetzt auch auf dem Lizenzzettel steht.
Wer seine Tresordaten nicht in die Hände eines US-Unternehmens legen will, hat übrigens einen zweiten Grund für den eigenen Server, der mit Lizenzen nichts zu tun hat: Was der CLOUD Act für eure Daten bei amerikanischer Software bedeutet, gilt für Bitwardens Cloud genauso wie für jeden anderen US-Anbieter.
Der Haken liegt in der Zukunft, nicht im heutigen Build
Solange GPL-Fassung und kommerzieller Build denselben Funktionsumfang haben, ist der Unterschied vor allem juristisch. Das soll aber nicht so bleiben. Bitwarden schreibt laut IT-Connect selbst, einige künftige Komponenten würden unter der kommerziellen Lizenz veröffentlicht und nur in dieser Fassung existieren; in den meisten Fällen betreffe das ausschliesslich die bezahlten Business-Tarife. Neue Funktionen sollen einzeln bewertet werden.
„In den meisten Fällen“ ist eine Formulierung, die Juristen mögen, weil sie nichts verspricht. Wo die Grenze verläuft, entscheidet Bitwarden Funktion für Funktion, und niemand ausserhalb der Firma kann das prüfen, bevor es passiert. Die Zusage, dass der kostenlose Tarif dauerhaft bleibt, ist eine Absichtserklärung, kein Vertrag – darauf weisen auch Teilnehmer der Privacy-Guides-Diskussion hin.
Ein Teilnehmer, der nach eigener Angabe bei Bitwarden arbeitet, nennt dort als Zweck, bestimmte Funktionen davor zu schützen, dass Dritte die Software weiterverpacken und weiterverkaufen. Das ist ein nachvollziehbares Geschäftsinteresse. Wie es Projekten ergeht, die von Spenden statt von Abos leben, haben wir gerade erst beim Kommentar zu PHP2Shell beschrieben. Nur: Wer seine Offenheit als Verkaufsargument nutzt, muss sich an genau diesem Argument messen lassen.
Ein Nebenaspekt verdient Aufmerksamkeit. Bitwarden baut die Passkey-Unterstützung aus, laut demselben Teilnehmer sind native Desktop-Passkeys bis zum Jahresende geplant. Passkeys sind genau die Sorte Funktion, bei der ein Passwortmanager künftig um Kunden konkurriert – mehr dazu in unserem Beitrag zu den Vor- und Nachteilen von Passkeys. Ob solche Funktionen in der GPL-Fassung landen, sagt heute niemand.
KeePassXC 2.8 erscheint zur passenden Zeit
Wer den Moment nutzen will, um die Alternativen anzusehen, bekommt eine frische. Am 21. Oktober 2026 ist KeePassXC 2.8.0 erschienen, die erste stabile Version der 2.8-Reihe. Die Anwendung ist auf Qt 6 umgestellt, Auto-Type funktioniert unter Linux jetzt auch auf Wayland über die XDG Desktop Portals, und entfernte Datenbanken lassen sich über externe Werkzeuge synchronisieren und importieren. Behoben sind ausserdem fünf Sicherheitslücken der Reihe 2.7.x und älter, nach Angaben des Projekts von geringer bis mittlerer Schwere; eine davon, CVE-2026-69150, betrifft den Import manipulierter KDB-Dateien.
KeePassXC ist ein anderes Modell: eine lokale Datei statt eines Servers, keine Firma, die Tarife festlegt, und Synchronisation nur so, wie ihr sie selbst organisiert. Das ist mehr Handarbeit und weniger Komfort, vor allem bei mehreren Geräten und beim Teilen von Einträgen in einer Familie oder einem Team. Ein Ersatz für Bitwarden ist es nur für Leute, die diesen Preis zahlen wollen. Für alle anderen bleibt Bitwarden mit eigenem Server die bequemere Wahl – mit den Vorbehalten oben.
VAULTWARDEN AUF EIGENEM SERVER
Wir richten euren Passwort-Server ein und halten ihn aktuell
Vaultwarden mit Docker, HTTPS und Backup auf eurem Server, remote in der ganzen Schweiz: Einrichtung eines einzelnen Dienstes ab CHF 260, laufende Betreuung ab CHF 89 pro Server und Monat. Mehr zur Linux-Server-Wartung.
Wer Vaultwarden lieber selbst aufsetzt, findet die Grundlagen in unserer Anleitung zu Docker Basics und Installation.
Was noch offen ist
Einige Fragen beantwortet die Ankündigung nicht, und für Leser dieses Blogs sind gerade sie entscheidend.
- Was mit dem F-Droid-Build passiert. Bitwarden betreibt ein eigenes F-Droid-Repository. Laut der Entwicklerdokumentation enthält es offizielle, von Bitwarden gebaute Binärdateien, die automatisch dem Stand im Play Store folgen. Ob dort künftig ebenfalls der kommerzielle Build landet oder die GPL-Fassung, steht in keiner der uns vorliegenden Wiedergaben der Ankündigung. Gerade für Nutzer von GrapheneOS und anderen Custom-ROMs ist das die wichtigste Frage.
- Welche Lizenz der Store-Build genau trägt. Die Rede ist von „kommerziell lizenziert“. Einen veröffentlichten Lizenztext, der für die Store-Apps gilt und sich von der Bitwarden License v1.0 für Module unterscheidet, haben wir nicht gefunden.
- Welche Funktion als erste nur kommerziell erscheint. Bitwarden spricht von Einzelentscheiden. Ab der ersten solchen Funktion werden GPL-Fassung und Store-App unterschiedlich – und erst dann zeigt sich, ob „meistens Business-Tarife“ hält.
- Wer die GPL-Fassung baut. Der Code bleibt verfügbar, aber ein Quellcode-Repository ist keine App. Ob Bitwarden selbst einen GPL-Build verteilt oder das der Community überlässt, ist nicht bekannt.
Fazit: Bitwarden bleibt offen – so weit, wie Bitwarden es will
Heute verliert niemand etwas. Der Code ist offen, der Server lässt sich selbst betreiben, Vaultwarden funktioniert, und die Store-App kann dasselbe wie die GPL-Fassung. Wer Bitwarden nutzt, muss nicht wechseln, und wir ziehen die Empfehlung aus der Anleitung von 2023 nicht zurück.
Aber die Begründung verschiebt sich. Bisher hiess sie: Der Code, den ihr prüfen könnt, ist der Code, den ihr nutzt. Ab jetzt heisst sie: Der Code, den ihr prüfen könnt, ist der Code, aus dem Bitwarden den Build macht, den ihr nutzt – bis Bitwarden etwas dazulegt, das ihr nicht prüfen könnt. Das ist kein Verrat, sondern ein Geschäftsmodell, wie es viele Open-Core-Firmen fahren. Es ist nur nicht mehr dasselbe Versprechen. Die Offenheit von Bitwarden ist ab jetzt eine Leistung, die die Firma erbringt, keine Eigenschaft, die ihr nachprüfen könnt. Und Leistungen lassen sich bekanntlich anpassen, am liebsten in einem Wartungseintrag mit Ticketnummer.
Quellen und weiterführende Links
- Bitwarden Community Forum: Published version update in app stores (Ankündigung vom 09.10.2026)
- GitHub: Bitwarden Clients, Release Web v2026.10.0 vom 14.10.2026
- GitHub: LICENSE.txt im Repository bitwarden/clients
- GitHub: Bitwarden License v1.0
- GitHub: Lizenz-FAQ des Bitwarden-Servers
- Bitwarden Contributing Docs: Contributor Agreement
- Bitwarden Contributing Docs: F-Droid-Repository
- GitHub Issue #11611: Desktop version 2024.10.0 is no longer free software
- The Register: Bitwarden stellt Passwortmanager und SDK auf GPLv3 um (04.11.2024)
- GitHub: Vaultwarden
- KeePassXC: 2.8.0 released (21.10.2026)
- GitHub: KeePassXC 2.8.0 Changelog
- Privacy Guides Community: Bitwarden dual license model
- IT-Connect: Bitwarden moves app store builds to commercial licensing
- Linuxiac: Bitwarden Moves Official App Builds to Commercial License