F-Droid 2.0: was neu ist und was wegfällt
F-Droid 2.0 ist da: Am 24. September hat das Projekt die grösste Überarbeitung seines Clients seit zehn Jahren angekündigt, sechs Tage bevor Google in vier Ländern die erste Stufe seiner Entwickler-Verifizierung scharf geschaltet hat. Wer F-Droid nutzt, bekommt damit eine neue Oberfläche, einen neuen Installationsweg — und verliert ein paar Funktionen, auf die gerade sicherheitsbewusste Nutzer gebaut haben. Was die Verifizierung grundsätzlich bedeutet, haben wir in Android Entwickler-Verifizierung: euer Gerät ist egal auseinandergenommen; hier geht es um das, was sich seither tatsächlich getan hat.
Das Timing ist entweder Zufall oder sehr gutes Marketing. Ein Projekt, dem Google gerade die Existenzgrundlage wegverhandelt, veröffentlicht ausgerechnet jetzt seinen modernsten Client. Andere würden das trotzig nennen. Wir nennen es vernünftig.
F-Droid 2.0: was das grosse Update tatsächlich ändert
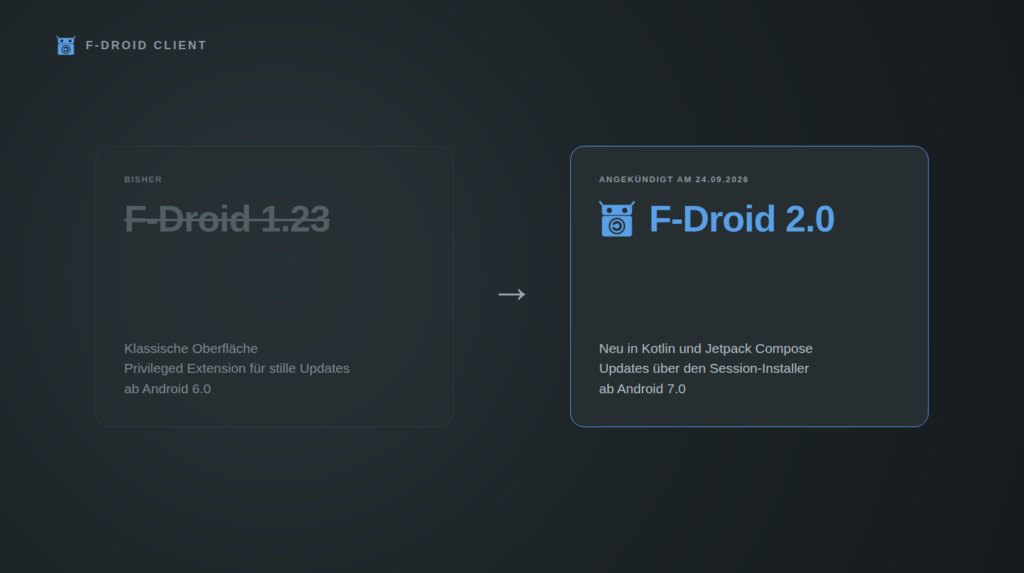
Laut der Ankündigung des Projekts ist F-Droid 2.0 „a complete redesign of the official F-Droid app and the largest app update in 10 years". Der Client wurde in Kotlin mit Jetpack Compose neu geschrieben, nach mehr als einem Jahr Arbeit und 14 Testversionen. Eine unabhängige Sicherheitsprüfung hat laut F-Droid das Security Lab des Open Technology Fund zusammen mit Convocation durchgeführt; einen veröffentlichten Bericht dazu haben wir nicht gefunden.
Sichtbar wird der Umbau zuerst in der Navigation. Statt der bisherigen Tabs gibt es nur noch drei Bereiche: Entdecken, Suche und Meine Apps. Die Kategorien sind in „Entdecken" aufgegangen und deutlich feiner geworden, allein Spiele zerfallen jetzt in 17 Genres. Die Suche durchsucht neben dem Namen auch Beschreibungen, Kategorien und Übersetzungen. Filter lassen sich kombinieren — nach Kategorie, Gerätekompatibilität und, für unsere Leser wohl am interessantesten, nach Anti-Features. Einstellungen und das Teilen in der Nähe (Nearby Swap) sind über die obere Leiste erreichbar.
Die zweite grosse Änderung ist unsichtbar, aber spürbar: F-Droid 2.0 sucht im Hintergrund nach Updates und installiert sie standardmässig selbst. Wer bisher etwas anderes eingestellt hatte, behält laut Projekt seine Einstellungen; die manuellen Optionen liegen im Menü von „Meine Apps". Das Herunterziehen zum Aktualisieren ist dafür abgeschafft, mit der Begründung: „The best refresh button is the one you never have to press."
Noch nicht bei allen: Basic ja, der klassische Client noch Beta
Wer heute sein F-Droid öffnet und nichts Neues sieht, macht nichts falsch. Das Projekt schreibt ausdrücklich, es beginne damit, die Version „over the coming weeks" an die Nutzer zu verteilen. Den Stand zeigen die Paketseiten:
- Beim klassischen F-Droid-Client ist Stand heute weiterhin 1.23.2 vom 19. Februar 2026 als empfohlene Version markiert. Die Fassungen 2.0.0 vom 23. September und 2.0.1 vom 29. September stehen dort als Beta.
- Bei F-Droid Basic ist 2.0.1 bereits die empfohlene Version. Wer Basic nutzt, hat das Update also vermutlich schon.
Beide Varianten verlangen ab 2.0 mindestens Android 7.0. Was Basic vom klassischen Client unterscheidet und warum wir Basic für die meisten empfehlen, steht in unserer Anleitung zu F-Droid; die Bildschirmfotos dort zeigen allerdings noch die alte Oberfläche.
Installieren wie ein richtiger Store: Session-Installer und Vorabfreigabe
Der technisch wichtigste Teil des Updates ist der neue Installationsweg. F-Droid nutzt jetzt durchgehend Androids Session-Installer und, wo das Gerät es kann, die sogenannte Vorabfreigabe. Das Projekt begründet den Schritt bemerkenswert offen: „Now, thanks largely to pressure from the EU's Digital Markets Act (DMA) and anti-trust actions around the world, Android offers all app stores an option for a smoother and more automatic install and update experience than before."
Was damit gemeint ist, steht in Googles eigener Beschreibung von Android 14: Mit requestUserPreapproval() kann ein Store die Zustimmung des Nutzers einholen, bevor er die App herunterlädt. Bisher kam die Rückfrage erst, wenn das Paket schon auf dem Gerät lag. Ist die Installation einmal freigegeben, kann der Store laut Google „download and install the app in the background without interrupting the user". Auf Geräten ohne diese Schnittstelle fragt Android wie bisher erst nach dem Herunterladen.
Bemerkenswert ist das aus einem Grund, der über F-Droid hinausgeht: Hier hat eine Wettbewerbsregel, die in der Schweiz nicht gilt, eine Systemfunktion erzwungen, die überall ankommt. Dass Regulierung manchmal doch etwas bewirkt, wollen wir in dieser Deutlichkeit festgehalten haben, bevor es wieder jemand bestreitet.
Was wegfällt: Privileged Extension, Panik-Löschen und Android 6
Jede Neuschreibung hat Opfer. Bei F-Droid 2.0 sind es vier, und zwei davon treffen genau die Leute, die F-Droid aus Überzeugung nutzen.
Die Privileged Extension wird nicht mehr benutzt
Die F-Droid Privileged Extension war bisher der Weg, Updates ohne Rückfrage zu installieren, vor allem auf Systemen, die F-Droid fest eingebaut haben. Damit ist Schluss: „F-Droid Privileged Extension (FPE) is not currently supported by 2.0. That means even if FPE is installed, F-Droid 2.0 won't use it." Automatische Updates laufen in 2.0 stattdessen über den Session-Installer. Für Nutzer von Systemen wie CalyxOS, die F-Droid mitliefern, ist das die Änderung, die sie am ehesten bemerken werden.
Panik-Löschen ist vorerst weg
F-Droid konnte bisher auf ein Signal einer Panik-App wie Ripple hin ausgewählte Apps entfernen und ihre Daten löschen. Diese Funktion ist in 2.0 nicht enthalten. Das Projekt begründet das mit dem Wartungsaufwand gemessen an der kleinen Nutzerzahl, nennt sie aber ausdrücklich wichtig und schreibt: „Users who rely on the current app-wiping implementation may opt to postpone updating to F-Droid 2.0 while we evaluate bringing the feature back."
Tor nur noch als Proxy, Android 6 gar nicht mehr
Die automatische Erkennung von Tor ist entfallen, weil sie laut Projekt nicht mehr zuverlässig funktionierte. Wer bisher die Tor-Option („Use Tor") eingeschaltet hatte, findet die Einstellung nach dem Update in den allgemeinen Proxy-Einstellungen wieder. Als einfachsten Weg empfiehlt F-Droid künftig die App Tor VPN, die den Verkehr systemweit durch Tor leitet; wer die Proxy-Einstellungen von Hand pflegt, kann das weiterhin tun, etwa zusammen mit Orbot. Und weil einige der neuen Werkzeuge auf Korrekturen in Android 7 angewiesen sind, fällt Android 6 heraus. Für solche Geräte nennt die Dokumentation zu alten Android-Versionen weiterhin 1.23.2 als passende Fassung.
Alte Kritik, teilweise neue Antworten
Mehrere Punkte aus unserem Beitrag zu den Sicherheitsbedenken bei F-Droid betrafen genau den Client, der jetzt ersetzt wird. Was ist davon übrig?
Damals stand dort, der Client ziele auf API-Level 29 und unterstütze die moderne Update-Schnittstelle von Android nicht. Laut dem Änderungsprotokoll des Clients zielt der neue Client seit 2.0-alpha10 auf target SDK 37, und die Updates laufen über den Session-Installer. Die Privileged Extension, die wir wegen der ungeprüft durchgereichten Berechtigung INSTALL_PACKAGES kritisiert hatten, wird nicht mehr benutzt. Und für das fehlende Zertifikat-Pinning gibt es zumindest einen Teilschritt: Seit 2.0-rc0 ist laut Änderungsprotokoll „certificate transparency for known domains" aktiv. Das ist nicht dasselbe wie Pinning, aber es ist mehr als nichts.
Unverändert bleibt das, was am Modell selbst hängt: F-Droid baut die meisten Apps weiterhin selbst und signiert sie mit eigenen Schlüsseln, ihr vertraut also nach wie vor dem Entwickler und F-Droid. Ein Zwischenfazit, das wir vor einem Jahr nicht erwartet hätten: Der Client hat bei den Punkten aufgeholt, die sich mit Arbeit beheben liessen. Bei denen, die eine Grundsatzfrage sind, steht alles wie gehabt.
Der 30. September: was Google wirklich scharf geschaltet hat
Sechs Tage nach der Ankündigung kam der Stichtag. Laut Googles Übersicht zur Entwickler-Verifizierung gelten seit dem 30. September 2026 die neuen Schutzmechanismen für Nutzer, die Apps aus teilnehmenden Stores installieren — in Brasilien, Indonesien, Singapur und Thailand, auf zertifizierten Geräten ab Android 7. Teilnehmend sind laut den Leitfäden sieben Stores: Google Play, der HONOR App Market, der OPPO App Market, der Samsung Galaxy Store, der Palm Store von Transsion, der V-Appstore von vivo und GetApps von Xiaomi.
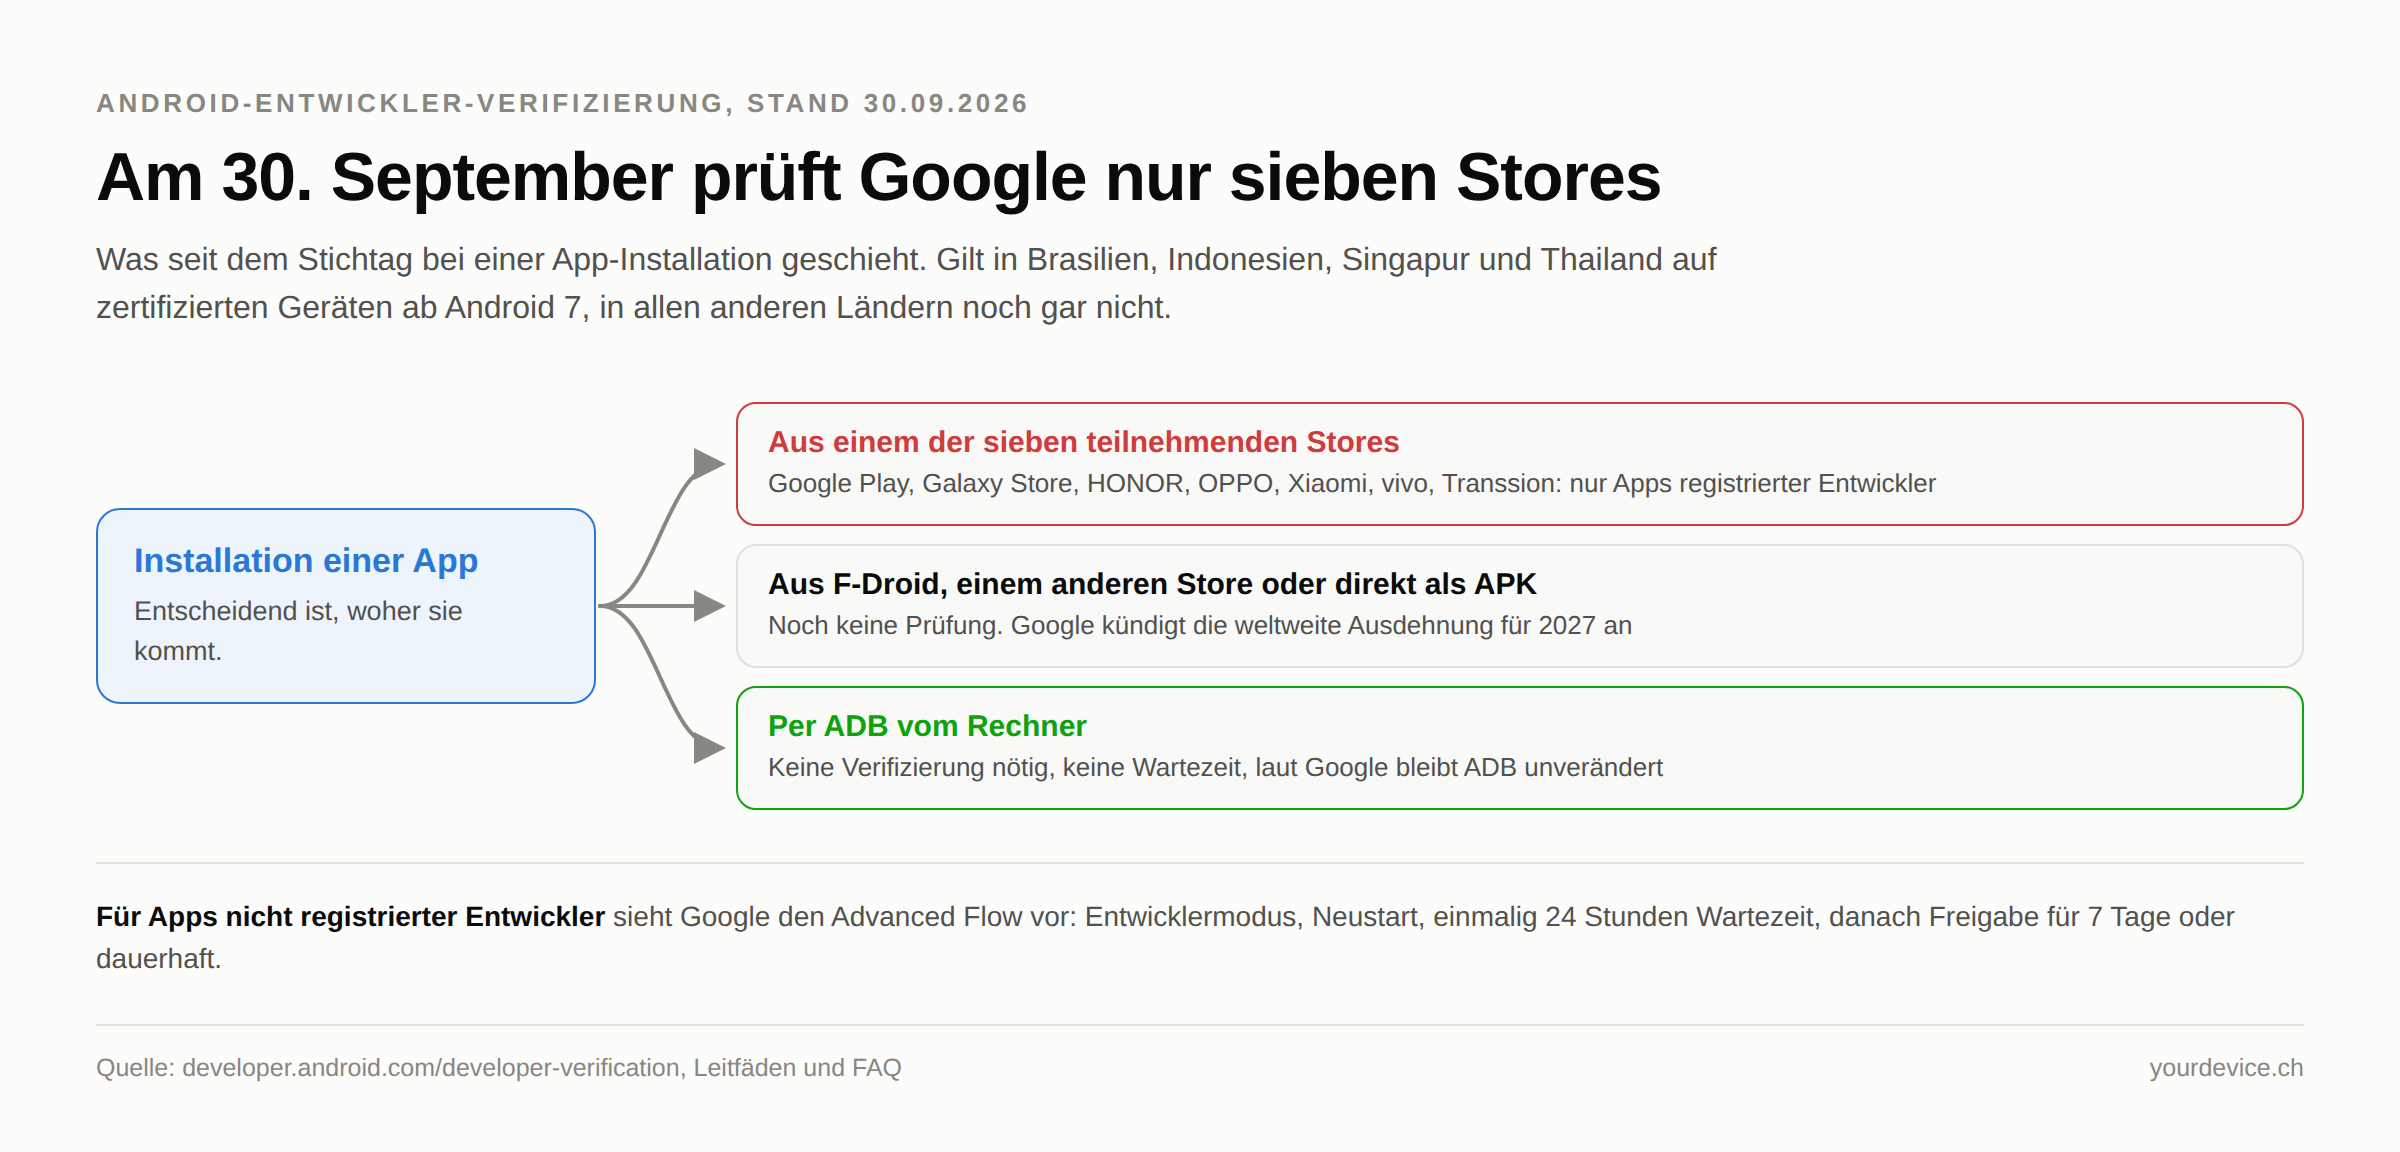
F-Droid steht nicht auf dieser Liste, und direkt installierte APK-Dateien auch nicht. Googles FAQ sagt dazu wörtlich: „If you distribute your app through other stores, or if users sideload your app directly, these new verification requirements won't apply to your app yet." Das entscheidende Wort ist wie schon im August „yet". Die weltweite Ausdehnung auf alle Apps zertifizierter Geräte kündigt Google für 2027 an.
Neu ist dagegen, dass Google den sogenannten Advanced Flow inzwischen nachvollziehbar beschreibt. Im August hatten wir an dieser Stelle noch geschrieben, die Schritte liessen sich in Googles Dokumentation nicht nachprüfen. Das ist überholt. Die FAQ nennt sie jetzt einzeln: Entwicklermodus in den Systemeinstellungen einschalten, eine kurze Abfrage bestätigen, dass euch niemand dabei anleitet, das Telefon neu starten und neu anmelden, dann eine einmalige Wartezeit von einem Tag. Danach bestätigt ihr per Fingerabdruck, Gesicht oder PIN und könnt die Installation von Apps nicht verifizierter Entwickler für sieben Tage oder dauerhaft erlauben. Eine Warnung erscheint trotzdem bei jeder solchen App, mit der Schaltfläche „Install Anyway". Die Installation über ADB ist von der Wartezeit ausgenommen und bleibt laut Google unverändert.
Google begründet die 24 Stunden mit Betrugsmaschen, bei denen Opfer am Telefon zu sofortigen Änderungen gedrängt werden. Das Argument ist nicht aus der Luft gegriffen. Es ändert aber nichts daran, dass dieselbe Hürde künftig vor jedem steht, der freiwillig und mit Absicht einen anderen Bezugsweg wählt — und dass die Firma, die sie aufstellt, zugleich den grössten App-Store betreibt.
Worauf ihr beim Umstieg auf F-Droid 2.0 achten solltet
Ihr nutzt eine Panik-App mit F-Droid. Wenn ihr euch darauf verlasst, dass F-Droid auf ein Signal von Ripple oder einer ähnlichen App hin Apps löscht: Wartet mit dem Update, wie es das Projekt selbst empfiehlt. Sonst bemerkt ihr das Fehlen erst, wenn ihr die Funktion braucht.
Ihr habt die Privileged Extension installiert. Sie bleibt auf dem Gerät, wird aber von 2.0 ignoriert. Prüft nach dem Update, ob die Aktualisierungen bei euch wie erwartet durchlaufen; die Vorabfreigabe vor dem Herunterladen setzt Android 14 voraus.
Ihr ladet über Tor. Die Einstellung wandert in die Proxy-Einstellungen. Seht nach dem Update nach, ob sie dort korrekt übernommen wurde, bevor ihr die nächste App herunterladet.
Ihr habt noch ein Gerät mit Android 6. Für dieses Gerät gibt es kein 2.0. Bleibt bei 1.23.2.
Ihr wohnt nicht in Brasilien, Indonesien, Singapur oder Thailand. Für euch hat sich am 30. September nichts geändert. Das ist kein Grund zur Entwarnung, sondern ein gutes Jahr Vorlauf. Wer bisher auf eine Handvoll Apps aus freien Quellen angewiesen ist, nutzt die Zeit, um sich ein lokales Archiv der installierten APK-Dateien anzulegen.
Fazit: F-Droid 2.0 rüstet auf, bevor Google den Schalter umlegt
F-Droid 2.0 ist mehr als ein neuer Anstrich. Der Client installiert endlich so, wie ein moderner Store unter Android installieren soll, er zielt auf eine aktuelle Android-Version und verzichtet auf die Privileged Extension, die wir selbst als Schwachstelle beschrieben haben. Dafür verlieren ausgerechnet die Nutzer mit dem höchsten Schutzbedarf vorerst eine Funktion, und das Projekt sagt ihnen das ehrlich, statt es zu verstecken.
An der grösseren Lage ändert das alles nichts. Der 30. September hat F-Droid noch nicht getroffen, weil Google den Hebel zuerst bei sieben Stores angesetzt hat. 2027 trifft er alle, und dann hilft der schönste Client nichts, wenn die Entwickler darin vor der Wahl stehen, ihren Ausweis bei Google zu hinterlegen oder ihren Nutzern einen Tag Wartezeit zuzumuten. F-Droid hat die eigene Hausaufgabe gemacht. Die von Google ist noch offen, und sie wird nicht in Kotlin geschrieben, sondern in Brüssel, Bern und Mountain View entschieden.
Quellen und weiterführende Links
- F-Droid: F-Droid 2.0: A New Chapter for Android Freedom, 24. September 2026 — Neuerungen, entfallene Funktionen, Verteilung „over the coming weeks"
- F-Droid: Paketseite des klassischen Clients — 1.23.2 empfohlen, 2.0.0 und 2.0.1 als Beta
- F-Droid: Paketseite von F-Droid Basic — 2.0.1 empfohlen, Android 7.0 oder neuer
- F-Droid Client: Änderungsprotokoll — target SDK 37 ab 2.0-alpha10, Certificate Transparency ab 2.0-rc0
- F-Droid: Running on old Android versions — passende Client-Versionen für ältere Geräte
- Android Developers: Android 14 features and APIs — Vorabfreigabe mit
requestUserPreapproval() - Android Developers: Developer verification — Zeitplan, Stichtag 30. September 2026, Ausdehnung 2027
- Android Developers: Developer verification guides — die sieben teilnehmenden Stores
- Android Developers: Developer verification FAQ — Geltungsbereich des Stichtags, Ablauf des Advanced Flow, ADB