Netzwerkverkehr mit tcpdump überwachen und analysieren
tcpdump ist das Werkzeug, mit dem ihr auf der Kommandozeile nachseht, was tatsächlich über eure Netzwerkkarte läuft: welche Pakete ankommen, wohin sie gehen und über welchen Port. Wenn eine App behauptet, sie telefoniere nicht nach Hause, könnt ihr ihr glauben. Oder ihr fragt tcpdump. Diese Anleitung zeigt euch die tcpdump-Befehle für den Alltag: Schnittstelle wählen, nach IP-Adresse, Port und Protokoll filtern, die Ausgabe lesen und Mitschnitte für Wireshark speichern.
Was ist tcpdump?
tcpdump ist ein Kommandozeilenprogramm zur Netzwerkanalyse auf Unix-ähnlichen Systemen. Es liest Pakete von einer Netzwerkschnittstelle mit, zeigt deren Kopfdaten an oder schreibt sie in eine Datei. Entwickelt wird es zusammen mit der Bibliothek libpcap von der Tcpdump Group; die aktuelle stabile Version ist dort mit 4.99.7 vom 21.09.2026 angegeben. Ubuntu 24.04 liefert 4.99.4 aus. Für die Befehle in dieser Anleitung spielt der Unterschied keine Rolle.
- Datenverkehr erfassen:
tcpdumpliest den Verkehr auf einer Schnittstelle mit oder auf allen gleichzeitig. - Filtern: Über eine eigene Filtersprache grenzt ihr den Mitschnitt auf IP-Adressen, Ports, Netze und Protokolle ein. Das ist der eigentliche Kern des Werkzeugs.
- Paketanalyse: tcpdump zeigt die Kopfdaten jedes Pakets an, auf Wunsch auch den Inhalt.
- Mitschnitte speichern: Mit
-wentsteht eine pcap-Datei, die ihr später mit tcpdump selbst oder mit Wireshark auswertet. - Skriptfähig: Als Kommandozeilenwerkzeug lässt sich tcpdump in Skripte und auf Servern ohne grafische Oberfläche einsetzen.
tcpdump installieren und starten
Auf vielen Systemen ist tcpdump schon vorhanden; unter Ubuntu gehört das Paket zu den Standardpaketen. Fehlt es, installiert ihr es auf Debian, Ubuntu und Linux Mint so:
sudo apt install tcpdump
tcpdump --version- Berechtigungen: Das Mitlesen an einer Netzwerkschnittstelle braucht besondere Rechte, in der Praxis also
sudo. Eine gespeicherte Datei zu lesen, braucht dagegen keine; so steht es in der Handbuchseite von tcpdump. - Schnittstellen auflisten:
tcpdump -Dzeigt alle Schnittstellen, an denen tcpdump mitlesen kann. - Einfacher Start:
sudo tcpdumpbeginnt sofort mit dem Mitschnitt auf der Standardschnittstelle. Mit Strg+C beendet ihr ihn, tcpdump meldet dann, wie viele Pakete es erfasst hat.
Wofür ihr tcpdump braucht
- Fehlerdiagnose im Netzwerk: Bei Verbindungsproblemen seht ihr, ob Pakete überhaupt ankommen, ob eine Antwort zurückgeht oder ob eine Firewall sie verschluckt.
- Sicherheitsüberprüfungen: Ihr prüft, ob unerwarteter Verkehr im Netz unterwegs ist und mit wem ein Gerät spricht. Wie das im Ernstfall aussieht, zeigt unser Beitrag zur Überwachung durch LG-Fernseher.
- Leistungsanalyse: Wiederholte Pakete, Verbindungsabbrüche und auffällige Muster lassen sich im Mitschnitt nachweisen statt nur vermuten. Für die laufende Überwachung von Last und Diensten eignen sich die Konsolen-Tools für das Systemmonitoring besser.
Die Ausgabe von tcpdump einfach erklärt
Die ersten Zeilen von tcpdump wirken wie Rauschen. Sie folgen aber einem festen Aufbau. Hier ein echter Mitschnitt eines TCP-Verbindungsaufbaus auf Port 8080, aufgenommen mit sudo tcpdump -i lo -n 'tcp port 8080' unter Ubuntu 24.04:
07:09:45.753512 IP 127.0.0.1.49578 > 127.0.0.1.8080: Flags [S], seq 794753198, win 65495, options [mss 65495,sackOK,TS val 1430834057 ecr 0,nop,wscale 10], length 0
07:09:45.753527 IP 127.0.0.1.8080 > 127.0.0.1.49578: Flags [S.], seq 1884014096, ack 794753199, win 65483, options [mss 65495,sackOK,TS val 3497780497 ecr 1430834057,nop,wscale 10], length 0
07:09:45.753585 IP 127.0.0.1.49578 > 127.0.0.1.8080: Flags [.], ack 1, win 64, options [nop,nop,TS val 1430834057 ecr 3497780497], length 0- Zeitstempel: Am Anfang jeder Zeile steht, wann das Paket erfasst wurde, hier
07:09:45.753512. - Protokoll:
IPsteht für IPv4, bei IPv6 steht dortIP6. - Quelle und Ziel: Links vom Pfeil der Absender, rechts der Empfänger, jeweils IP-Adresse und Port, durch einen Punkt getrennt.
127.0.0.1.8080heisst also Adresse 127.0.0.1, Port 8080. - Flags: Die TCP-Flags in eckigen Klammern. Laut Handbuchseite steht
Sfür SYN,Ffür FIN,Pfür PSH,Rfür RST,Ufür URG und der Punkt für ACK.[S],[S.]und[.]sind damit genau der Drei-Wege-Handschlag, mit dem jede TCP-Verbindung beginnt. - Sequenz- und Bestätigungsnummern:
sequndackhalten die Reihenfolge der Daten fest. Nach dem Handschlag zeigt tcpdump sie relativ an, deshalb steht in der dritten Zeile nur nochack 1. - Fenstergrösse:
wingibt an, wie viele Daten der Empfänger gerade annehmen kann. - Optionen: In
optionsstehen TCP-Optionen wie die maximale Segmentgrösse (mss) oder Zeitstempel (TS). - Länge:
lengthnennt die Menge an Nutzdaten im Paket. Beim Verbindungsaufbau ist sie 0, weil noch nichts übertragen wird.
Mehr Einzelheiten aus den Kopfdaten, etwa TTL und Prüfsummen, zeigt die Option -v; -vv und -vvv werden noch ausführlicher.
DNS-Auflösung der IP-Adressen deaktivieren
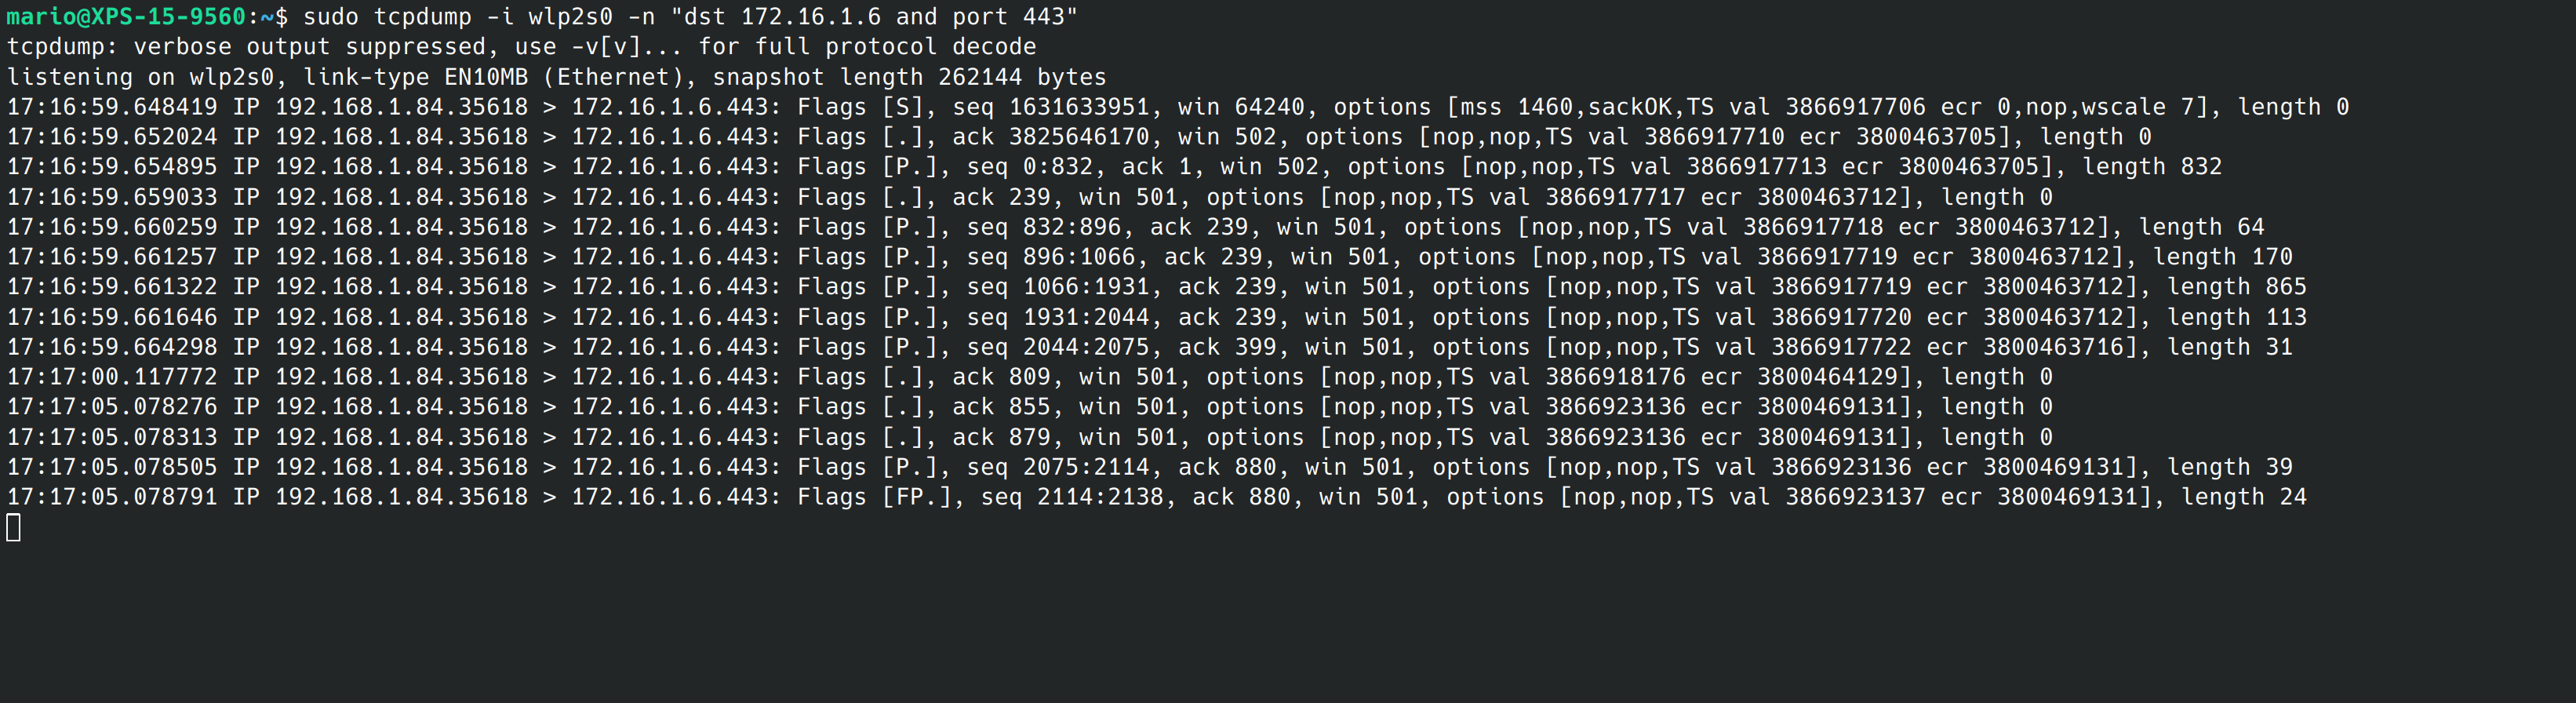
Ohne weitere Angabe versucht tcpdump, IP-Adressen in Hostnamen und Portnummern in Dienstnamen umzuwandeln. Aus Port 443 wird dann https, aus einer Adresse ein Name. Das ist bequem, kostet aber Zeit, erzeugt selbst DNS-Anfragen und verdeckt die Adressen, um die es euch meist geht. Die Option -n schaltet das ab:
sudo tcpdump -nLaut Handbuchseite wandelt tcpdump mit -n weder Adressen noch Portnummern in Namen um. In vielen Anleitungen steht stattdessen -nn; das schadet nicht, ist aber nach der aktuellen Dokumentation nicht nötig.
Netzwerkinterface auswählen
Die Schnittstelle gebt ihr mit -i an:
sudo tcpdump -i [Interface-Name]Namen der Schnittstelle herausfinden: Am einfachsten mit tcpdump -D. Alternativ zeigt ip addr die Schnittstellen samt Adressen, auf älteren Systemen und unter macOS ifconfig. Die Ausgabe von tcpdump -D sieht etwa so aus:
1.eth0 [Up, Running, Connected]
2.any (Pseudo-device that captures on all interfaces) [Up, Running]
3.lo [Up, Running, Loopback]- Schnittstelle im Befehl verwenden: Heisst eure Schnittstelle
eth0, lautet der Befehlsudo tcpdump -i eth0. WLAN-Karten tragen unter Linux oft Namen wiewlp2s0. - Mit Filtern kombinieren: Um etwa nur HTTP-Verkehr auf Port 80 an
eth0zu sehen, schreibt ihrsudo tcpdump -i eth0 port 80.
Gebt ihr keine Schnittstelle an, nimmt tcpdump laut Handbuchseite die Schnittstelle mit der niedrigsten Nummer, die eingerichtet und aktiv ist, ohne Loopback. Bei einem Rechner mit nur einer Netzwerkkarte ist das die richtige. Unter Linux gibt es ausserdem die Pseudo-Schnittstelle any, die alle Schnittstellen gleichzeitig mitliest:
sudo tcpdump -i any -nAuf any arbeitet tcpdump nicht im Promiscuous Mode, sieht also nur Pakete, die tatsächlich an euren Rechner gehen oder von ihm kommen.
tcpdump-Filter: Quelle, Ziel und Port
Die Filtersprache stammt aus libpcap und ist in der Handbuchseite pcap-filter beschrieben. Die wichtigsten Bausteine sind host, src, dst, port und net, verbunden mit and, or und not.
Filtern nach Quell-IP
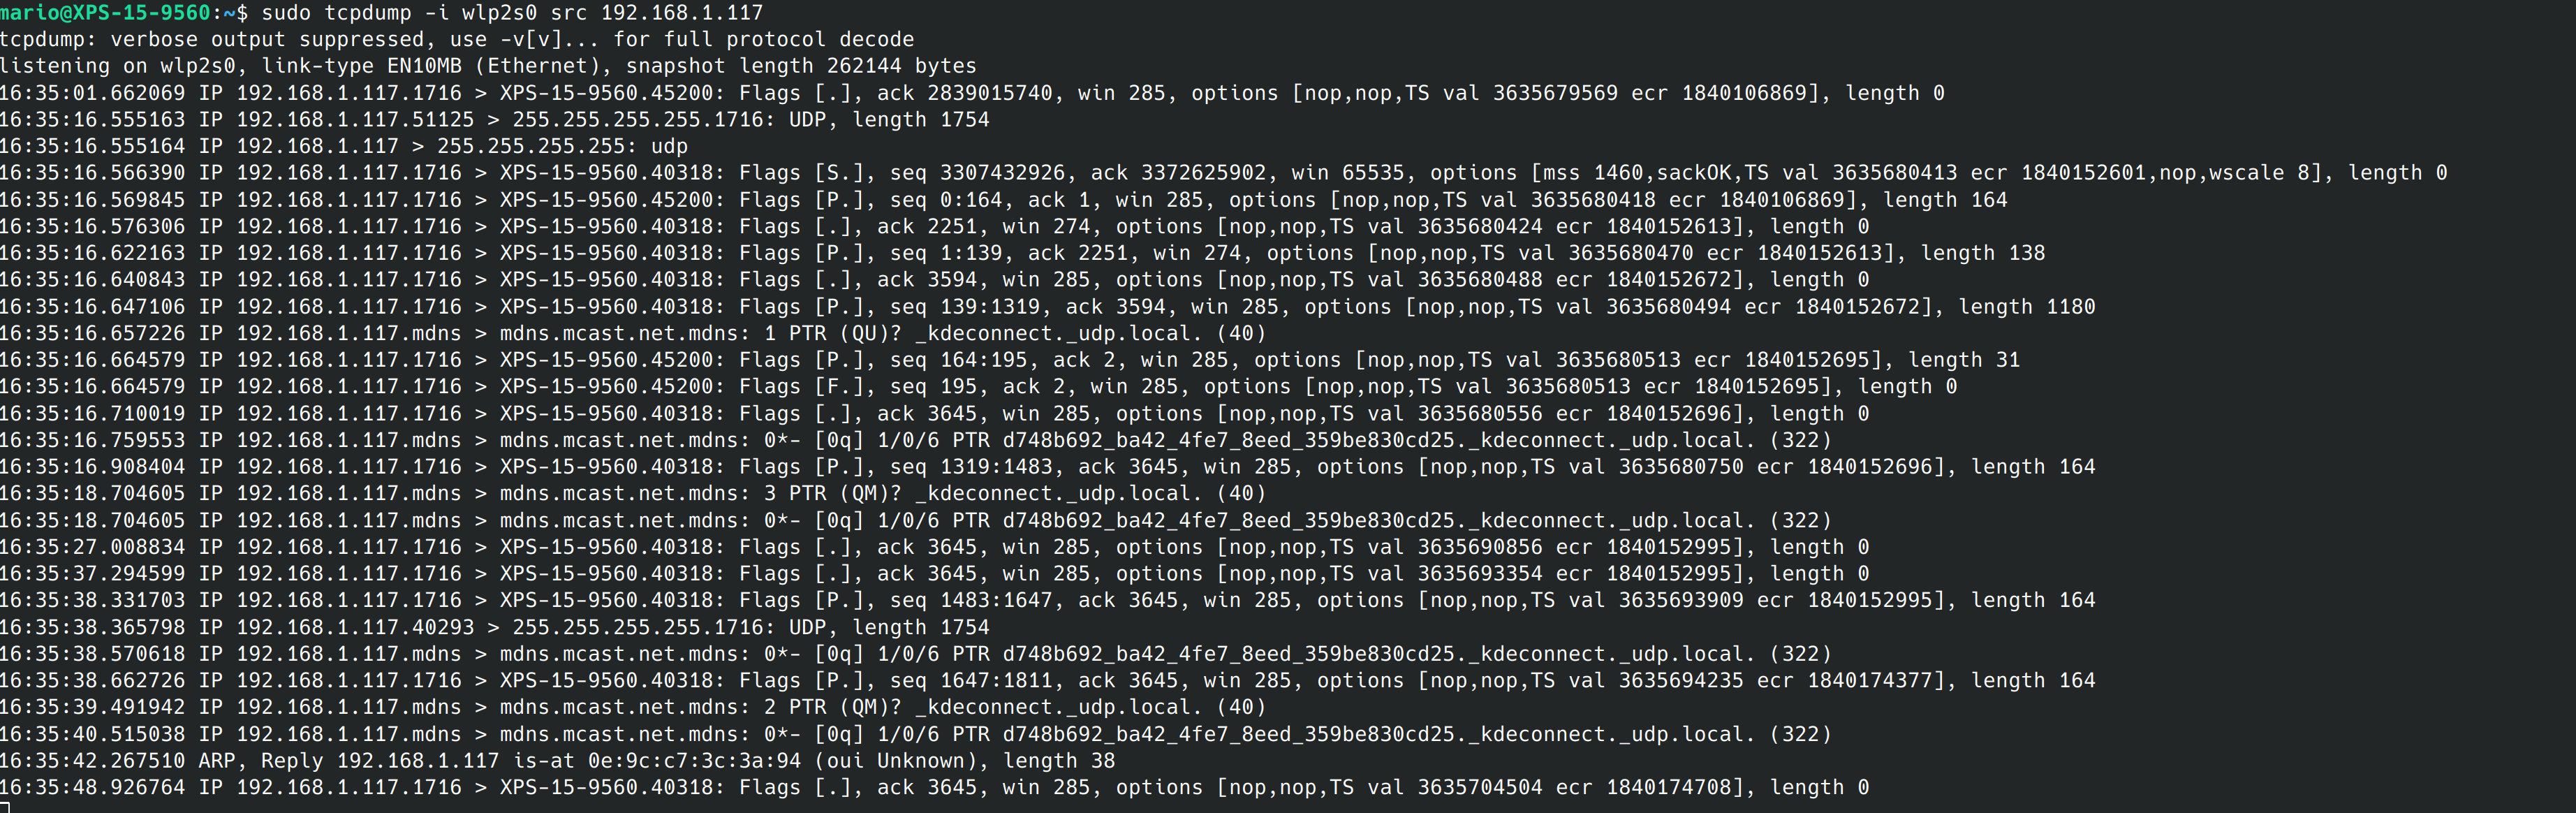
Den Verkehr, der von einer bestimmten IP-Adresse stammt, filtert ihr mit src:
sudo tcpdump src 192.168.1.117Dieser Befehl zeigt alle Pakete an, die von 192.168.1.117 gesendet werden. Soll die Adresse in beide Richtungen gelten, also als Absender oder Empfänger, nehmt ihr host: sudo tcpdump host 192.168.1.117.
Filtern nach Ziel-IP mit dst
Den Verkehr an eine bestimmte IP-Adresse filtert ihr mit dst:
sudo tcpdump dst 192.168.1.20Das Schlüsselwort heisst dst, nicht dest. Mit dest bricht tcpdump ab und meldet can't parse filter expression: syntax error.
Quell- und Ziel-Filter kombinieren
Mit and verbindet ihr beide, um nur den Verkehr von einer Adresse zu einer anderen zu sehen:
sudo tcpdump src 192.168.1.10 and dst 192.168.1.20Filtern nach Quell-Port und Ziel-Port
Ports filtert ihr mit port, eingeschränkt auf eine Richtung mit src port oder dst port:
sudo tcpdump src port 80
sudo tcpdump dst port 443
sudo tcpdump port 443
Die erste Zeile zeigt Verkehr, der von Port 80 ausgeht, meist Antworten eines Webservers über HTTP. Die zweite zeigt alles, was an Port 443 geht, also in der Regel HTTPS-Anfragen. Die dritte zeigt beide Richtungen.
Nach Ziel und Port gleichzeitig filtern
Bedingungen lassen sich beliebig verbinden. Sobald Klammern oder mehrere Wörter im Spiel sind, setzt ihr den ganzen Filter in Anführungszeichen, damit die Shell ihn unverändert an tcpdump weitergibt:
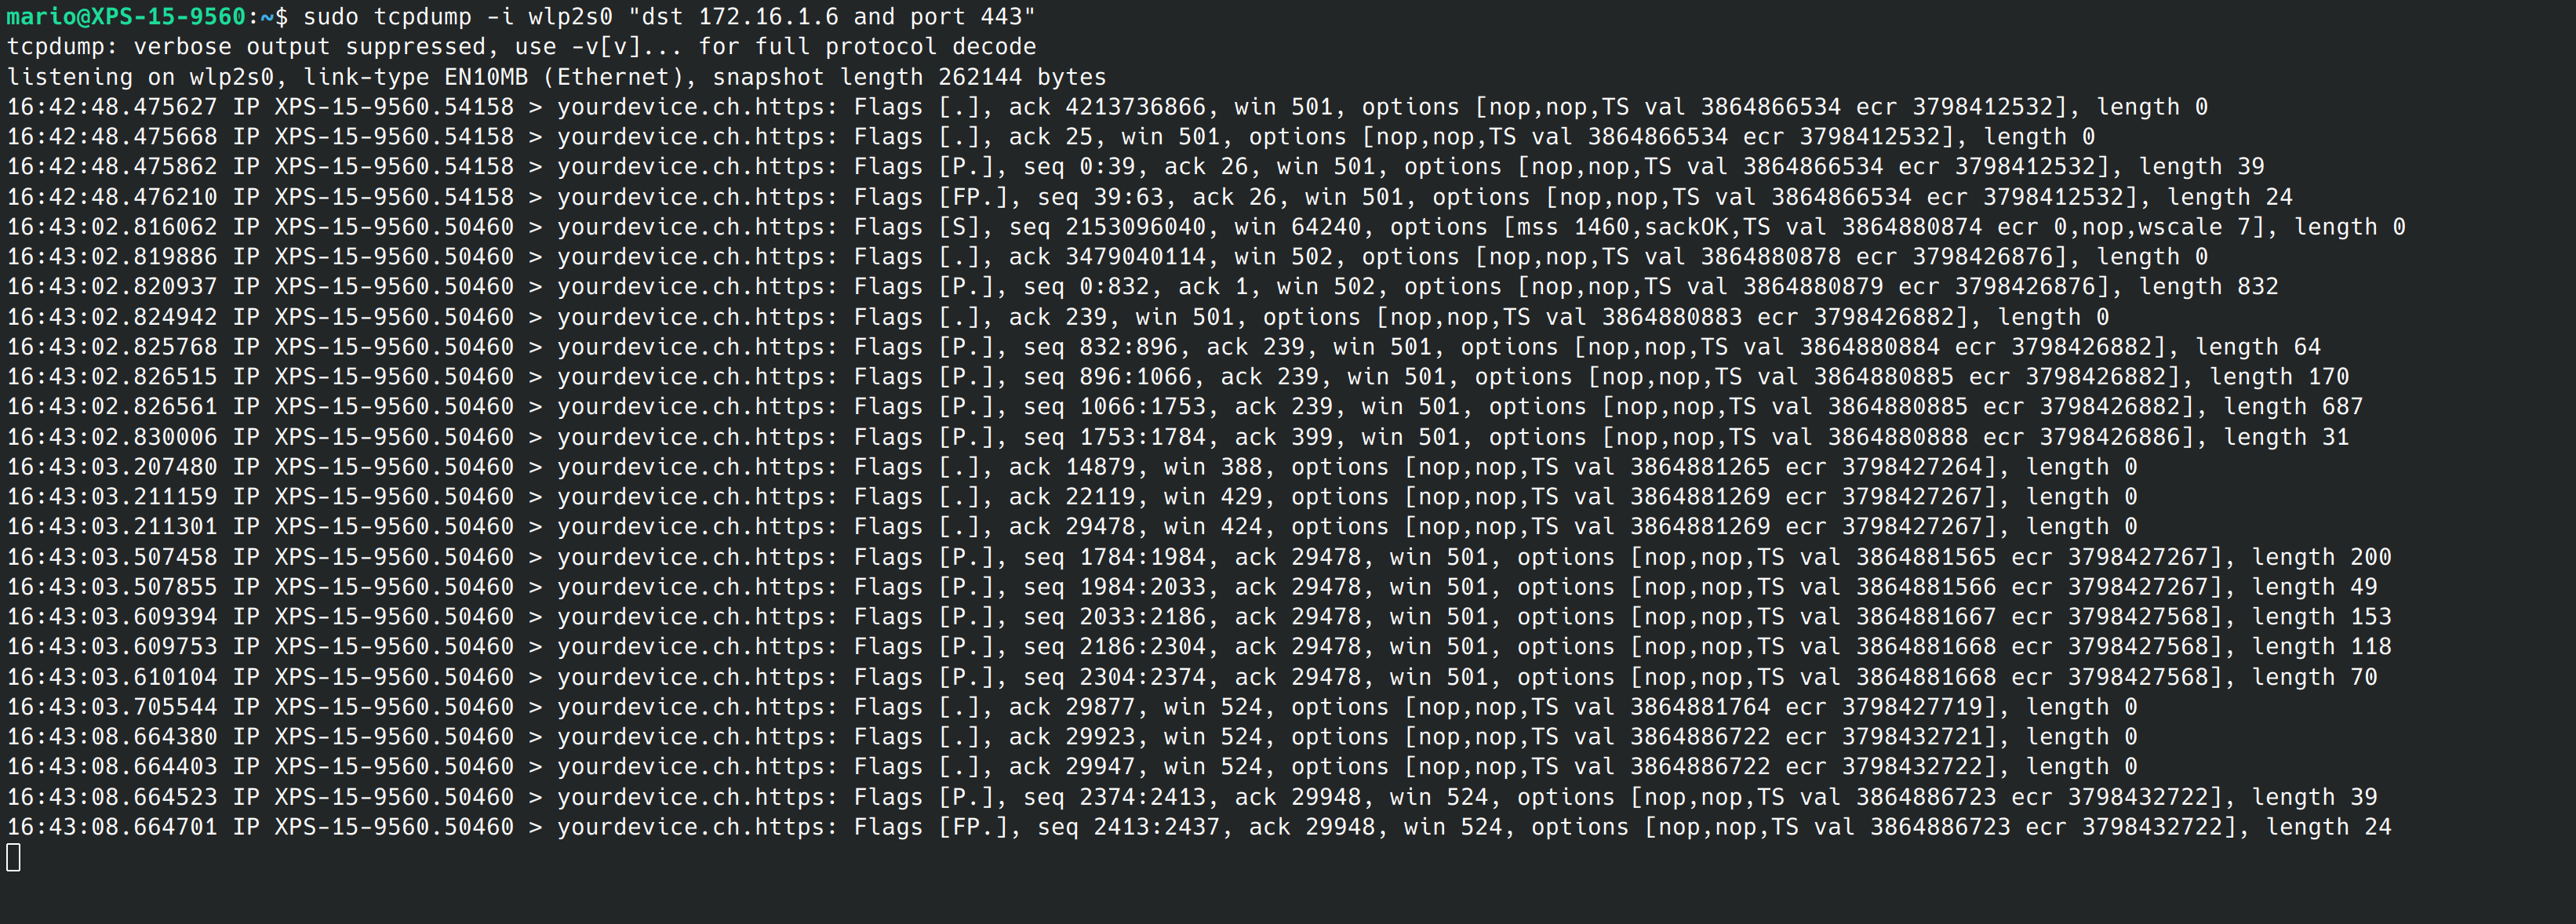
sudo tcpdump "dst 192.168.1.100 and port 80"dst 192.168.1.100erfasst Verkehr, der an die IP-Adresse 192.168.1.100 gerichtet ist.port 80erfasst Verkehr auf Port 80, typischerweise HTTP.andverlangt, dass beide Bedingungen zutreffen.
Ein Beispiel aus der Praxis: Hier filtere ich die Pakete, die mein Laptop an meinen Webserver (172.16.1.6) auf Port 443 schickt, während ich eine Seite aufrufe:
Derselbe Befehl mit der Option -n: Statt yourdevice.ch.https steht jetzt die Adresse mit Portnummer da.
DNS-Anfragen mit tcpdump mitschneiden
DNS läuft über Port 53. Wer wissen will, welche Namen ein Gerät auflöst, filtert genau danach:
sudo tcpdump -i any -n port 53In der Ausgabe stehen die angefragten Namen im Klartext. Läuft die Namensauflösung verschlüsselt, etwa über DNS over TLS oder DNS over HTTPS, bleibt dieser Filter leer; das ist dann kein Fehler, sondern der Sinn der DNS-Verschlüsselung. Für das ganze Heimnetz bekommt ihr dieselbe Übersicht bequemer mit einem Pi-hole.
Nach Protokoll und Subnetz filtern
- Protokoll: Neben TCP filtert ihr ebenso nach UDP oder ICMP, zum Beispiel
sudo tcpdump icmpodersudo tcpdump udp. - Netz oder Subnetz: Verkehr von oder zu einem ganzen Netz erfasst ihr mit
net, zum Beispielsudo tcpdump net 192.168.1.0/24.
Mit logischen Operatoren kombinieren
Laut pcap-filter dürft ihr and, or und not auch als &&, || und ! schreiben. Klammern legen die Reihenfolge fest:
sudo tcpdump "src 192.168.1.10 and (dst port 80 or dst port 443)"
sudo tcpdump -n "not port 22"
Die zweite Zeile ist auf Servern Gold wert: Wer per SSH eingeloggt ist und ohne Filter mitschneidet, sieht vor allem die eigene SSH-Sitzung. Jede Ausgabezeile erzeugt neuen SSH-Verkehr, der wieder ausgegeben wird, und der Bildschirm läuft schneller voll, als ihr lesen könnt.
TCP-Flags filtern
Über das Feld tcp[tcpflags] filtert ihr nach einzelnen TCP-Flags. pcap-filter kennt dafür die Werte tcp-fin, tcp-syn, tcp-rst, tcp-push, tcp-ack und tcp-urg:
- SYN: Pakete, die eine TCP-Verbindung eröffnen.
sudo tcpdump 'tcp[tcpflags] & (tcp-syn) != 0'zeigt alle Pakete mit gesetztem SYN, also auch die SYN-ACK-Antworten. - ACK: Bestätigungen.
sudo tcpdump 'tcp[tcpflags] & (tcp-ack) != 0'trifft fast jedes Paket einer laufenden Verbindung. - FIN: Eine Seite beendet die Verbindung.
sudo tcpdump 'tcp[tcpflags] & (tcp-fin) != 0' - RST: Die Verbindung wird hart zurückgesetzt, oft ein Zeichen für einen geschlossenen Port.
sudo tcpdump 'tcp[tcpflags] & (tcp-rst) != 0' - URG: Dringende Daten, in der Praxis selten.
sudo tcpdump 'tcp[tcpflags] & (tcp-urg) != 0' - PSH: Die Daten sollen sofort weitergereicht werden.
sudo tcpdump 'tcp[tcpflags] & (tcp-push) != 0'
Mit == statt & … != 0 verlangt ihr eine exakte Kombination. Dieser Filter zeigt nur Pakete, bei denen genau SYN und ACK gesetzt sind, also die zweite Stufe des Handschlags:
sudo tcpdump 'tcp[tcpflags] == tcp-syn|tcp-ack'Wichtig: Diese Filter mit eckigen Klammern sehen nur IPv4. Im Abschnitt BUGS von pcap-filter steht ausdrücklich, dass Ausdrücke wie tcp[0] gegen die Kopfdaten der Transportschicht bei IPv6-Paketen nicht funktionieren. Wer in einem Netz mit IPv6 nach SYN-Paketen sucht und nichts findet, hat also nicht unbedingt nichts verpasst. Die Filter von oben wie port und host funktionieren dagegen mit beiden Versionen.
Paketinhalt anzeigen mit -A und -X
Ohne weitere Option zeigt tcpdump nur Kopfdaten. Mit -A gibt es zusätzlich den Inhalt jedes Pakets als Text aus, mit -X als Hex und Text nebeneinander:
sudo tcpdump -i any -n -A port 80Bei unverschlüsselten Protokollen wie HTTP seht ihr damit alles, was übertragen wird. Für diese Anleitung habe ich auf einem Testrechner eine Anmeldung mit Benutzername und Passwort an einen lokalen Webserver geschickt; in der Ausgabe von -A stand die Zeile:
Authorization: Basic bWFyaW86Z2VoZWltMTIzDas ist keine Verschlüsselung, sondern Base64. echo bWFyaW86Z2VoZWltMTIz | base64 -d liefert den Benutzernamen und das Passwort im Klartext. Bei HTTPS, SSH oder WireGuard seht ihr dagegen nur verschlüsselte Bytes; erkennbar bleiben Adressen, Ports, Zeitpunkte und Paketgrössen.
Mitschnitte speichern und auswerten
- Textausgabe in eine Datei umleiten:
sudo tcpdump -n > meinelogdatei.logspeichert genau das, was ihr sonst im Terminal seht. Wie die Umleitung funktioniert, erklärt unser Beitrag zu stdout, stderr und /dev/null. Wollt ihr gleichzeitig mitlesen, etwa mitsudo tcpdump -l -n | tee meinelogdatei.log, sorgt-ldafür, dass tcpdump jede Zeile sofort ausgibt statt sie zu puffern. - Rohdaten als pcap-Datei speichern:
sudo tcpdump -w meine_datei.pcapschreibt die Pakete unverändert in eine Datei, mit allen Kopfdaten und Inhalten, soweit kein Filter sie ausschliesst. Laut Handbuchseite liest tcpdump standardmässig bis zu 262144 Bytes je Paket, also praktisch alles. Wer nur Kopfdaten braucht, begrenzt das mit-s. - Pakete aus einer Datei lesen:
tcpdump -n -r meine_datei.pcap. Dafür braucht es keinsudo, und ihr könnt alle Filter von oben anhängen. - Anzahl der Pakete begrenzen:
sudo tcpdump -c 100beendet sich nach 100 Paketen. - Dateien rotieren: Für längere Mitschnitte teilt
-Cdie Datei nach einer Grösse auf, angegeben in Millionen Bytes, und-Gnach einer Zahl von Sekunden.sudo tcpdump -w mitschnitt.pcap -C 100beginnt nach jeweils rund 100 MB eine neue Datei.
Eine pcap-Datei öffnet ihr bequem in Wireshark, das sich selbst „The world's leading network protocol analyzer“ nennt und die Pakete grafisch aufschlüsselt. Bewährt hat sich die Arbeitsteilung: tcpdump schneidet auf dem Server mit, Wireshark wertet auf dem Arbeitsrechner aus.
Ein Detail, das beim ersten Mal irritiert: Unter Ubuntu gehört die geschriebene Datei danach dem Benutzer tcpdump, nicht root. Die Handbuchseite erklärt das bei der Option -Z: Läuft tcpdump als root, wechselt es nach dem Öffnen der Schnittstelle, aber vor dem Öffnen der Ausgabedatei, zu einem unprivilegierten Benutzer, und dieses Verhalten kann beim Bauen fest eingestellt werden.
Worauf ihr beim Mitschneiden achten solltet
- Nur in eigenen Netzen: Setzt tcpdump verantwortungsvoll und gesetzeskonform ein, besonders in Netzen, die ihr nicht selbst verwaltet. Ein Mitschnitt erfasst auch den Verkehr anderer Menschen.
- pcap-Dateien sind vertraulich: Wie oben gezeigt, enthält ein Mitschnitt bei unverschlüsselten Protokollen Passwörter, Cookies und Inhalte im Klartext. Behandelt die Datei wie ein Passwort, gebt sie nicht ungeprüft weiter und löscht sie, wenn ihr sie nicht mehr braucht.
- Datenmengen: Ohne Filter wird eine Datei schnell Hunderte Megabyte gross. Setzt einen Filter, begrenzt mit
-coder rotiert mit-C, und vergesst einen laufenden Mitschnitt nicht. - Eigene SSH-Sitzung ausblenden: Auf entfernten Rechnern gehört
not port 22in den Filter, sonst seht ihr vor allem euch selbst. - Lange Mitschnitte absichern: Bricht die SSH-Verbindung ab, endet auch tcpdump. Für Mitschnitte über Stunden startet ihr tcpdump in tmux.
- Weitere Optionen: tcpdump kann noch einiges mehr. Die vollständige Liste zeigt
man tcpdump, die Filterspracheman pcap-filter.
Netzwerkprobleme auf dem Server?
Wir betreuen eure Linux-Server
Updates, Überwachung und Fehlersuche bis auf Paketebene, remote in der ganzen Schweiz. Server-Betreuung ab CHF 89 pro Server und Monat, einzelne Einsätze für CHF 135 pro Stunde. Das Erstgespräch über Kontakt dauert 20 Minuten und ist kostenlos.
Fazit: tcpdump ersetzt Vermutungen durch Pakete
tcpdump beantwortet die Frage, die bei jedem Netzwerkproblem am Anfang steht: Kommt das Paket überhaupt an? Mit -i, -n, einem sauberen Filter aus src, dst und port sowie -w für den Mitschnitt deckt ihr den Grossteil des Alltags ab. Zwei Dinge solltet ihr im Kopf behalten: Die Flag-Filter mit eckigen Klammern sehen kein IPv6, und eine pcap-Datei kann mehr Geheimnisse enthalten als euer Passwortmanager. Wer das beachtet, hat ein Werkzeug, das nicht rät, nicht schönt und keine Marketingabteilung hat.
Wenn ihr spezifische Fragen habt, schreibt sie in die Kommentare!
Quellen und weiterführende Links
- tcpdump.org: Projektseite der Tcpdump Group mit aktuellen Versionen von tcpdump und libpcap
- tcpdump(1): Handbuchseite mit allen Optionen, Ausgabeformat und TCP-Flags
- pcap-filter(7): Handbuchseite zur Filtersprache, einschliesslich der IPv6-Einschränkung im Abschnitt BUGS
- Wireshark: grafische Auswertung von pcap-Dateien
- Netzwerkanalyse (Informatik): Wikipedia-Artikel zum Begriff