Digitaler Omnibus: Die Banner bleiben, der Schutz geht
Der Digitale Omnibus sollte die DSGVO einfacher machen, und zwar ausdrücklich auch für euch: weniger Cookie-Banner, eine Einstellung im Browser statt hundert Klicks am Tag. Elf Monate später ist im Rat der EU-Staaten genau dieser Teil gestrichen, während die Freigabe für KI-Training und die Lockerung für pseudonymisierte Daten im Text geblieben sind.
Am 7. Oktober 2026 hätten die Botschafter der Mitgliedstaaten das Verhandlungsmandat des Rates beschliessen sollen. Die Abstimmung wurde auf deutschen und französischen Druck verschoben, eine Einigung gilt aber als nahe. Zeit also für eine Bilanz, bevor der Text in den Trilog geht: Wer wird hier eigentlich entlastet?
Digitaler Omnibus: was die Kommission im November 2025 versprochen hat
Die Kommission hat den Digitalen Omnibus am 19. November 2025 vorgelegt, als Verordnungsvorschlag COM(2025) 837. Das Paket ändert gleich mehrere Gesetze auf einmal, darunter die DSGVO, die ePrivacy-Richtlinie und den Data Act. In der Pressemitteilung IP/25/2718 beziffert die Kommission die Ersparnis an Verwaltungskosten auf bis zu fünf Milliarden Euro bis 2029 und verspricht gezielte Änderungen, die Regeln der DSGVO „harmonise, clarify and simplify“ sollen.
Inhaltlich lassen sich die Vorschläge zur DSGVO-Reform in zwei Gruppen teilen. Die eine entlastet Unternehmen: Datenpannen müssen nur noch bei hohem Risiko gemeldet werden, die Frist steigt laut Begründung auf 96 Stunden, gemeldet wird über eine zentrale Stelle für mehrere Gesetze. Wer das Auskunftsrecht zu datenschutzfremden Zwecken nutzt, kann abgewiesen oder zur Kasse gebeten werden. Personenbezogene Daten sollen nur noch solche sein, die die jeweilige Stelle mit vernünftigerweise verfügbaren Mitteln einer Person zuordnen kann. Und für die Entwicklung von KI soll ausdrücklich das berechtigte Interesse als Rechtsgrundlage genügen.
Die andere Gruppe war für euch gedacht. Laut den Fragen und Antworten der Kommission wandern die Regeln zum Zugriff auf Endgeräte, also das, was wir Cookie-Regeln nennen, von der ePrivacy-Richtlinie in die DSGVO. Statistik und zusammengefasste Reichweitenmessung sollen ohne Einwilligung erlaubt sein. Lehnt ihr ab, muss eine Website das mindestens sechs Monate respektieren. Und der Satz, um den es im Folgenden geht: „People can set their privacy preferences centrally – for example via the browser - and websites must respect them.“
Ein Omnibus ist bekanntlich ein Fahrzeug, in dem alle Platz haben. Bei diesem zeigt sich gerade, wer am Ende aussteigen muss.
Das Browser-Signal: der einzige Teil, der Nutzern direkt half
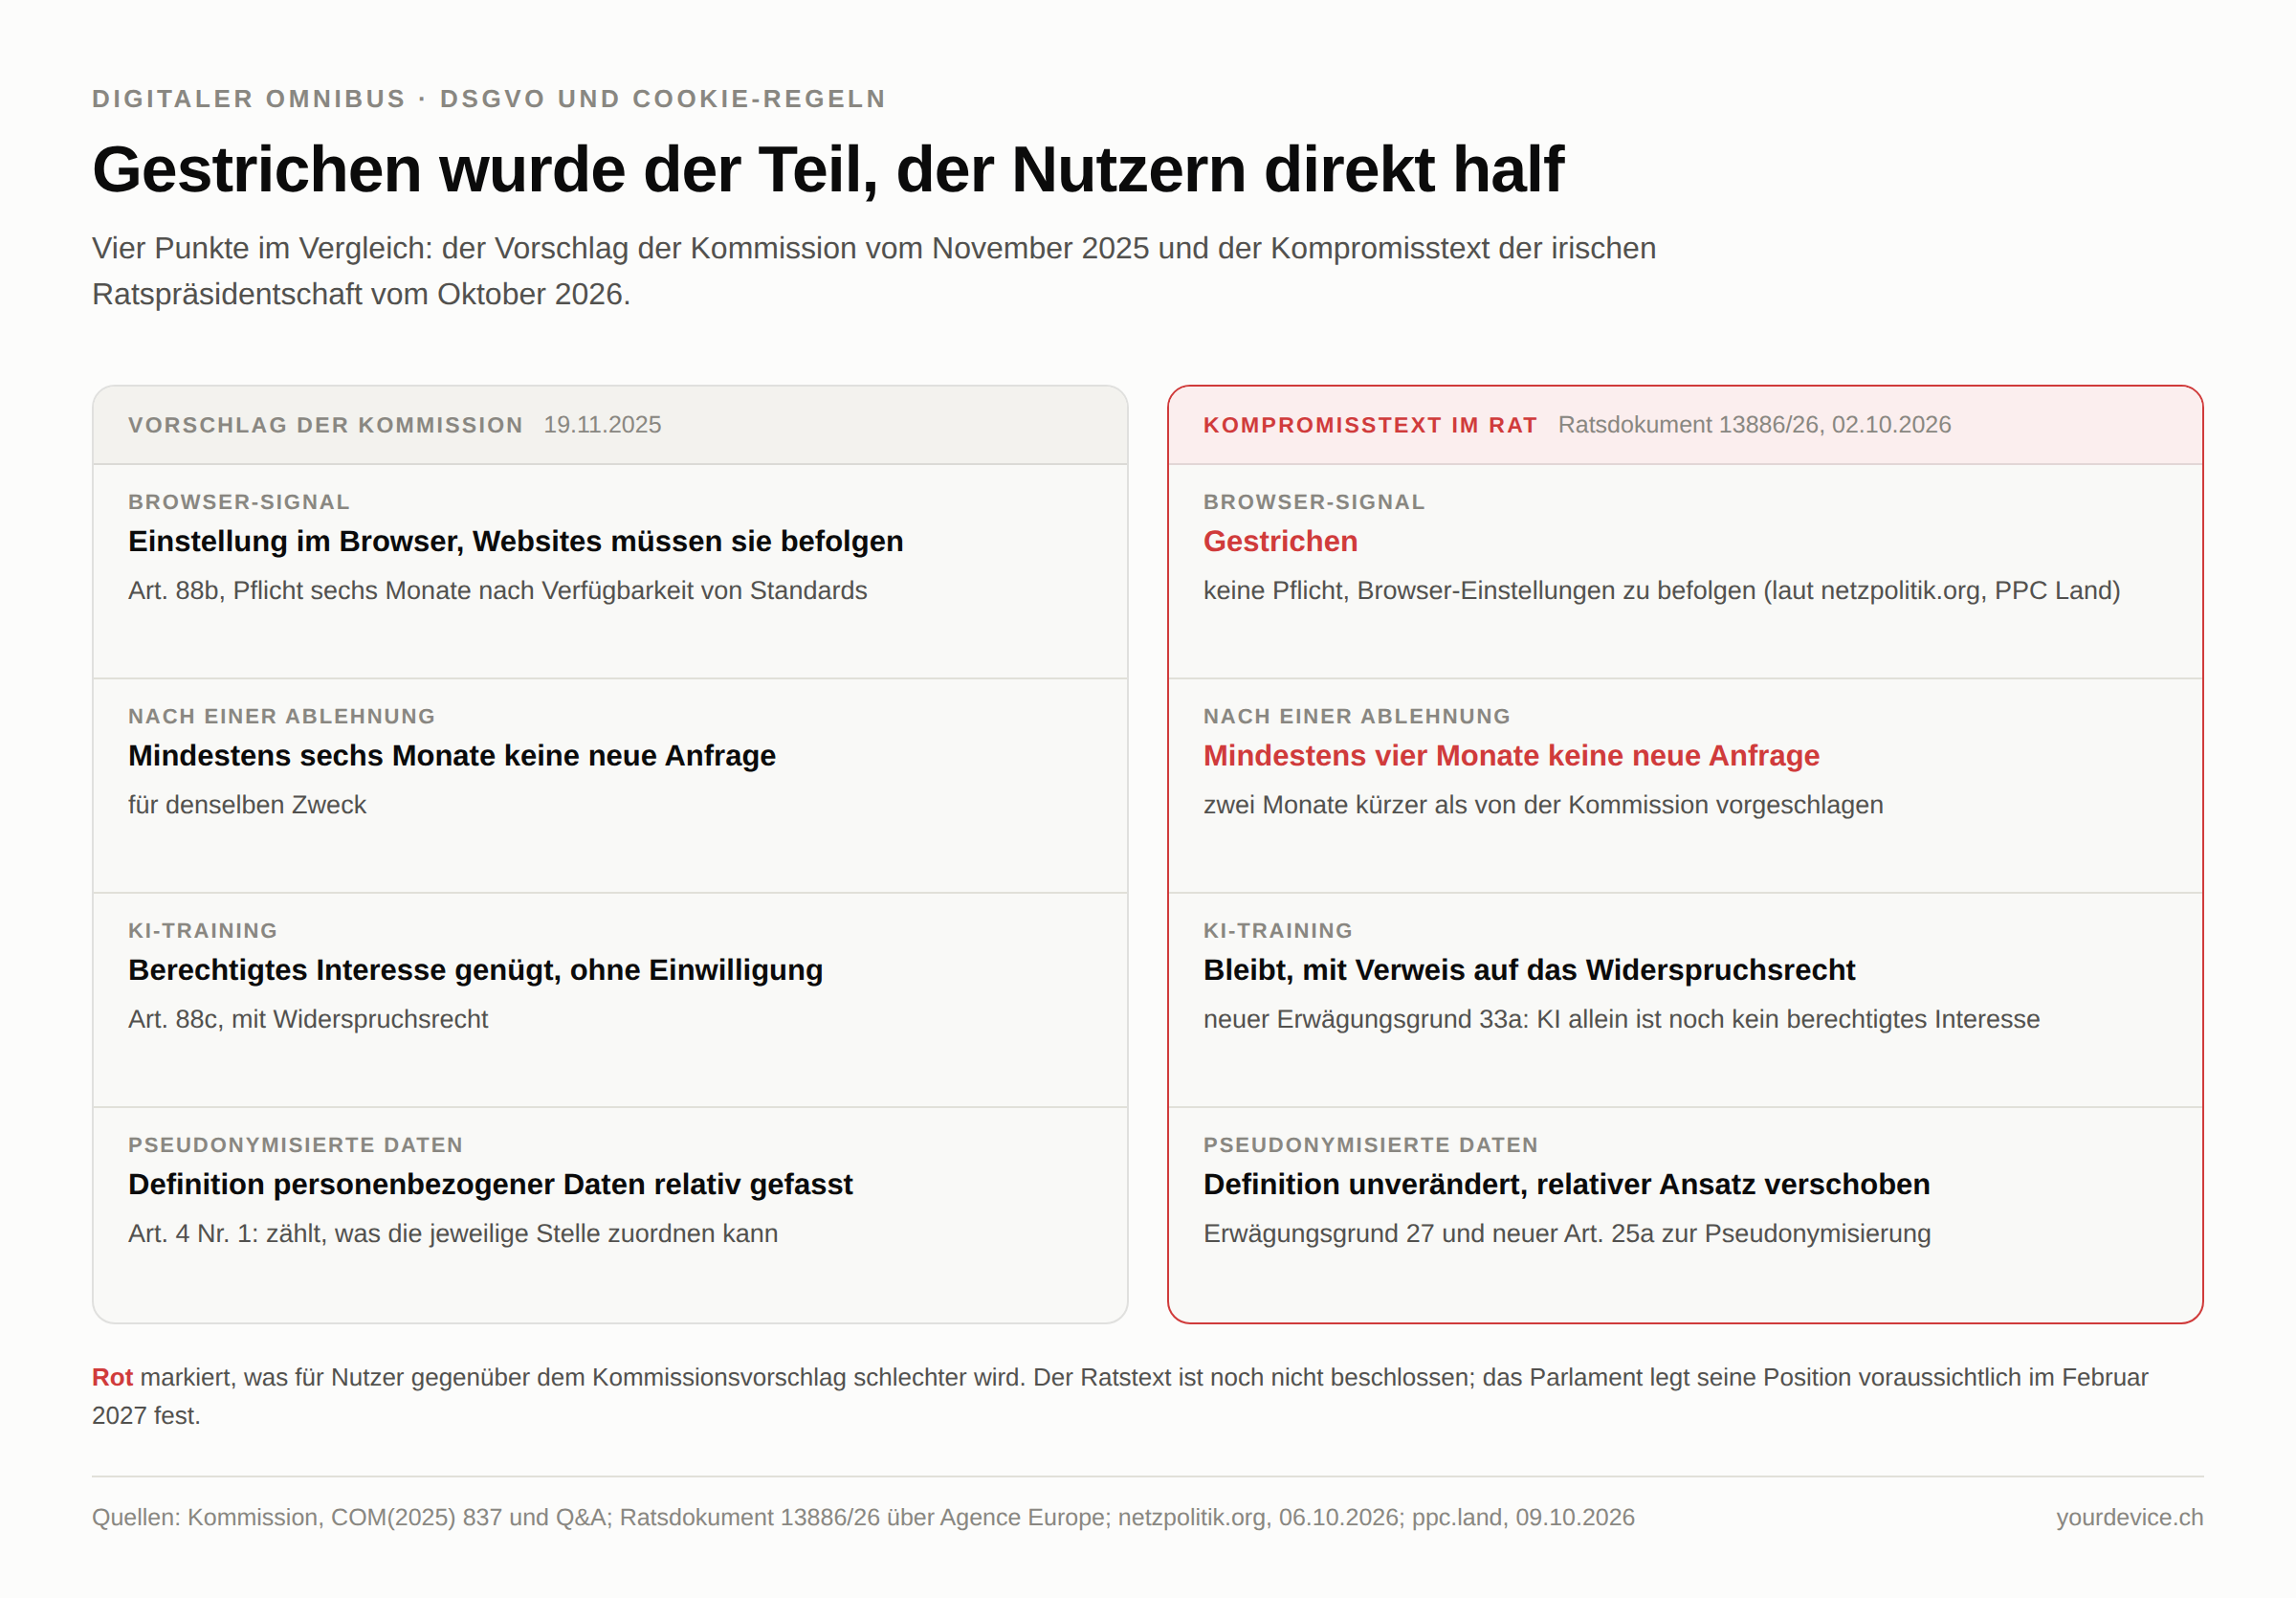
Der Mechanismus stand im Vorschlag als Artikel 88b. Ihr hinterlegt eure Entscheidung einmal, im Browser oder im Betriebssystem, und Websites müssen das maschinenlesbare Signal befolgen. Kein Banner mehr, das euch jeden Tag dieselbe Frage stellt, keine versteckte „Alle ablehnen“-Schaltfläche in der dritten Ebene. Ganz ohne Haken war auch der Kommissionsentwurf nicht: Laut Begründung sollte die Pflicht erst sechs Monate nach Verfügbarkeit technischer Standards greifen, und Mediendiensteanbieter waren ausgenommen. Gerade die Nachrichtenseiten, auf denen die Banner am dichtesten stehen, hätten also weiter fragen dürfen.
Trotzdem war Artikel 88b der einzige Teil des Pakets, bei dem die Vereinfachung direkt bei den Menschen ankommt, deren Daten verarbeitet werden. Das sieht auch der europäische Verbraucherverband so. Die BEUC-Studie vom 30. September 2026 unterstützt die Signale ausdrücklich und verlangt, dass sie „throughout the full lifecycle of data processing“ beachtet werden. Ein Bündnis aus BEUC, EDRi, noyb und weiteren Organisationen hat sich im September unter dem Motto „Kill the Cookie Banner“ eigens dafür zusammengeschlossen, Artikel 88b zu retten.
Technisch ist das nichts Neues. Wer unseren Beitrag zu Browser-Fingerprinting kennt, weiss, dass jede zusätzliche Erweiterung den Browser unterscheidbarer macht. Ein gesetzlich verbindliches Signal hätte genau das ersetzt, was heute Consent-Blocker und Skripte mühsam nachbauen: eine Ablehnung, die nicht pro Seite neu erkämpft werden muss.
Cookie-Banner bleiben: gestrichen auf deutschen Druck
Im Rat hat das Signal nicht überlebt. netzpolitik.org berichtete bereits im Juni anhand von Ratsdokumenten, dass ein Kompromisstext der zypriotischen Präsidentschaft Artikel 88b streicht und dass Deutschland zu den treibenden Kräften dahinter gehört, an der Seite von Google. Im Bericht vom 6. Oktober heisst es, die Signale seien im Rat wieder gestrichen worden; Renate Nikolay, stellvertretende Generaldirektorin der zuständigen Generaldirektion der Kommission, sei darüber „ein bisschen enttäuscht“ (netzpolitik.org, 06.10.2026).
Was stattdessen bleibt, steht im Präsidentschaftstext vom 2. Oktober 2026, Ratsdokument 13886/26, den Agence Europe öffentlich gemacht hat. Nach einer Ablehnung darf dieselbe Einwilligung für denselben Zweck „for a period of at least four months“ nicht erneut verlangt werden. Aus sechs Monaten Ruhe werden also vier. Der Fachdienst PPC Land hat das Dokument ausgewertet und hält fest: „The operative text contains no provision obliging websites to honour browser-level consent signals“ (ppc.land, 09.10.2026). In dem Auszug, der sich abrufen liess, konnten wir die Streichung nicht Zeile für Zeile nachvollziehen, weil die Änderungsmarkierungen verloren gingen; zwei voneinander unabhängige Berichte sagen aber dasselbe.
Das Ergebnis ist bemerkenswert. Ein Gesetz, das unter der Überschrift Vereinfachung segelt, nimmt euch genau die eine Vereinfachung weg, die ihr gespürt hättet, und lässt Websites euch öfter fragen als vorher geplant. Deutschland, das Land, das Datenschutz gern als nationale Tugend vorträgt, verteidigt damit das Cookie-Banner, Europas meistgeklicktes und meistgehasstes Bedienelement. Unter Denkmalschutz standen bisher eher Fachwerkhäuser.
KI-Training mit berechtigtem Interesse: die Pauschalerlaubnis
Während das Signal verschwand, blieb der KI-Artikel stehen. Die Kommission begründet ihn in den Erwägungsgründen 30 und 31 ihres Vorschlags: Die Verarbeitung für die Entwicklung von KI „may therefore be carried out for purposes of a legitimate interest“, abgesichert durch ein „unconditional right to object“. Im Kommissionstext ist das Artikel 88c, im Ratsdokument heisst er laut noyb Artikel 88bis.
Was das bedeutet, lässt sich in einem Satz sagen: Für das Training eines Modells mit euren Daten muss niemand mehr fragen. Das berechtigte Interesse ist eine Abwägung, die das Unternehmen selbst vornimmt und die erst im Streitfall jemand nachprüft. Max Schrems von noyb hat das am 21. September so kommentiert: „Under these proposals, the profits of AI companies would trump European's fundamental right to privacy“ (noyb, 21.09.2026). Gegenüber netzpolitik.org sprach er von der „digitalen Enteignung der Europäer“.
Bemerkenswert ist, dass selbst die Aufsicht die Sonderregel nicht für nötig hält. Der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte schreiben in ihrer gemeinsamen Stellungnahme 2/2026 vom 10. Februar: „it does not appear necessary to insert a specific provision to this effect“. Das berechtigte Interesse steht als Rechtsgrundlage längst in Artikel 6 der DSGVO und lässt sich auch für KI prüfen, im Einzelfall. Eine eigene Vorschrift ändert also nicht, was erlaubt ist, sondern wie es wirkt: Sie setzt ein Signal, dass KI-Training grundsätzlich als berechtigt gilt. EDRi spricht von der Gefahr einer Vermutung, „that large-scale data reuse is acceptable“ (EDRi, 17.03.2026).
Der Rat hat nachgebessert, aber nur am Rand. Laut dem Präsidentschaftstext stellt ein neuer Erwägungsgrund 33a klar, dass „the development and operation of an AI system or AI model does not in itself constitute a legitimate interest“, und der KI-Artikel verweist ausdrücklich auf das Widerspruchsrecht. Das klingt nach Schutz, hat aber einen Haken: Das allgemeine Widerspruchsrecht nach Artikel 21 DSGVO ist nicht bedingungslos. Ein Verantwortlicher darf weiter verarbeiten, wenn er zwingende schutzwürdige Gründe nachweist. Ob der Ratstext den Widerspruch beim KI-Training so bedingungslos fasst, wie die Kommission es versprochen hatte, lässt sich am abrufbaren Auszug nicht prüfen. Und selbst ein bedingungsloser Widerspruch hilft wenig, wenn er nach dem Training kommt. Aus einem fertigen Modell holt niemand eure Daten wieder heraus.
Dazu kommt Artikel 9. Der Kommissionsvorschlag erlaubt laut Begründung „residual“, also übrig gebliebene, sensible Daten in Entwicklung und Betrieb von KI-Systemen. Gesundheitsangaben, religiöse oder politische Überzeugungen, die beim Abgrasen des Netzes mitgerissen werden, wären damit kein Hindernis mehr, solange niemand sie gezielt gesucht hat. EDRi kritisiert in seiner Analyse des ersten Ratskompromisses, dass der Text „continues to permit the presence and potential use of sensitive data in AI systems“.
Pseudonymisierte Daten: wer nichts erkennt, muss nichts schützen
Der dritte Punkt ist der unscheinbarste und womöglich der folgenreichste. Die Kommission wollte die Definition personenbezogener Daten in Artikel 4 Nummer 1 relativ fassen: Was eine Stelle selbst nicht einer Person zuordnen kann, ist für diese Stelle kein personenbezogenes Datum. Die Aufsicht hat das deutlich abgelehnt. „We strongly urge the co-legislators not to adopt the proposed changes in the definition of personal data“, sagte EDPB-Vorsitzende Anu Talus, und der Europäische Datenschutzbeauftragte Wojciech Wiewiórowski ergänzte: „These changes are not in line with the Court's case law and would significantly narrow the concept of personal data“ (EDPB, 11.02.2026).
Im Rat ist die Änderung der Definition nach übereinstimmenden Berichten vom Tisch. EDRi hat das im März als Erfolg verbucht. Der Gedanke ist aber nicht verschwunden, er ist umgezogen. Der Präsidentschaftstext übernimmt den relativen Ansatz in Erwägungsgrund 27 und enthält einen neuen Artikel 25a zur Pseudonymisierung. Nach der Lesart von EDRi werden Daten damit „treated as personal data for one actor but as non-personal data for another“. Der offene Brief der Organisation an die Mitgliedstaaten vom 24. September bringt es auf eine Formel, die hängen bleiben sollte: „a safety measure should not become a ticket out of the law“ (EDRi, 24.09.2026).
Praktisch heisst das: Eine Werbe-Kennung, eine gehashte E-Mail-Adresse oder eine IP-Adresse ist für den Händler, der sie vergibt, personenbezogen. Für den Datenhändler, der den Datensatz ohne Schlüssel kauft, wäre sie es womöglich nicht mehr. noyb warnt genau davor, dass Tracking-IDs und IP-Adressen so aus der DSGVO fallen könnten. Wie gut sich solche „anonymen“ Datensätze wieder Personen zuordnen lassen, haben die Recherchen zu den Databroker Files erneut gezeigt, zuletzt am 6. Oktober mit Standortdaten rund um Kirchen, Moscheen und Synagogen. Den Markt dafür beziffert die BEUC-Studie auf bis zu 40,5 Milliarden Euro im Jahr. Das ist kein Nischengeschäft, das eine Ausnahme verdient hätte.
Zwischenfazit: Was die Nutzer entlastet hätte, ist draussen. Was Unternehmen mit grossen Datenbeständen entlastet, ist drin, teils mit neuer Hausnummer.
Die deutsche Abkürzung: Ausnahmen statt Vereinfachung
Deutschland hat im Rat nicht nur gebremst, sondern auch einen eigenen Vorschlag mitgebracht. Laut Agence Europe will Berlin eine Kategorie von „low-risk data controllers“ schaffen: Kleinstunternehmen, KMU, Privatpersonen und gemeinnützige Organisationen sollen von vielen DSGVO-Pflichten befreit werden. Die Idee stammt aus dem Koalitionsausschuss vom 2. Juli; netzpolitik.org hat nachgerechnet, dass laut Destatis 99,3 Prozent der deutschen Unternehmen KMU sind, und den Bericht entsprechend überschrieben: „Schwarz-Rot will 99 Prozent der deutschen Unternehmen vom Datenschutz ausnehmen“.
Im Kompromisstext der irischen Präsidentschaft steht der Vorschlag nicht. Stattdessen ist eine spätere Überprüfung der DSGVO-Pflichten nach Risiko und nach der Belastung kleiner Organisationen vorgesehen (Agence Europe, 05.10.2026). Die Verschiebung am 7. Oktober hatte allerdings einen anderen Grund: Deutschland und Frankreich verlangen stärkeren Schutz von Geschäftsgeheimnissen im Data Act. Die Datenschutzfragen sind aus Sicht der grossen Mitgliedstaaten offenbar verhandelbar, die Geschäftsgeheimnisse nicht.
Der deutsche Vorschlag klingt sympathisch, und ein Stück weit ist er das. Der Sportverein, der eine Mitgliederliste führt, oder der Handwerker mit seiner Kundenkartei sind nicht das Problem, und dass sie dieselben Dokumentationspflichten tragen wie ein Konzern, ist tatsächlich absurd. Der Präsidentschaftstext greift das in Erwägungsgrund 36 übrigens auf, mit einer Ausnahme von der Informationspflicht für solche risikoarmen Beziehungen. Das ist der richtige Weg: einzelne Pflichten nach Risiko zuschneiden. Ganze Unternehmensklassen pauschal auszunehmen, ist etwas anderes. Ein Startup mit zehn Leuten, das Standortdaten handelt, ist ein KMU. Grösse sagt nichts darüber, was mit den Daten passiert.
Die Gegenposition: Europa reguliert sich zu Tode
Die stärkste Gegenrede gegen diesen Kommentar kommt ausgerechnet aus dem eigenen Haus. In „Warum die EU sterben muss, damit Europa leben kann“ steht die DSGVO in einer Reihe mit DSA, DMA und AI Act als Beispiel dafür, dass Europa Verordnungen produziert statt Innovation, und dass ein Gründer erst einen Compliance-Beauftragten braucht, bevor er das erste Produkt baut. Im Parlament vertritt die Mitberichterstatterin Aura Salla von der EVP genau diese Linie: „Wir brauchen eine echte Deregulierungs-Agenda“, Europa brauche Datennutzung, um führende Tech-Unternehmen hervorzubringen (netzpolitik.org, 06.10.2026). Laut demselben Bericht hat Salla vorher als Lobbyistin für Meta gearbeitet, was die Glaubwürdigkeit des Arguments nicht widerlegt, aber seine Herkunft erklärt.
Das Argument ist nicht falsch. Es trifft nur nicht diesen Text. Wer die Last für kleine Anbieter senken wollte, hätte beim Browser-Signal angesetzt: Es spart nicht nur euch Klicks, sondern jeder Website die Consent-Plattform, den Rechtsrat zur Bannergestaltung und die Abmahnung wegen eines falsch gefärbten Knopfes. Gestrichen wurde ausgerechnet dieser Teil. Geblieben ist die KI-Freigabe, und die nützt dem, der bereits über grosse Datenbestände verfügt und Modelle in grossem Stil trainiert. Das europäische Startup, das Salla im Sinn hat, profitiert davon weniger als die amerikanischen Konzerne, die ihre Modelle mit europäischen Daten füttern wollen. Wie verlässlich solche Daten dort aufgehoben sind, beschreibt unser Beitrag zum CLOUD Act.
Zweitens zur Rechnung. Die Kommission verspricht fünf Milliarden Euro weniger Verwaltungskosten. Die BEUC-Studie setzt dagegen ein Modell, nach dem allein mangelhafte Informationssicherheit Verbraucher in der EU „over €103bn“ jährlich kostet. Beide Zahlen sind Schätzungen von Interessierten, und keine gehört auf die Goldwaage. Aber sie zeigen, dass die Kosten von Datenschutz nicht verschwinden, wenn die Regeln gelockert werden. Sie wandern nur von der Buchhaltung des Unternehmens zu den Betroffenen, wo sie in keiner Folgenabschätzung auftauchen.
Drittens: Echte Deregulierung hätte Pflichten gestrichen. Dieser Omnibus streicht Rechte. Das ist kein Abbau von Bürokratie, sondern eine Umverteilung von Kontrolle, und zwar weg von euch.
Und die Schweiz? Indirekt mittendrin
Formal betrifft der Omnibus die Schweiz nicht. Praktisch schon, auf zwei Wegen. Erstens gilt die DSGVO für Schweizer Anbieter, sobald sie Personen in der EU Waren oder Dienstleistungen anbieten oder deren Verhalten verfolgen; das KMU-Portal des Bundes nennt als Indizien etwa Kunden in der EU oder Preise in Euro (KMU-Portal). Was in Brüssel gelockert wird, ändert also auch die Spielregeln für viele Schweizer Onlineshops. Zweitens hängt der freie Datenverkehr am Angemessenheitsbeschluss, den die Kommission im Januar 2024 bestätigt hat. Ein EU-Recht, das schwächer schützt, verschiebt den Massstab, an dem die Schweiz künftig gemessen wird.
Beim Thema Cookies ist die Schweiz ohnehin schon dort, wo der Rat jetzt hinsteuert. Nach dem Leitfaden des EDÖB sehen „weder das DSG noch Art. 45c FMG“ eine Einwilligung als zwingende Voraussetzung vor; verlangt sind Information über den Zweck und ein Hinweis, wie sich die Bearbeitung ablehnen lässt (EDÖB-Leitfaden, 06.10.2025). Eine ausdrückliche Zustimmung braucht es laut dem Merkblatt vom März 2026 erst bei unerwarteter Bearbeitung, hohem Risiko oder besonders schützenswerten Daten. Ein verbindliches Browser-Signal hätte also auch Schweizer Nutzern genützt, die sich täglich durch die Banner der EU-Seiten klicken. Wer hier auf Brüssel als Vorreiter gehofft hatte, kann sich das sparen.
Wie es weitergeht
Drei Schritte stehen an, und an jedem lässt sich ablesen, ob die Richtung noch korrigiert wird.
- Das Mandat des Rates. Die Botschafter wollen sich nach der Verschiebung vom 7. Oktober erneut treffen. Agence Europe nennt den 11. Oktober, was ein Sonntag ist; der britische Branchenverband techUK schreibt nur „in the coming days“. Entscheidend ist, ob der Ratstext ohne Browser-Signal und mit KI-Artikel verabschiedet wird. Laut netzpolitik.org stellen sich Spanien, Bulgarien, Lettland und Estland gegen die KI-Regel.
- Die Position des Parlaments. Die Berichterstatterinnen Marina Kaljurand (S&D) und Aura Salla (EVP) müssen über 1.500 Änderungsanträge verarbeiten; eine Position ist für Februar 2027 geplant. Kaljurand sagt: „Für mich gibt es keine Kompromisse beim Datenschutz.“ Ob sie Artikel 88b wieder in den Text holt, ist die wichtigste offene Frage.
- Der Trilog. Erst danach verhandeln Rat, Parlament und Kommission den endgültigen Text. Was im Rat gestrichen ist, kann dort zurückkommen, aber nur, wenn das Parlament es mit Nachdruck verlangt.
Bis dahin ändert sich an eurem Alltag nichts. Die Banner bleiben, und wer sich gegen Tracking schützen will, tut das weiterhin selbst: mit einem Browser, der Tracker blockiert, mit wenigen, gut gewählten Erweiterungen und mit den Grundlagen aus unserem Einstiegsratgeber zur Privatsphäre. Der Gesetzgeber hat euch diese Arbeit nicht abgenommen, und vorerst wird er es auch nicht.
Fazit: Der Digitale Omnibus vereinfacht für die, die schon Daten haben
Der Digitale Omnibus ist kein Angriff auf den Datenschutz mit offenem Visier. Er kommt als Verwaltungsreform, mit Einsparzielen, Meldefristen und einer zentralen Anlaufstelle. Gerade deshalb lohnt der Blick darauf, was im Verlauf der Verhandlungen hinein- und herausgefallen ist. Herausgefallen ist das Browser-Signal, der einzige Teil, bei dem die Vereinfachung bei euch angekommen wäre. Drin geblieben sind die Freigabe für KI-Training ohne Einwilligung, die Ausnahme für übrig gebliebene sensible Daten und ein Weg, auf dem pseudonymisierte Datensätze für ihre Käufer nicht mehr personenbezogen sein könnten.
Das Muster ist nicht neu. Regeln, die Konzernen Arbeit machen, heissen Bürokratie. Rechte, die Bürgern Arbeit ersparen würden, heissen offenbar auch Bürokratie, nur werden sie schneller gestrichen. Der Omnibus fährt weiter, und das Parlament ist die letzte Haltestelle, an der noch jemand zusteigen kann, der eure Interessen vertritt.
Quellen und weiterführende Links
- Europäische Kommission: Vorschlag COM(2025) 837 (Digital Omnibus), EUR-Lex
- Europäische Kommission: Pressemitteilung IP/25/2718 vom 19.11.2025
- Europäische Kommission: Questions and Answers zum Digital Package
- EDPB und EDPS: Joint Opinion 2/2026 zum Digital Omnibus und Pressemitteilung vom 11.02.2026
- Rat der EU, Präsidentschaftstext: Ratsdokument 13886/26 vom 02.10.2026, über Agence Europe
- Agence Europe: Kompromissvorschläge der irischen Präsidentschaft (05.10.2026) und Verschiebung der Abstimmung (07.10.2026)
- techUK: Dispatch from Brussels, 09.10.2026
- EDRi: A step back from the brink, but the risks remain (17.03.2026), Analyse des Ratskompromisses und Offener Brief „Simplification for whom?“ (24.09.2026)
- noyb: EU Member States plan digital expropriation (21.09.2026)
- BEUC: The economic costs of weakening privacy and data protection (30.09.2026)
- PPC Land: EU Council draft cuts cookie re-prompt wait from 6 months to 4 (09.10.2026)
- netzpolitik.org: Einigung absehbar (06.10.2026), Digitale Enteignung (21.09.2026), Neues Bündnis gegen Cookie-Banner (10.09.2026), Reformpaket der Koalition (15.07.2026), Deutschland und Google wollen Cookie-Banner retten (24.06.2026)
- Schweiz: KMU-Portal zur Geltung der DSGVO, EDÖB zum Angemessenheitsbeschluss (15.01.2024), EDÖB-Leitfaden Cookies, EDÖB-Merkblatt Cookies (27.03.2026)