d-you Wallet: Gesetz beschlossen, Pseudonyme fehlen
Der Bundestag hat am 15. Oktober 2026 das Digitale Identitätengesetz verabschiedet und damit die Rechtsgrundlage für die d-you Wallet geschaffen, die am 2. Januar 2027 starten soll. Die pseudonyme Nutzung, die das EU-Recht zwingend vorschreibt, steht darin nicht als Pflicht mit Datum, sondern als Bitte an die Bundesregierung – und genau daran lässt sich ablesen, was diese Brieftasche zum Start sein wird und was nicht.
Im September haben wir in unserem Kommentar zur E-ID in der Schweiz und zu d-you beschrieben, warum die Formate unter der europäischen Brieftasche keine echte Unverknüpfbarkeit liefern und warum die technische Richtlinie des BSI noch fehlte. Das wird hier nicht wiederholt. Neu ist, was das Parlament daraus gemacht hat: welche Schutzmechanismen im Gesetz stehen, welche in einer unverbindlichen Entschliessung gelandet sind und welche Anträge abgelehnt wurden.
d-you Wallet: was der Bundestag beschlossen hat
Der Weg war kurz. Erste Lesung am 23. September, öffentliche Anhörung mit 14 Sachverständigen am 6. Oktober, Abstimmung im Digitalausschuss am 14. Oktober, Verabschiedung im Plenum am Tag darauf. Laut der Bundestagsdokumentation zum Verfahren stimmten im Ausschuss CDU/CSU und SPD dafür, AfD, Grüne und Linke dagegen. netzpolitik.org fasste das Tempo in einem Wort zusammen, das wir hier nicht verbessern können: „Schwuppdiwupp“.
Das Gesetz selbst ist schmaler, als der Name vermuten lässt. Die eigentlichen Regeln für die Brieftasche stehen in der europäischen eIDAS-Verordnung; das Digitale Identitätengesetz (DIdG, Drucksache 21/7408) regelt die deutschen Zuständigkeiten, Fristen und Rechtsgrundlagen drumherum. Was der Ausschuss am Regierungsentwurf geändert hat, steht in der Beschlussempfehlung, Drucksache 21/8617. Die wichtigsten Punkte:
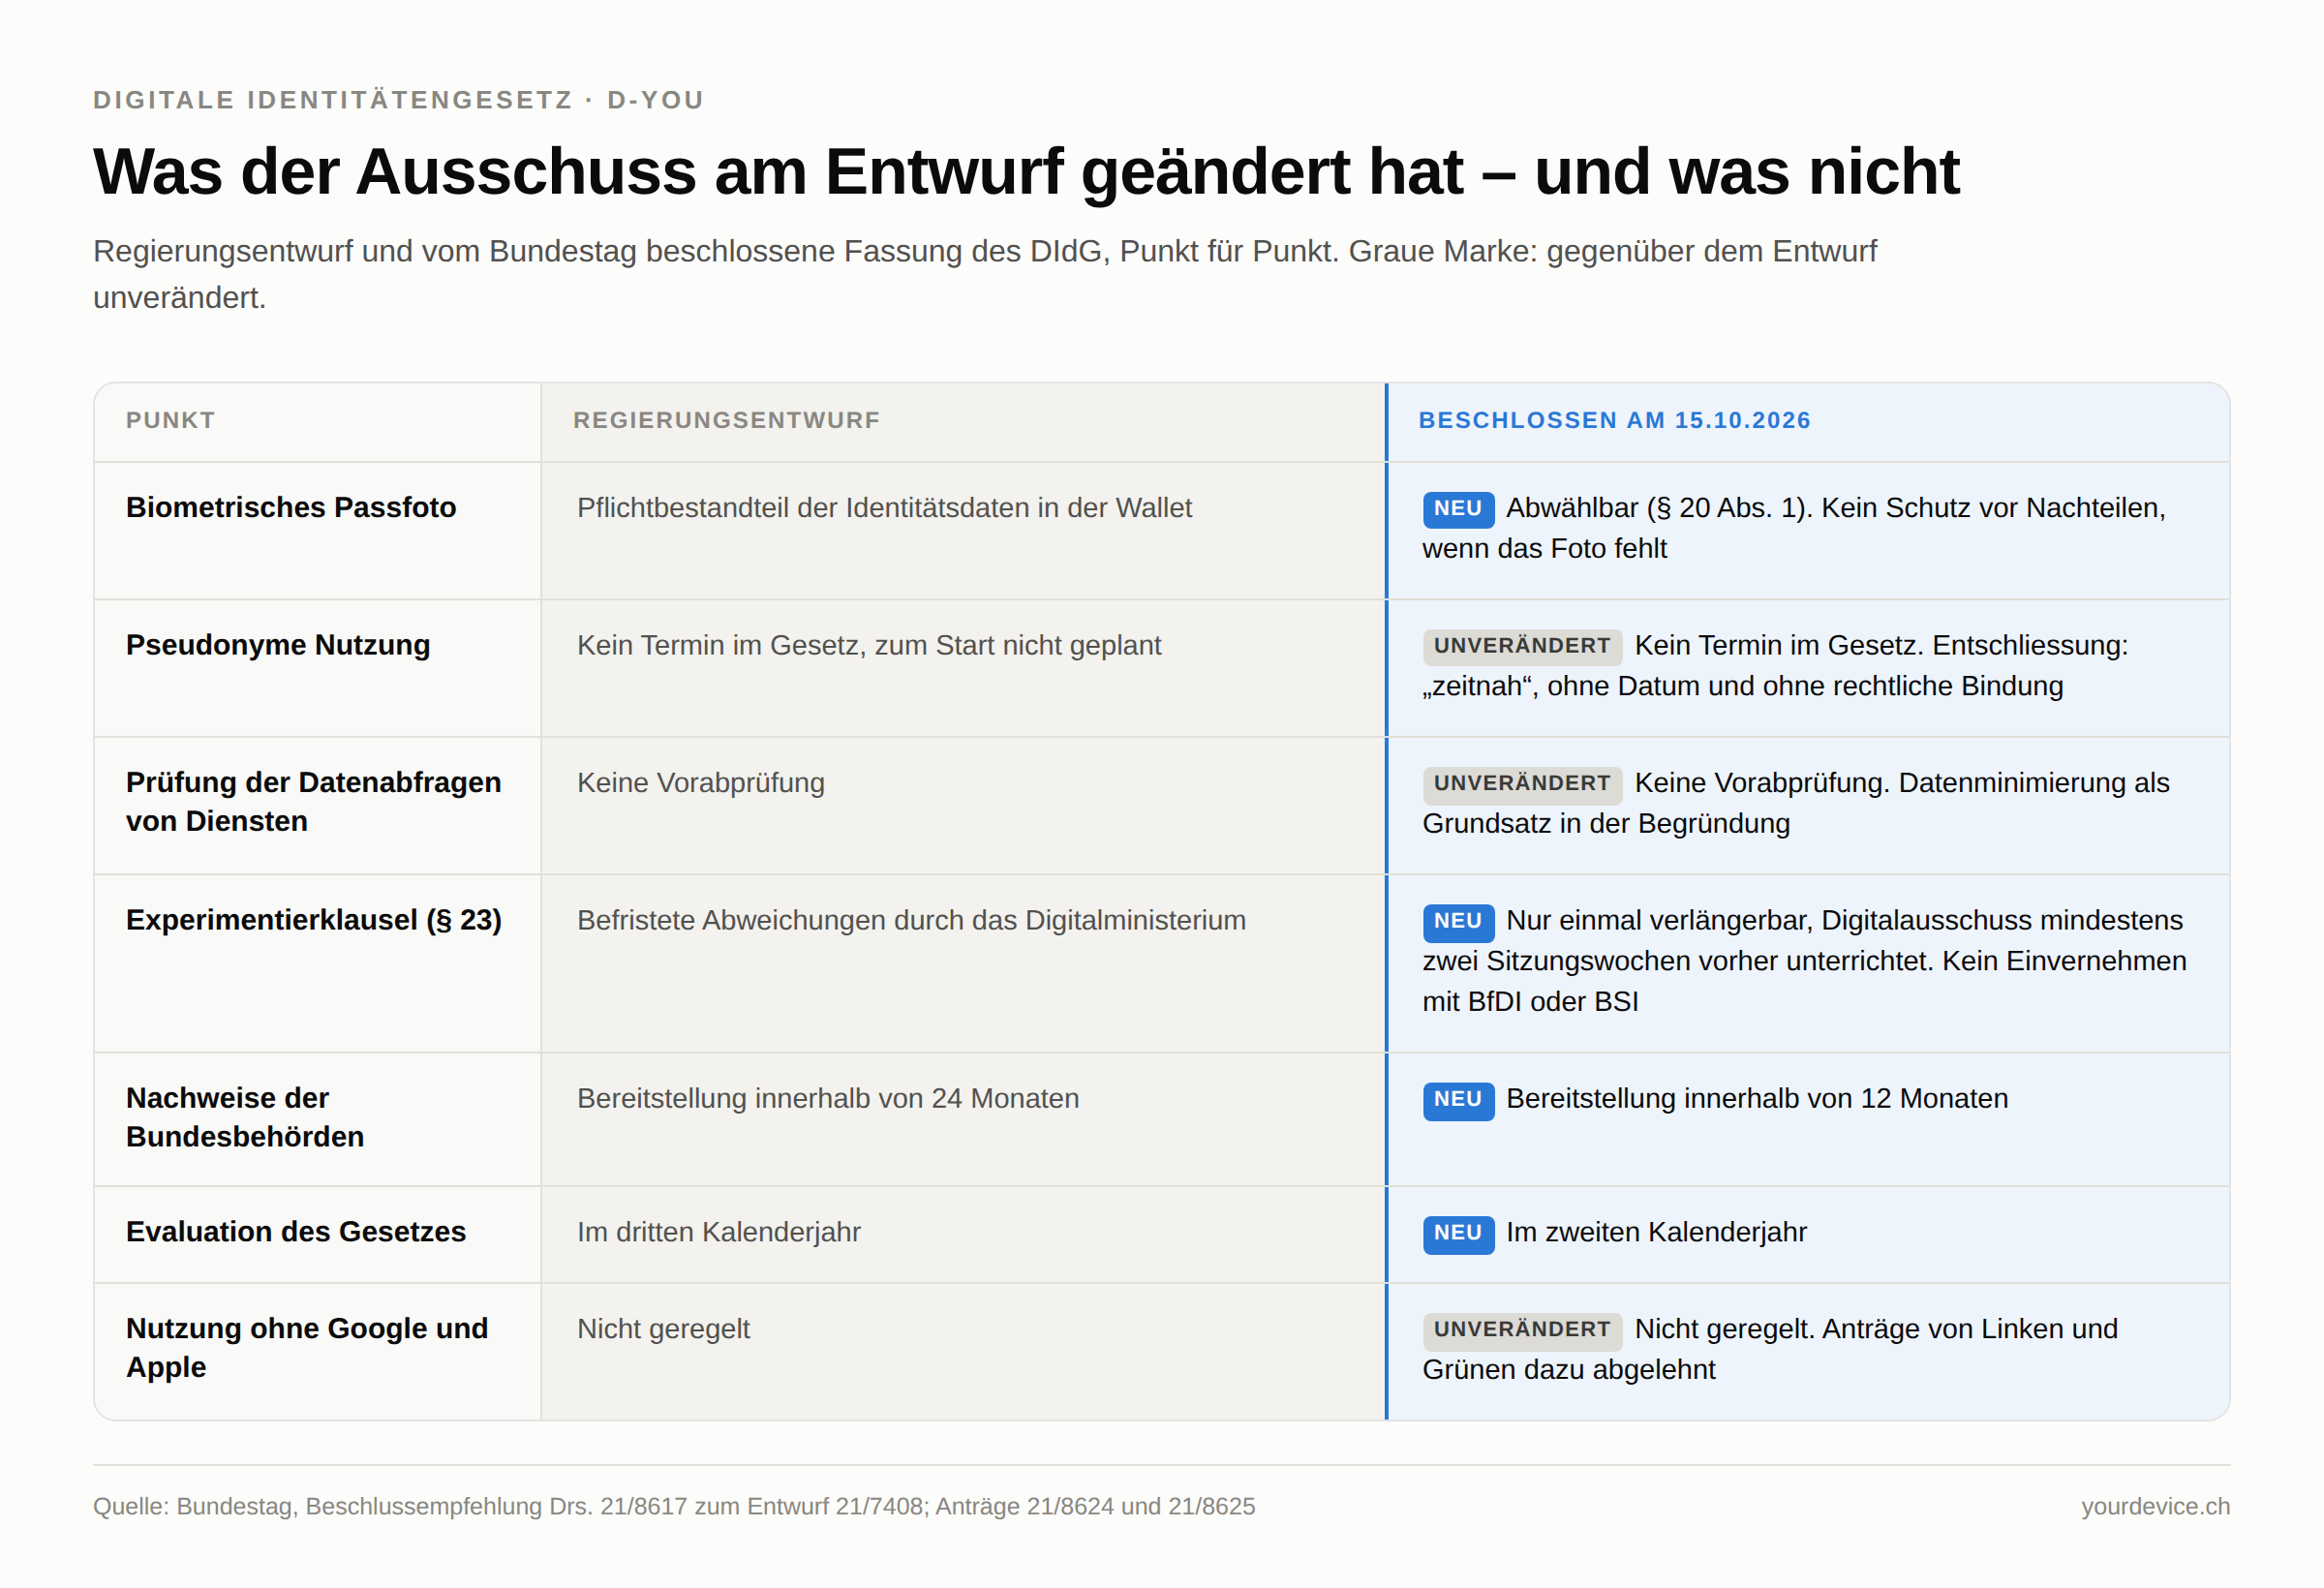
- Wer nicht will, dass das biometrische Passfoto in die Identitätsdaten der Wallet übernommen wird, kann das ablehnen. Der Regierungsentwurf sah das Foto noch zwingend vor.
- Bundesbehörden müssen ihre elektronischen Nachweise für die Wallet innerhalb von zwölf statt 24 Monaten bereitstellen, und das Gesetz wird früher evaluiert: im zweiten statt im dritten Kalenderjahr.
- Die Experimentierklausel in § 23, mit der das Digitalministerium vom Gesetz abweichen darf, wird enger gefasst.
- Das zentrale Bürgerkonto des Bundes bleibt als Zugang zu Verwaltungsleistungen erhalten, die Online-Ausweisfunktion soll ab 13 Jahren nutzbar sein.
Zum Start am 2. Januar 2027 soll d-you nach Darstellung von netzpolitik.org nur die Ausweisfunktion können. Führerschein und Lichtbildnachweis kommen später, pseudonyme Logins, Zero-Knowledge-Beweise und selektive Datenfreigabe sollen schrittweise folgen. Eine Brieftasche mit genau einem Dokument ist immerhin übersichtlich.
Passfoto: abwählbar, aber ohne Schutz vor Nachteilen
Der neue Satz in § 20 Abs. 1 DIdG beginnt mit „Die Erforderlichkeit fehlt, insoweit der Nutzer die Aufnahme des Lichtbilds in die Personenidentifizierungsdaten“ ablehnt. Das ist ein echter Fortschritt gegenüber dem Entwurf, und er kam nicht aus Berlin. Auf europäischer Ebene hatte der zuständige eIDAS-Ausschuss im Juni das Passfoto als zusätzliches Datenfeld beschlossen, den Mitgliedstaaten aber ein Opt-out erlaubt; Spanien, die Niederlande, Italien und Deutschland hatten sich vorher gegen eine Pflicht gestellt, wie netzpolitik.org im Juni berichtete. Der Bundestag hat diesen Spielraum nun genutzt, mehr nicht.
Bianca Kastl, die als Sachverständige angehört wurde, nennt das „lediglich die Ausnutzung des europäischen Rahmens“. Was fehlt, ist die andere Hälfte: ein Schutz davor, dass ein Dienst die Vorweisung ohne Foto schlechter behandelt oder ablehnt. Thomas Lohninger von epicenter.works hatte in seiner Stellungnahme zur Anhörung dafür eine eigene Vorschrift vorgeschlagen, samt Beschwerdestelle bei der Bundesnetzagentur. Im Gesetz steht sie nicht. Gegenüber netzpolitik.org hielt er fest: „Das Gesetz sieht weiterhin keinen Nichtdiskriminierungsschutz vor.“
Ein Opt-out ohne Nachteilsverbot ist eine Wahlmöglichkeit, solange niemand sie bestraft. Wer weiss, wie schnell aus „freiwillig“ ein grauer Button mit dem Hinweis „für dieses Angebot leider nicht verfügbar“ wird, ahnt, wie lange das hält.
Pseudonyme: Pflicht nach EU-Recht, im Gesetz eine Bitte
Die pseudonyme Nutzung ist der Teil der Brieftasche, der euch vor Überidentifizierung schützen soll: Ein Dienst, der euch nur wiedererkennen muss, bekommt ein Pseudonym statt eures Namens. Die Koalition hält in ihrer Entschliessung selbst fest, dass diese Funktion nach Art. 5a Abs. 4 lit. b der eIDAS-Verordnung zwingend ist. Und dann steht dort der Satz: „Nach aktuellem Planungsstand kann die Pseudonymfunktion zum Start nicht zur Verfügung stehen.“
Was folgt, ist eine Aufforderung an die Bundesregierung, die Funktion „wenn nicht zum Start, so doch zeitnah zur Verfügung zu stellen“ und die nötigen Arbeiten „priorisiert und schnellstmöglich“ nach dem ersten Rollout anzugehen. Ein Datum gibt es nicht, eine rechtliche Bindung auch nicht – eine Entschliessung des Bundestags ist eine politische Erklärung, kein Gesetz. Der CDU-Berichterstatter Markus Reichel räumte laut netzpolitik.org „eine Lücke“ ein und sprach von einer „Roadmap“. Kastl formuliert es nüchterner: „Pseudonyme verkommen im Gesetz zu einer Absichtserklärung.“
Der Bundesdatenschutzbeauftragte hatte in seiner Stellungnahme einen klaren Ausweg vorgeschlagen: die erste Version der Wallet nur dort einzusetzen, wo eine Identifizierung mit staatlichen Ausweisdaten ohnehin erforderlich ist. Die Grünen wollten in ihrem Entschliessungsantrag (Drucksache 21/8624) sogar, dass die Wallet erst bereitgestellt wird, wenn die pseudonyme Nutzung umgesetzt und zertifiziert ist. Beides ist nicht ins Gesetz gekommen. Damit ist d-you zum Start eine Brieftasche, die mit dem vollen Namen antwortet, auch wenn ein Dienst nur wissen will, ob er euch schon kennt.
Wer Daten abfragen darf, prüft vorher niemand
Jeder Dienst, der Daten aus der Brieftasche abfragen will, muss sich als sogenannter vertrauender Beteiligter registrieren. Ob die Daten, die er sich dabei genehmigen lässt, für seinen Zweck überhaupt nötig sind, prüft in Deutschland vorab niemand. Lohninger weist in seiner Stellungnahme darauf hin, dass die eIDAS-Verordnung den Mitgliedstaaten freistellt, ob und wie sie das prüfen, und dass eine solche Prüfung „in anderen Mitgliedstaaten“ längst Praxis sei – er nennt Österreich und die Niederlande.
Statt einer Prüfung enthält die Begründung der Ausschussfassung einen Grundsatz: Vertrauende Beteiligte seien „gehalten, bereits bei ihrer Registrierung“ die Datenminimierung nach der DSGVO anzuwenden, und eine Registrierung für Daten, die für den Zweck nicht erforderlich sind, verbiete sich. Das ist richtig – und es ist eine Beschreibung dessen, was ohnehin gilt. Wer sich nicht daran hält, fällt erst auf, wenn jemand sich beschwert. Lohninger hat das in der Anhörung so zusammengefasst: „Sie bauen hier ein Ökosystem, vergessen Sie nicht die Müllabfuhr.“
Zum Vergleich: Die Schweiz hat für ihre E-ID nach der knappen Abstimmung ein öffentliches Register angekündigt, in dem Anbieter ihre Datenabfragen eintragen müssen, dazu die Möglichkeit, fehlbare Anbieter auszuschliessen. Das haben wir im E-ID-Kommentar ausführlich beschrieben. Deutschland setzt auf die DSGVO und nachträgliche Aufsicht. Die Linken-Abgeordnete Sonja Lemke sagte laut netzpolitik.org voraus, wohin das führt: „Wir laufen damit in eine Cookie-Banner‑2.0‑Situation hinein.“ Wer gerade verfolgt, wie die EU beim Digitalen Omnibus mit dem ursprünglichen Cookie-Banner umgeht, findet den Vergleich nicht beruhigend.
Experimentierklausel: das Ministerium darf abweichen
§ 23 DIdG erlaubt dem Digitalministerium, befristet von Vorgaben des Gesetzes abzuweichen, um Neues zu erproben. Der Ausschuss hat die Klausel enger gemacht: Eine Befristung darf nur noch einmal verlängert werden, für Abweichungen, die auf einzelne Länder begrenzt sind, genügt kein Benehmen mehr, sondern es braucht Einvernehmen, und das Ministerium muss den Digitalausschuss mindestens zwei Sitzungswochen vor der Bekanntgabe im Bundesanzeiger unterrichten und ihm Gelegenheit zur Stellungnahme geben. Den Antrag der Linken, § 23 ganz zu streichen, lehnte die Mehrheit ab.
Was nicht kam, ist das, was der Bundesdatenschutzbeauftragte verlangt hatte: Abweichungen, die den Datenschutz betreffen, sollten im Einvernehmen mit ihm erfolgen, solche, die die Datensicherheit betreffen, im Einvernehmen mit dem BSI. Jetzt wird der Ausschuss informiert. Informiert werden ist etwas anderes als zustimmen müssen – das weiss jeder, der schon einmal eine Mail mit dem Betreff „zur Kenntnis“ bekommen hat.
Ohne Google und Apple? Der Antrag ist abgelehnt
Für die Leser dieses Blogs ist ein Punkt besonders interessant. Die Linke forderte in ihrem Entschliessungsantrag (Drucksache 21/8625) unter anderem, dass die Wallet auch ohne die App-Stores von Google und Apple bezogen und auf gerooteten Geräten und PCs genutzt werden kann. Die Grünen verlangten, dass Wallets auf alternativen Betriebssystemen funktionieren und Torwächter nach dem Digital Markets Act nicht selbst Wallet-Anbieter werden. Beide Anträge wurden abgelehnt.
Daraus folgt nicht, dass d-you auf einem Pixel mit GrapheneOS oder einem Gerät ohne Google-Dienste nicht laufen wird. Es folgt nur, dass das Gesetz es nicht garantiert. Eine öffentliche Aussage des Digitalministeriums, welche Geräte und Betriebssysteme unterstützt werden und ob die App Googles Play Integrity voraussetzt, haben wir nicht gefunden. Wie schnell eine solche Abhängigkeit Nutzer freier Systeme aussperrt, zeigen Banking-Apps wie Revolut, das GrapheneOS blockiert. Zusammen mit Googles Entwickler-Verifizierung entsteht ein Bild, in dem der staatliche Ausweis auf dem Smartphone davon abhängt, ob ein amerikanischer Konzern das Gerät für vertrauenswürdig hält.
Jiska Classen von der Universität Potsdam hat in der Anhörung den entgegengesetzten Einwand gemacht, und er gehört fairerweise dazu: Sie forderte laut netzpolitik.org, die Wallet nur auf Geräten mit zertifiziertem, separatem Sicherheitselement zuzulassen. Dass das keine Theorie ist, hat im April die EU-Altersverifikations-App gezeigt, die ohne Hardware-Sicherheitsmodul auskam und in zwei Minuten ausgehebelt war. Sicherheit und Offenheit ziehen hier in verschiedene Richtungen. Ein Gesetz könnte diese Abwägung offen regeln. Dieses tut es nicht.
Wie es weitergeht
Als Nächstes geht das Gesetz in den Bundesrat. Die Länder hatten in ihrer Stellungnahme zum Entwurf unter anderem verlangt, die Form der Bereitstellung per Rechtsverordnung mit ihrer Zustimmung festzulegen und Open-Source-Lösungen zu bevorzugen; die Bundesregierung blieb laut Bundestagsdokumentation beim Ministerium als entscheidender Stelle. Danach stehen diese Termine an:
- 2. Januar 2027: Start von d-you mit der Ausweisfunktion, ohne Pseudonyme. Ob die Länder und Kommunen bis dahin Nachweise ausstellen können, ist offen; der Deutsche Städte- und Gemeindebund forderte in der Anhörung, die Wallet müsse zum Start „im kommunalen Alltag nutzbar sein“.
- „Zeitnah“ danach: die Pseudonymfunktion. Ohne Datum, ohne Frist, ohne Sanktion, wenn sie ausbleibt.
- Zwölf Monate nach Verkündung: Bundesbehörden müssen ihre elektronischen Nachweise bereitstellen.
- Im zweiten Kalenderjahr: die Evaluation des Gesetzes.
- Schweiz: Ein neues Startdatum der E-ID nennt das Bundesamt für Justiz weiterhin nicht; die Vertrauensinfrastruktur soll „voraussichtlich im ersten Halbjahr 2027“ in Betrieb gehen.
Interesse ist durchaus da. Nach einer Umfrage im Auftrag des Branchenverbands Bitkom unter 1004 Personen wollen 53 Prozent die Wallet nutzen, 46 Prozent haben allerdings noch nie von ihr gehört. Wer d-you ab Januar installiert, sollte wissen, dass die Brieftasche nach Einschätzung des Bundesdatenschutzbeauftragten zunächst nur eine Klarnamen-Identifizierung bietet – und sie nur dort verwenden, wo ein Ausweis auch auf Papier verlangt würde. Das ist dieselbe Grenze, die der Bundesdatenschutzbeauftragte für das Gesetz vorgeschlagen hatte, nur jetzt in eurer Verantwortung statt in der des Gesetzgebers.
Fazit: d-you startet als Ausweis, nicht als Datenschutzversprechen
Das Digitale Identitätengesetz hat an zwei Stellen nachgebessert, wo der Druck aus der Anhörung und aus Brüssel gross genug war: beim Passfoto und bei der Kontrolle der Experimentierklausel. An den Stellen, die über den Datenschutz im Alltag entscheiden, ist es bei Absichten geblieben. Die Pseudonyme, die das EU-Recht verlangt, stehen in einer Entschliessung. Die Prüfung, ob ein Dienst zu viel abfragt, steht in einer Begründung. Und ob die Wallet ohne Google und Apple funktioniert, steht nirgends.
Damit ist d-you zum Start, was der Personalausweis schon immer war: ein Nachweis, wer ihr seid. Das ist nützlich, und für Behördengänge ist es genug. Für alles andere ist es zu viel. Die Bundesregierung hat versprochen, das „schnellstmöglich“ zu ändern. In der Verwaltungssprache ist das die Zeitangabe, die sich am leichtesten einhalten lässt.
Quellen und weiterführende Links
- Deutscher Bundestag: Beschlussempfehlung und Bericht des Ausschusses für Digitales und Staatsmodernisierung zum DIdG, Drucksache 21/8617 (14.10.2026)
- Deutscher Bundestag: Entschliessungsantrag von Bündnis 90/Die Grünen, Drucksache 21/8624
- Deutscher Bundestag: Entschliessungsantrag der Fraktion Die Linke, Drucksache 21/8625
- Deutscher Bundestag: Textarchiv zum Digitale Identitätengesetz (KW 42/2026)
- Thomas Lohninger (epicenter.works): Stellungnahme zur Anhörung vom 06.10.2026
- Bundesbeauftragter für den Datenschutz und die Informationsfreiheit: Stellungnahme zur Anhörung vom 06.10.2026
- netzpolitik.org: Digitale Identitätengesetz verabschiedet (15.10.2026)
- netzpolitik.org: Digitale Brieftasche d-you – Fachleute warnen vor Sicherheitsrisiken und Vertrauensverlust (07.10.2026)
- netzpolitik.org: Biometrische Passfotos statt Pseudonyme (22.06.2026)
- Bitkom: Digitale Brieftasche d-you – Hälfte der Bevölkerung will sie nutzen (15.10.2026)
- Bundesamt für Justiz: Staatliche E-ID