Grenzpartnerschaft USA: Visafrei nur gegen Polizeidaten
Wer ohne Visum in die USA reisen will, soll dafür künftig nicht nur ein ESTA-Formular ausfüllen, sondern die Polizeidatenbanken seines Heimatlands öffnen. Die EU-Kommission hat dazu am 10. September 2026 einen unterschriftsreifen Rahmenvertrag zur Grenzpartnerschaft mit den USA vorgelegt, und am 27. Oktober hat ihn auch der Europäische Datenschutzbeauftragte gerügt, wie Matthias Monroy auf netzpolitik.org berichtet.
Wir haben auf diesem Blog beschrieben, wie der CLOUD Act US-Behörden an eure Cloud-Daten lässt und wie FISA Section 702 eure Kommunikation einsammelt. Beides holt sich Washington über amerikanische Konzerne. Bei der sogenannten Grenzpartnerschaft ist es anders: Diesmal reichen europäische Regierungen die Daten selbst über den Tisch, und als Gegenleistung gibt es einen Stempel im Pass. Netzpolitik.org hat den Vorgang über Monate verfolgt; dieser Kommentar stimmt der Kritik dort zu und ergänzt sie um zwei Punkte, die bisher zu kurz kommen: das Verfahren, mit dem das Abkommen in Kraft gesetzt werden soll, und die Schweiz, die vor derselben Forderung steht und schweigt.
Grenzpartnerschaft USA: was Washington verlangt
Hinter dem harmlosen Wort steckt die „Enhanced Border Security Partnership“, kurz EBSP. Die USA haben die Bedingungen ihres Visa Waiver Program geändert: Wer seine Bürger visumfrei einreisen lassen will, muss mit dem Heimatschutzministerium DHS eine solche Partnerschaft abschliessen. So steht es in der Begründung des Ratsbeschlusses (EU) 2025/2640 vom 16. Dezember 2025, mit dem die EU-Staaten die Kommission zu Verhandlungen ermächtigt haben. Die Frist ist kurz. Laut dem Briefing des Wissenschaftlichen Dienstes des EU-Parlaments vom September 2026 haben die USA den 31. Dezember 2026 als Stichtag gesetzt.
Was die USA dafür haben wollen, ist kein Fluggastdatensatz und kein Formular. Es ist Lesezugriff auf nationale Polizeidatenbanken. Abgefragt werden soll mit Fingerabdrücken oder mit alphanumerischen Angaben wie Name und Geburtsdatum; in der Antwort dürfen laut netzpolitik.org auch biometrische Lichtbilder stehen. Für Deutschland nennt Monroy das polizeiliche Informationssystem INPOL als wahrscheinlichen Kandidaten. In solchen nationalen Beständen liegen häufig auch Kopien aus dem Schengener Informationssystem, dem Visa-Informationssystem und künftig aus ETIAS.
Betroffen sind nicht nur Verdächtige. Der Kommissionsentwurf nennt als Personenkreis ausdrücklich Drittstaatsangehörige sowie EU- und US-Bürger, die eine Aussengrenze überqueren oder eine Reisegenehmigung oder ein Visum beantragen. Das steht in der Begründung des Ratsdokuments 13002/26. Gemeint seid also auch ihr, sobald ihr in Zürich oder Frankfurt in den Flieger nach New York steigt.
Vom ESTA-Formular zur Datenbankabfrage
Das Druckmittel ist die Visafreiheit selbst. Mit Ausnahme von Bulgarien, Zypern und Rumänien reisen laut EPRS-Briefing alle EU-Bürger ohne Visum in die USA. Weltweit nehmen nach netzpolitik.org 43 Länder am Programm teil, und die EBSP fordern die USA von allen bereits seit 2022. Wer nicht unterschreibt, riskiert den Ausschluss. Das ist keine Verhandlung unter Partnern, das ist eine Rechnung mit Zahlungsfrist.
Zwei Stufen, ein Rahmen: wie der Abgleich funktionieren soll
Die Konstruktion hat zwei Ebenen. Die EU schliesst mit den USA einen Rahmenvertrag, der Mindestregeln festlegt. Darunter verhandelt jeder Mitgliedstaat ein eigenes Durchführungsabkommen, in dem steht, welche Datenbank tatsächlich geöffnet wird. Der Ratsbeschluss zur Verhandlungsermächtigung erlaubt solche bilateralen Abmachungen ausdrücklich, sofern sie mit EU-Recht vereinbar sind.
Der Abgleich selbst läuft ebenfalls zweistufig. Zuerst gleicht eine Maschine ab: Die US-Seite schickt Identifizierungsdaten oder Fingerabdrücke, die Gegenseite meldet automatisiert, ob es einen Treffer gibt. Weitere Informationen sollen erst nach einer menschlichen Prüfung über nationale Kontaktstellen fliessen. So beschreibt es die Kommission in der Begründung ihres Entwurfs.
Das klingt nach Zurückhaltung, ist aber vor allem Arbeitsteilung. Die erste Stufe beantwortet die Frage, ob über einen Reisenden überhaupt etwas in einer europäischen Polizeiakte steht. Schon diese Auskunft ist sensibel. In Polizeiakten stehen nicht nur Täter, sondern auch Zeugen, Opfer, Anzeigeerstatter und Leute, gegen die ein Verfahren längst eingestellt wurde. Auf genau diesen Punkt weist laut netzpolitik.org auch der Europäische Datenschutzbeauftragte hin: Allein der Umstand, dass jemand in einer Datei vorkommt, dürfe keine Grundlage für weitere Massnahmen sein.
Ein „Treffer“ an der Grenze bedeutet für den Reisenden im besten Fall eine Stunde im Nebenraum. Im schlechteren Fall bedeutet er die Rückreise mit dem nächsten Flug, ohne dass er je erfährt, welcher Eintrag aus welcher Datenbank den Ausschlag gab.
„Öffentliche Ordnung“: ein Begriff ohne Ränder
Abgefragt werden darf laut Kommissionsentwurf, wenn Grund zur Annahme besteht, dass Einreise oder Aufenthalt einer Person eine „ernsthafte und tatsächliche Gefahr für die öffentliche Sicherheit oder die öffentliche Ordnung“ darstellen würden. Die Formulierung findet sich so in der Begründung von Ratsdokument 13003/26 und im EPRS-Briefing.
Bei „öffentlicher Sicherheit“ denkt ihr an Terror und schwere Kriminalität. Die „öffentliche Ordnung“ ist etwas anderes. Der Begriff ist im EU-Recht nicht einheitlich bestimmt und kann neben Straftaten auch Ordnungswidrigkeiten umfassen; deshalb verlangt der Datenschutzbeauftragte nach dem Bericht von netzpolitik.org, ihn eng auszulegen. Die Bürgerrechtsorganisation Statewatch hat einen durchgesickerten Entwurf vom April 2026 ausgewertet. Danach nennt der Text „immigration violations“ ausdrücklich als Risikofaktor und erlaubt die Weiterverwendung der Daten auch in nicht strafrechtlichen und Verwaltungsverfahren. Ob diese Stellen im unterschriftsreifen Text unverändert stehen, lässt sich öffentlich nicht prüfen; der Vertragstext selbst ist nur als Anhang zum Kommissionsvorschlag greifbar.
Der Unterschied ist nicht akademisch. Ein Abkommen gegen Terroristen sucht Terroristen. Ein Abkommen gegen Gefahren für die öffentliche Ordnung sucht, was die jeweilige Regierung gerade für Unordnung hält. Die Schwelle wird in Brüssel einmal unterschrieben, ausgelegt wird sie danach in Washington, von jeder Regierung neu und ohne dass eine europäische Stelle mitreden kann.
Hier liegt der Kern des Problems. Die EU vereinbart mit einem Partner, dessen Begriff von öffentlicher Ordnung sich mit jeder Wahl verschiebt, einen Abgleich, dessen Schwelle genau an diesem Begriff hängt. Ein Rahmenvertrag mit einem Gummiband als Grenze ist kein Rahmen, sondern ein Versprechen auf Wohlverhalten.
Politische Ansichten und Herkunft: die besonderen Kategorien
Am deutlichsten wird das bei den sogenannten besonderen Kategorien personenbezogener Daten. Das EPRS-Briefing fasst den Entwurf so zusammen: Daten, die Rückschlüsse auf rassische oder ethnische Herkunft, politische Meinungen, religiöse Überzeugungen, Gewerkschaftszugehörigkeit, genetische oder biometrische Merkmale zulassen, dürfen übermittelt werden, wenn sie für die Gefahr für öffentliche Sicherheit oder Ordnung relevant sind.
In der Datenschutz-Grundverordnung ist die Verarbeitung dieser Daten grundsätzlich verboten und nur ausnahmsweise erlaubt. Im Abkommen genügen laut Statewatch „angemessene Garantien“. Netzpolitik.org hat das schon im Mai 2026 auf den Punkt gebracht: Die Kommission will US-Behörden erlauben, politische Ansichten und Herkunft abzufragen.
Dazu kommt die Automatisierung. Statewatch liest im Aprilentwurf eine Klausel, die vollautomatische Entscheidungen zulässt, solange nur „die Möglichkeit“ menschlichen Eingreifens besteht. Die Bürgerrechtsorganisationen um European Digital Rights halten in ihrem offenen Brief vom 20. Juli 2026 fest, dass keine Höchstspeicherdauer festgelegt sei, und verweisen darauf, dass das DHS Daten bis zu 75 Jahre aufbewahren könne. Der Entwurf selbst verlangt laut EPRS nur, die Speicherdauer mindestens einmal jährlich zu überprüfen. Die 75 Jahre kennt ihr aus unserem Palantir-Artikel: So lange sollen Daten in der biometrischen DHS-Datenbank HART liegen bleiben. Eine jährliche Überprüfung bei 75 Jahren Haltbarkeit ist ungefähr so beruhigend wie ein Rauchmelder, der einmal im Jahr piepst.
Erst anwenden, dann fragen: die vorläufige Anwendung
Der Teil, der in der Berichterstattung am wenigsten Aufmerksamkeit bekommt, ist das Verfahren. Die Kommission hat am 10. September 2026 nicht einen, sondern zwei Ratsbeschlüsse vorgeschlagen. Der eine, COM(2026) 484, genehmigt die Unterzeichnung und ordnet in Artikel 3 die vorläufige Anwendung an, „bis zu seinem Inkrafttreten“. Der andere, COM(2026) 485, betrifft den Abschluss, und erst dafür braucht es die Zustimmung des Europäischen Parlaments.
Die Kommission begründet die vorläufige Anwendung offen: mit der Überprüfung des Visa Waiver Program und der Frist, die die USA bis Ende 2026 gesetzt haben. Übersetzt heisst das: Das Abkommen soll gelten, bevor das einzige direkt gewählte Organ der EU darüber abgestimmt hat. Das Parlament darf danach zustimmen, zu einem Text, der dann bereits angewendet wird.
Das ist legal. Artikel 218 Absatz 5 des Vertrags über die Arbeitsweise der EU sieht die vorläufige Anwendung vor. Es ist aber das falsche Werkzeug für ein Abkommen, das in Grundrechte eingreift. Bei Handelsabkommen geht es um Zölle, die sich zurückdrehen lassen. Bei Polizeidaten geht es um Informationen, die nach der Übermittlung beim Empfänger liegen. Laut Kommissionsentwurf bleiben bereits übermittelte Daten auch nach einer Kündigung den Regeln des Abkommens unterworfen. Zurückholen lässt sich nichts.
Die Bundesregierung verhandelt nach Monroys Bericht ihr deutsches Durchführungsabkommen parallel, gibt dem Bundestag aber keine Auskunft: Eine Frage der Linken-Abgeordneten Clara Bünger wurde mit Verweis auf den „Kernbereich exekutiver Eigenverantwortung“ nicht beantwortet. Wer schon bei der Geheimdienstreform gelernt hat, wie grosszügig Berlin Befugnisse auslegt, findet das nicht beruhigend.
Was der Europäische Datenschutzbeauftragte rügt
Der Datenschutzbeauftragte Wojciech Wiewiórowski hat am 27. Oktober eine Stellungnahme zur Unterzeichnung und vorläufigen Anwendung veröffentlicht. Nach der Zusammenfassung bei netzpolitik.org verlangt er unter anderem:
- eine enge Auslegung der „öffentlichen Ordnung“,
- Schutz vor einer massenhaften Übermittlung biometrischer Daten und vor Rasterabfragen auf Grundlage von Verhaltensmustern,
- beim ersten automatisierten Abgleich mit Fingerabdrücken mindestens die Angabe, worauf sich der Verdacht bezieht,
- die Beschränkung auf nationale Datenbanken und den Ausschluss jeder mittelbaren Weitergabe aus SIS, VIS und ETIAS,
- eine unabhängige Aufsicht auf US-Seite, die es dort in der verlangten Form nicht gibt.
Neu ist davon wenig. Schon in seiner Stellungnahme vom 17. September 2025 zum Verhandlungsmandat hatte der Datenschutzbeauftragte einen eng umrissenen Anwendungsbereich, strenge Grenzen bei den Datenkategorien und den Ausschluss der grossen EU-Informationssysteme gefordert. Statewatch kommt zum Schluss, dass diese Empfehlungen weitgehend ignoriert wurden. Wenn dieselbe Behörde zweimal dasselbe sagen muss, ist das kein Beratungsprozess mehr, sondern ein Protokoll über Nichtbeachtung.
Gegenseitigkeit auf dem Papier
Die Kommission betont, der Austausch sei gegenseitig. Europäische Behörden dürften ebenso US-Datenbanken abfragen, und die Mitgliedstaaten könnten ihre bilateralen Abkommen aussetzen, falls die USA die Visafreiheit für ihre Bürger aufheben. So steht es in der Begründung des Entwurfs.
Formal stimmt das. Praktisch passt es nicht zusammen. Gegenseitigkeit setzt voraus, dass beide Seiten dieselbe Kontrolle über die übermittelten Daten haben. Das Abkommen sieht laut netzpolitik.org gegenseitige unabhängige Aufsichtsbehörden vor; die USA haben aber keine vergleichbaren, von den Behörden unabhängigen Stellen, und die Kommission scheint interne Gremien der US-Einwanderungsbehörden zu akzeptieren. Max Schrems hat genau diese Lücke schon im August benannt. Wer nach dem Ende von Safe Harbor und dem Urteil gegen den Privacy Shield noch glaubt, eine Aufsicht innerhalb des Heimatschutzministeriums werde das Heimatschutzministerium bremsen, glaubt auch, dass sich Füchse ausgezeichnet zur Inventur im Hühnerstall eignen.
Dazu kommt das Ungleichgewicht der Interessen. Die USA stellen eine Bedingung und eine Frist. Die EU hat nichts Vergleichbares gefordert und verhandelt unter der Drohung, dass Millionen Urlauber und Geschäftsreisende ab 2027 Visa beantragen müssten. Der Ausstiegsmechanismus, den die Kommission als Sicherung verkauft, greift erst, wenn die Visafreiheit schon weg ist. Er schützt die Visafreiheit, nicht die Daten.
Die Gegenposition: „Es geht doch um Grenzsicherheit“
Die stärkste Gegenposition lautet so: Jeder Staat darf wissen, wer einreist. Die EU selbst baut mit ETIAS und dem Einreise-/Ausreisesystem eigene Kontrollen auf und gleicht Reisende mit Datenbanken ab. Wer von den USA verlangt, auf Abgleiche zu verzichten, misst mit zweierlei Mass. Und für die grosse Mehrheit der Reisenden ergibt sich ohnehin kein Treffer.
Das Argument ist ernst zu nehmen, trägt aber nicht. Erstens bestreitet niemand das Recht der USA, ihre Grenze zu kontrollieren. Bestritten wird, dass dafür europäische Polizeiakten offenstehen müssen, deren Inhalt nach europäischem Recht erhoben wurde und europäischen Zweckbindungen unterliegt. Die EU fragt bei ETIAS auch nicht die Polizeidatenbanken von Ohio ab. Zweitens ist „kein Treffer für die Mehrheit“ kein Schutzargument, sondern eine Beschreibung jeder Rasterfahndung: Abgeglichen werden alle, damit einige auffallen. Drittens wäre ein Abkommen, das wirklich nur der Grenzsicherheit dient, leicht zu formulieren. Es würde sich auf schwere Straftaten und Terrorismus beschränken, besondere Kategorien ausschliessen, eine Höchstspeicherdauer festschreiben und die EU-Systeme ausdrücklich ausnehmen. Dass der Entwurf das alles nicht tut, ist die Antwort auf die Frage, worum es geht.
Viertens, und das wiegt am schwersten: Die Schweiz zeigt, dass es diese engere Fassung gibt. Bern hat sie selbst schon unterschrieben.
Die Schweiz: dieselbe Forderung, keine Antwort
Die Schweiz ist nicht Mitglied der EU, aber Schengen-Staat und Teilnehmerin am Visa Waiver Program. Der EU-Rahmenvertrag gilt für sie nicht; sie muss allein mit Washington verhandeln. Dass die Forderung auch Bern erreicht hat, berichtete 20 Minuten am 5. Januar 2026: Die US-Regierung verlange biometrische Daten wie Fingerabdrücke und Passfotos. Ob die Schweiz direkt verhandle oder sich an der EU orientiere, sei unklar, eine Anfrage beim Bund noch hängig. Eine öffentliche Stellungnahme des Bundesrats, von fedpol oder des Staatssekretariats für Migration haben wir bis heute nicht gefunden, ebenso wenig einen parlamentarischen Vorstoss.
Neu ist die Lage für Bern nicht. Schon 2012 forderten die USA laut swissinfo den Austausch von Fingerabdruck- und DNA-Profilen, sonst werde die Visumspflicht wieder eingeführt. Das Ergebnis ist das sogenannte PCSC-Abkommen über die Vertiefung der Zusammenarbeit bei der Verhinderung und Bekämpfung schwerer Straftaten, SR 0.360.336.2, unterzeichnet am 12. Dezember 2012 und in Kraft seit dem 16. Juni 2023. Der Vernehmlassungsbericht des Bundes vom Mai 2020 sagt offen, warum: Die Umsetzung des Abkommens sei eine der Bedingungen dafür, dass die Schweiz weiterhin am Visa Waiver Program teilnehmen könne.
Interessant ist, was im PCSC-Abkommen steht. Abgefragt werden darf nur zu schweren Straftaten, im Einzelfall und bei konkreten Anhaltspunkten zu einer bestimmten Person. Die abgeglichenen Datensätze enthalten keine Daten, die eine Person unmittelbar identifizieren, es wird nur Treffer oder Nicht-Treffer gemeldet. Alles Weitere läuft über das Recht des ersuchten Staats, einschliesslich der Rechtshilfe. Das ist der Bauplan eines Abkommens, das Polizeiarbeit unterstützt, ohne jeden Reisenden zum Prüffall zu machen.
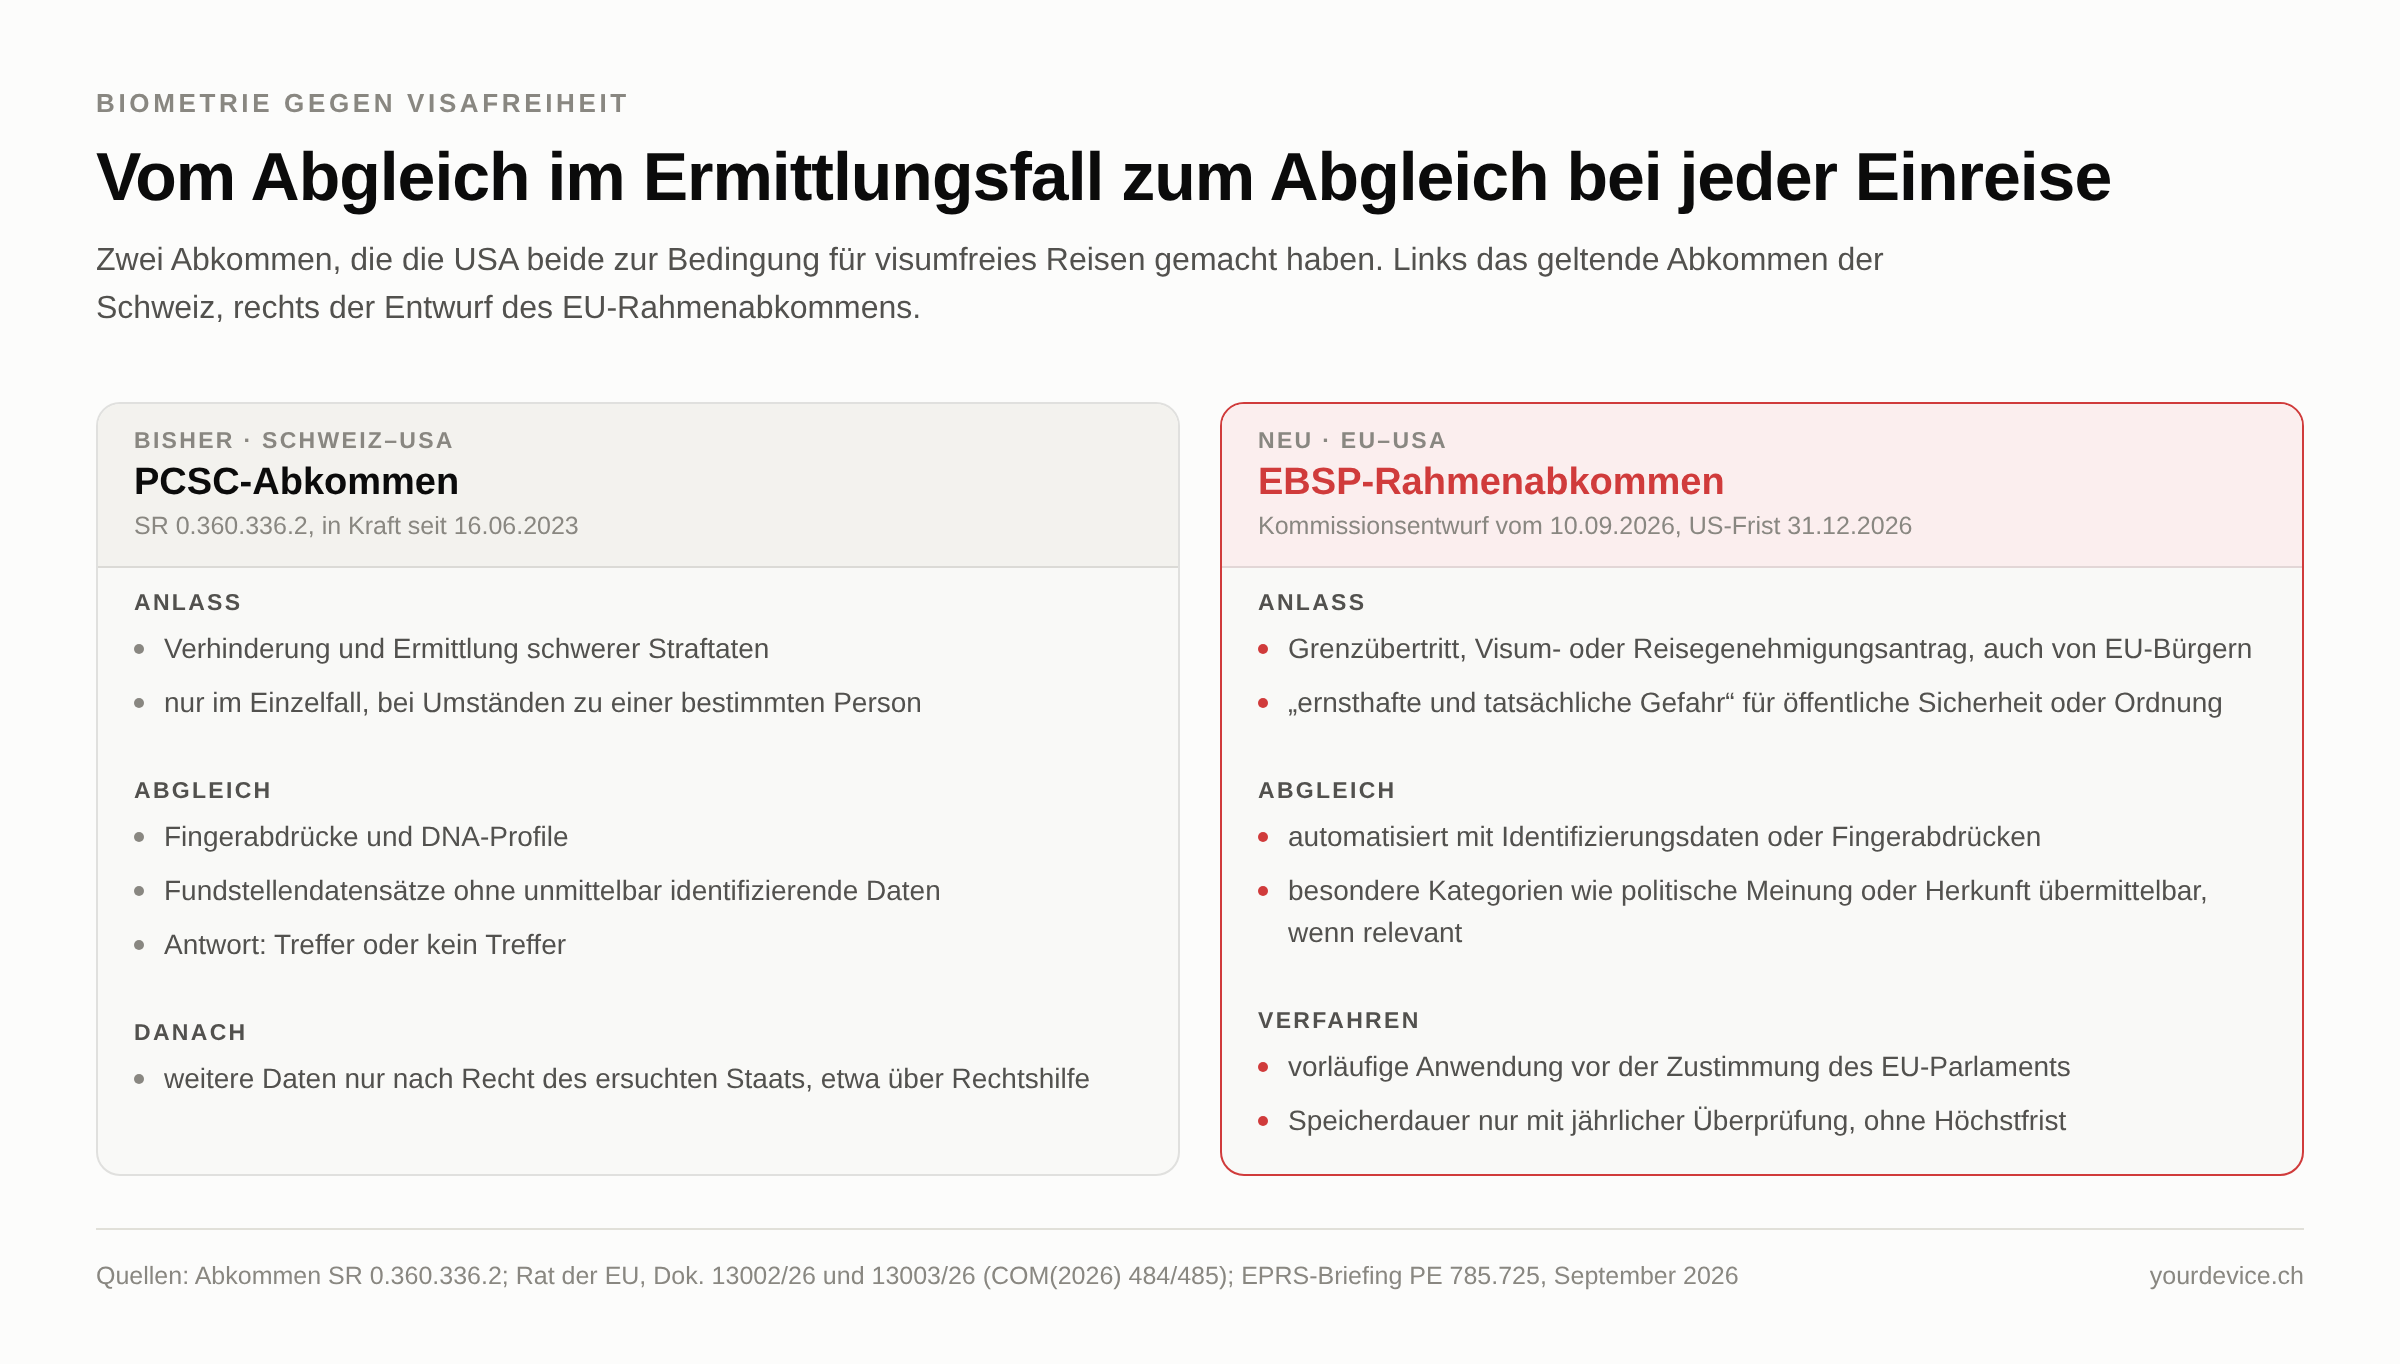
Der Unterschied zur Grenzpartnerschaft ist deshalb der Kern der Sache. Das PCSC-Abkommen knüpft an eine Straftat an, die EBSP an eine Einreise. Das eine fragt, ob ein bestimmter Verdächtiger in einer europäischen Akte steht. Das andere fragt bei jedem Reisenden, ob er irgendwo vorkommt.
Die Schweiz hat also bereits einmal unter Visadruck Biometrie geliefert, und sie hat dabei Grenzen gezogen, die der EU-Entwurf nicht zieht. Gerade deshalb wäre jetzt der Moment für eine öffentliche Position. Dass die Digitale Gesellschaft Schweiz den offenen Brief an den EU-Rat mitunterzeichnet hat, zeigt immerhin, dass die Frage hier jemand stellt. Beantwortet hat sie bisher niemand, der sie beantworten müsste. Neutralität ist eine ehrenwerte Tradition, aber keine Verhandlungsstrategie gegenüber einem Partner, der eine Frist gesetzt hat.
Wir haben beim Digital Markets Act festgestellt, dass die Schweiz regulatorisch gern zuschaut und später die Folgen trägt. Bei der Grenzpartnerschaft wäre das Zuschauen besonders teuer: Ein bilaterales Abkommen ohne EU-Rahmen hätte nicht einmal die schwachen Sicherungen, über die in Brüssel noch gestritten wird.
Wie es weitergeht
Die nächsten Wochen entscheiden, ob die Grenzpartnerschaft in dieser Form kommt. Diese Termine und Schritte sind absehbar:
- Unterzeichnung und vorläufige Anwendung: Der Rat muss den Beschluss nach COM(2026) 484 fassen. Das Datum, ab dem vorläufig angewendet wird, wird laut Artikel 3 im Amtsblatt der EU veröffentlicht. Dort lohnt der Blick.
- 31. Dezember 2026: die Frist der USA für den Abschluss der EBSP-Abkommen. Bis dahin sollen auch die bilateralen Durchführungsabkommen stehen, in Deutschland verhandelt vom Bundesinnenministerium.
- Zustimmung des Europäischen Parlaments: Erst mit ihr kann der Rat das Abkommen nach COM(2026) 485 abschliessen. Der Innenausschuss LIBE wird sich damit befassen; ob das Parlament einem bereits angewendeten Text noch die Zustimmung verweigert, ist die eigentliche politische Frage.
- Die Schweiz: Ob Bern verhandelt, mit welchem Mandat und ob das Parlament ein Abkommen genehmigen muss, ist öffentlich nicht bekannt. Ein Abkommen dieser Tragweite ohne parlamentarische Genehmigung wäre schwer zu begründen; das PCSC-Abkommen hat die Bundesversammlung 2021 genehmigt.
- Gerichte: Nach Inkrafttreten ist eine Vorlage an den Europäischen Gerichtshof zu erwarten. Wie dessen Urteile zu Safe Harbor und Privacy Shield ausgegangen sind, ist bekannt.
Fazit: Visafreiheit ist kein Preis für Polizeidaten
Die Grenzpartnerschaft ist kein Datenleck und keine Panne, sondern ein Tauschgeschäft. Europa bekommt die Fortsetzung des visumfreien Reisens. Die USA bekommen einen Abgleich mit europäischen Polizeiakten, ausgelöst nicht durch einen Verdacht, sondern durch eine Flugbuchung, und begrenzt durch einen Begriff von öffentlicher Ordnung, den künftig jede US-Regierung neu füllen darf.
Die Kritik daran ist belegt und nicht neu: Der Europäische Datenschutzbeauftragte hat sie zweimal formuliert, Statewatch und EDRi haben den Text Artikel für Artikel zerlegt, netzpolitik.org berichtet seit Monaten. Was fehlt, ist der politische Wille, einer Frist aus Washington ein Nein entgegenzusetzen. Stattdessen soll das Abkommen gelten, bevor das Parlament abgestimmt hat.
Die Schweiz hat 2012 gezeigt, dass ein engeres Abkommen möglich ist. Das sollte in Bern wie in Brüssel der Massstab sein: Abgleich bei schweren Straftaten im Einzelfall, ja. Abgleich jedes Reisenden gegen jede Polizeiakte, nein. Wer seine Bürger für einen Stempel im Pass in fremde Datenbanken schickt, hat den Wert dieser Daten nicht verstanden. Oder er hat ihn sehr genau verstanden und ihn trotzdem verkauft.
Quellen und weiterführende Links
- netzpolitik.org, Matthias Monroy: „Grenzpartnerschaft“: Auch der EU-Datenschützer rügt geplantes Polizeiabkommen mit den USA (30.10.2026)
- netzpolitik.org, Matthias Monroy: Erzwungene „Grenzpartnerschaft“: EU-Kommission will US-Behörden erlauben, politische Ansichten und „Herkunft“ abzufragen (02.05.2026)
- Europäischer Datenschutzbeauftragter: Stellungnahme 27/2026 zur Unterzeichnung und vorläufigen Anwendung des Rahmenabkommens (27.10.2026)
- Rat der EU, Dokument 13002/26: Vorschlag für einen Beschluss über die Unterzeichnung und vorläufige Anwendung, COM(2026) 484 (10.09.2026)
- Rat der EU, Dokument 13003/26: Vorschlag für einen Beschluss über den Abschluss, COM(2026) 485 (10.09.2026)
- Beschluss (EU) 2025/2640 des Rates vom 16. Dezember 2025 über die Aufnahme von Verhandlungen
- Wissenschaftlicher Dienst des EU-Parlaments (EPRS): Enhanced Border Security Partnership, PE 785.725 (September 2026)
- eucrim: EU Council Moves Ahead on Data Sharing for US Border Purposes (12.02.2026)
- Statewatch, Romain Lanneau: EU-US data exchange proposal in conflict with EU laws (01.05.2026)
- European Digital Rights: Offener Brief an den Rat zur EU-US-EBSP (20.07.2026)
- 20 Minuten: Trump fordert Zugang zu Schweizer Fingerabdrücken für Visa-Waiver-Programm (05.01.2026)
- swissinfo: Schweizer sollen auch in Zukunft visafrei in die USA reisen dürfen (27.06.2012)
- Bund: Bericht über das Ergebnis des Vernehmlassungsverfahrens zu Prüm und PCSC (29.05.2020)
- swissinfo: Bundesrat will Austausch von DNA-Profilen mit der EU und den USA (13.12.2019)