Werbeblocker sind Pflicht: Wenn Werbung Spyware liefert
Seit kurzem ist belegt, dass eine einzige Werbeanzeige genügt, um Spionagesoftware auf ein Gerät zu bringen, ohne Klick und ohne dass die Betroffenen etwas bemerken. Damit ist der Werbeblocker keine Frage des Geschmacks oder der Höflichkeit gegenüber Webseitenbetreibern mehr, sondern eine Sicherheitsmassnahme, so grundlegend wie das Einspielen von Updates.
Wir haben bisher erklärt, wie ihr Werbung in Safari oder im ganzen Heimnetz mit Pi-hole loswerdet. Dieser Kommentar sagt, warum ihr es tun solltet, und wer euch dabei seit Jahren im Weg steht.
Werbeblocker sind seit dieser Woche eine Sicherheitsfrage
Am 15. Oktober 2026 hat das Citizen Lab der Universität Toronto einen Bericht veröffentlicht, der einen Angriffsweg beschreibt, über den Fachleute seit Jahren gewarnt haben, ohne ihn öffentlich nachweisen zu können. Die Forschenden nennen ihn AdFection, zusammengesetzt aus „Ad“ und „Infection“. Ihr Bericht sei die „first public technical confirmation of a zero-click mercenary spyware attack delivered via targeted advertising“, also die erste öffentliche technische Bestätigung eines Spyware-Angriffs ohne jede Nutzeraktion, ausgeliefert über gezielte Werbung. Zu den Autoren gehören Bill Marczak, John Scott-Railton, Ron Deibert und der Wiener Tracking-Forscher Wolfie Christl.
Zeitgleich hat die auf Betrugsabwehr in der Werbebranche spezialisierte Firma Confiant einen eigenen Bericht vorgelegt, der dieselbe Infrastruktur aus der Sicht der Werbenetzwerke auswertet. netzpolitik.org und der Bayerische Rundfunk hatten vorab Einblick und haben die Beteiligten um Stellungnahmen gebeten. Der Satz, den netzpolitik.org zur Überschrift gemacht hat, stammt von Christl: „Das Blockieren von Online-Werbung ist für die IT-Sicherheit obligatorisch.“
Wir stimmen dem zu und gehen einen Schritt weiter. Dass Werbung Schadcode transportiert, ist nicht neu, und die zuständigen Behörden wissen es seit mindestens neun Jahren. Neu ist, dass nun öffentlich dokumentiert ist, wie gezielt das geht. Und neu sollte sein, dass niemand mehr so tut, als sei ein Werbeblocker eine Art Ladendiebstahl.
AdFection: Was Citizen Lab gefunden hat
Discover-Tech und die Plattform Controlium
Im Zentrum steht Discover-Tech, eine israelische Firma, die sich nach aussen als gewöhnlicher Werbedienstleister gibt: Sie bietet in den üblichen Auktionen auf Werbeplätze und spielt Anzeigen aus. Laut Citizen Lab arbeitet sie zugleich als „facilitator for multiple mercenary spyware partners“, als Dienstleister für mehrere Anbieter von Söldner-Spyware. Über eine eigene Plattform namens Controlium sollen deren Kunden Geräte im Moment, in dem eine Anzeige dargestellt wird, wiedererkennen, mit einem Fingerabdruck versehen und infizieren können.
Der konkreteste Fall betrifft den Nachrichtensender Al Jazeera. Mindestens 45 Geräte innerhalb des Senders wurden laut Bericht in den Jahren 2024 und 2025 ins Visier genommen. Die Forschenden verbinden die Angriffe „with high confidence“ mit der Spyware von Candiru, ausgeliefert über Anzeigen von Discover-Tech. Eine sichergestellte Windows-Komponente des Trojaners passt zu der Angriffskette, die Citizen Lab schon 2021 bei Candiru dokumentiert hatte. Laut netzpolitik.org wäre Al Jazeera damit das erste öffentlich belegte Ziel dieser Methode; technische Hinweise deuten zudem auf das saudische Aussenministerium. Weder Discover-Tech noch die Candiru-Nachfolgefirma haben auf Anfragen geantwortet.
Candiru ist kein Unbekannter. Die USA haben die Firma 2021 auf ihre Exportbeschränkungsliste gesetzt, unter anderem weil sie Spyware an Regierungen geliefert habe, die damit Journalisten und Aktivisten angriffen. Laut einem Bericht von Haaretz stand Deutschland auf der Kundenliste; die Bundesregierung gibt dazu keine Auskunft. Ein Angriff auf Medienschaffende über das Finanzierungsmodell der Medien selbst ist dabei mehr als eine Fussnote, wir kommen darauf zurück.
3,8 Milliarden Gebote in vier Monaten
Den Massstab liefern die Logdateien. Die Gebotsplattform von Discover-Tech, im Bericht MyDSP genannt, hat von März bis Juni 2026 auf 3.770.286.576 Werbeeinblendungen geboten und rund 11,7 Prozent davon gewonnen. Gut 718 Millionen dieser Gebote, etwa 19 Prozent, galten Anzeigen, die offenbar ein bestimmtes Skript der Angreifer enthielten. Ausgeliefert wurde in 75.373 Apps und auf 120.768 Websites. Nach der Auswertung von netzpolitik.org betrafen rund drei Viertel der Gebote Werbeplätze in Apps, knapp ein Viertel solche im Browser; genannt werden unter anderem Wetter Online, Grindr, Badoo, Duolingo und Viber.
Confiant kommt für den Zeitraum von April bis September auf rund zehn Millionen Einblendungen pro Tag. Die Firma beschreibt ausserdem, dass die Anzeigen in manchen Umgebungen die Cookies der Seite einsammeln, auf der sie laufen, „in many cases“ samt Sitzungskennungen, „including live authenticated sessions of logged-in users“. Daraus entstehe ein Identitätsgraph aus Fingerabdrücken, IP-Adressen und Werbe-IDs, und zwar auch dort, wo für die Verarbeitung nach DSGVO keine Einwilligung vorlag. Confiants eigenes Urteil: „That is passive surveillance on a global scale.“
Zwei Einschränkungen gehören dazu, weil sie die Aussage schärfer machen und nicht schwächer. Erstens hat Confiant zwar Code gefunden, der vom Betreiber nachgeschobene Befehle ausführen kann, aber keine vollständige Exploit-Kette aufgezeichnet. Eine Infektion gelingt nur, wenn auf dem Gerät eine ausnutzbare Lücke offen ist. Zweitens beweist eine Einblendung in einem Netzwerk noch nicht, dass dort jemand gezielt angegriffen wurde. Dass Anzeigen dieses Anbieters auch in Netzen von Verteidigungsministerien, Streitkräften und der NATO erschienen, zeigt aber, wo die Plattform überall mitlesen konnte.
Warum eine Anzeige überhaupt Code ausführen darf
Wer verstehen will, warum das kein Betriebsunfall ist, muss wissen, wie eine Anzeige heute auf den Bildschirm kommt. Das Verfahren heisst Real-Time-Bidding. Öffnet ihr eine App oder Website mit einem freien Werbeplatz, schickt eine Werbebörse in Sekundenbruchteilen eine Gebotsanfrage an viele Bieter. Darin steht, wer da gerade schaut: Werbe-ID des Geräts, IP-Adresse, die App oder Seite, oft Standortdaten und Interessenkategorien. Alle Bieter bekommen diese Daten, auch die, die am Ende nicht gewinnen.
Der Gewinner liefert dann die Anzeige aus, und die ist in der Regel kein Bild, sondern ein Stück Programmcode, das im Browser oder in der Werbekomponente der App läuft. Genau das hat Discover-Tech genutzt: Die eigene Gebotsplattform sammelte Werbe-IDs und IP-Adressen, um Zielgeräte herauszufiltern, und die gewonnene Anzeige brachte den Code mit, der das Gerät vermass und bei Bedarf weiteres nachlud. Weder die App noch die Website kann laut Citizen Lab nachvollziehen, was ein Anbieter auf diesem Weg auf die Geräte ihrer Nutzer spielt.
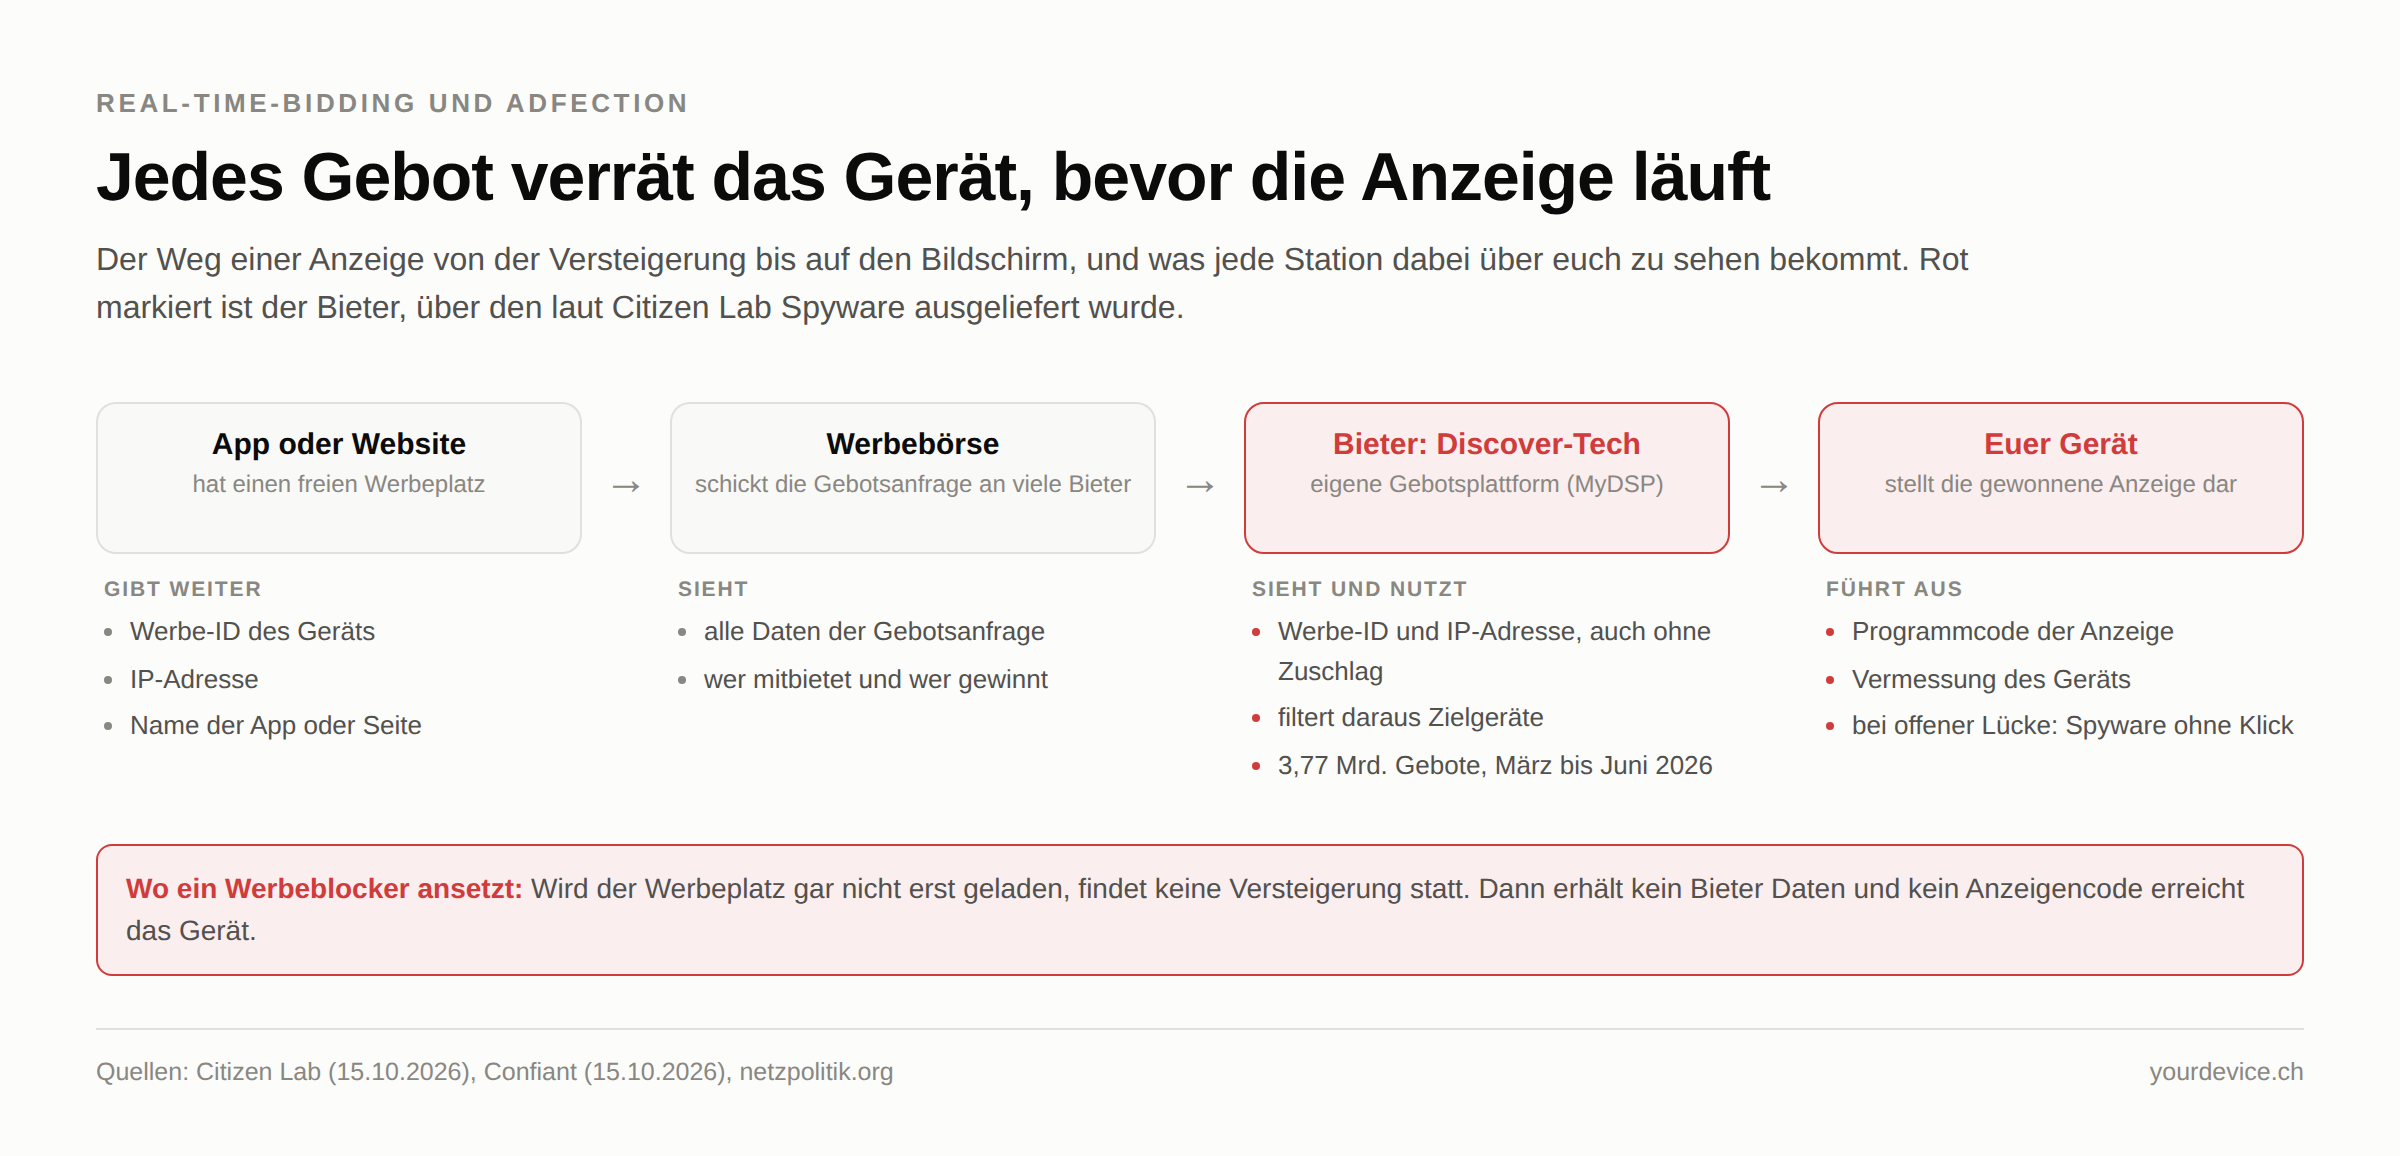
Wer ein System für Angriffe entwerfen wollte, könnte es kaum besser bauen. Es verteilt Daten über das Ziel an jeden, der mitbietet, und es lässt den Meistbietenden Code auf dem Gerät des Ziels ausführen. Die Werbebranche nennt das Effizienz. Ein Sicherheitsforscher würde es eine Fernwartung für Fremde nennen.
Neu ist nur die Zielgenauigkeit
Wer AdFection für einen Einzelfall hält, verkennt die Vorgeschichte. Bisher war Malvertising, also Schadsoftware über Werbeanzeigen, meist breit gestreut: verseuchte Banner, die auf jedem Besucher eine Seite mit Exploits öffneten. Was jetzt hinzukommt, ist die Fähigkeit, aus Milliarden Einblendungen genau die Geräte herauszugreifen, die interessieren.
Auch das hat sich angekündigt. Im Dezember 2025 hat Amnesty International im Zuge der Intellexa-Leaks ein Produkt namens Aladdin beschrieben, das laut Amnesty Mobiltelefone „through online advertisements“ infizieren kann. Schon im November 2023 hatte der Irish Council for Civil Liberties unter dem Titel „Europe's hidden security crisis“ gezeigt, wie Real-Time-Bidding Daten über Militärangehörige und Politiker an Akteure in Russland und China streut, und ein Werkzeug namens Patternz beschrieben, das nach Angaben des ICCL fünf Milliarden Menschen profiliert. Johnny Ryan vom ICCL nannte das damals „a serious national threat“.
Die Recherchen zu den Databroker Files haben seither vorgeführt, wie leicht sich Bewegungsprofile aus Werbedaten kaufen lassen, bis hin zu Angehörigen von Sicherheitsbehörden. AdFection schliesst die letzte Lücke in dieser Kette: Wer ein Gerät über die Werbung finden kann, kann es nun nachweislich auch über die Werbung angreifen.
Die Behörden wissen es seit Jahren
Bemerkenswert ist weniger der Befund als die Geduld, mit der er bislang hingenommen wurde. Das FBI hat am 21. Dezember 2022 vor Betrügern gewarnt, die Suchmaschinenwerbung kaufen, und unter den Schutztipps knapp festgehalten: „Use an ad blocking extension when performing internet searches.“ Die US-Cybersicherheitsbehörde CISA empfiehlt Bundesbehörden in einem eigenen Leitfaden zum Schutz vor Malvertising „to implement advertisement blocking“, ausdrücklich auch auf Netzwerkebene über DNS-Sinkholing, Proxys und Webfilter.
In Deutschland war die Lage schon 2017 aktenkundig, mit einer Pointe, die sich niemand ausdenken müsste. In ihrer Antwort auf eine parlamentarische Anfrage (Drucksache 18/12677 vom 7. Juni 2017) schrieb die Bundesregierung, sie sehe „aus IT-Sicherheitssicht im Einsatz von Ad-Blockern eine Massnahme zum Schutz der Nutzer im Internet“, da diese „auch vor bestimmten Angriffen durch Schadprogramme schützen können“. In derselben Antwort steht, dass das BSI seine frühere Empfehlung für Adblock Plus zurückgezogen hat. Begründung: Das Blockieren aller, also auch legitimer Werbebanner sei unverhältnismässig und „greift in das Geschäftsmodell von Content-Anbietern ein“.
Diesen Satz lohnt es sich, zweimal zu lesen. Die zuständige Sicherheitsbehörde hat eine Schutzmassnahme, die die Bundesregierung selbst als wirksam einstuft, nicht wegen eines Sicherheitsmangels fallen lassen, sondern aus Rücksicht auf ein Geschäftsmodell. Das ist ungefähr so, als würde die Feuerpolizei Rauchmelder nicht mehr empfehlen, weil sie dem Kerzenhandel schaden.
Und heute? Das Bundesamt für Verfassungsschutz hat netzpolitik.org auf Anfrage mitgeteilt, die Infektionsmöglichkeit über Werbung sei bekannt, und jedem empfohlen, das eigene Nutzungsverhalten zu reflektieren. Ein Wort zu Werbeblockern ist das nicht. Für die Schweiz haben wir bei unserer Recherche keine vergleichbare Stellungnahme des Bundesamts für Cybersicherheit gefunden.
Zwischenstand: Die US-Behörden empfehlen Werbeblocker ausdrücklich, die deutsche Regierung nannte sie 2017 eine Schutzmassnahme, und das BSI zog seine Empfehlung trotzdem zurück. Die Sachlage war nie strittig. Strittig war nur, wessen Interessen zählen.
Wer die Werbeblocker gerade schwächt
Während Sicherheitsforscher zum Blockieren raten, wird das Blockieren an zwei Stellen gleichzeitig schwerer gemacht.
Chrome: uBlock Origin ist aus dem Store verschwunden
Google hat den Umbau seiner Erweiterungsschnittstelle auf Manifest V3 abgeschlossen. Laut dem offiziellen Zeitplan sind Erweiterungen nach dem alten Manifest V2 seit Chrome 138 vom 24. Juli 2025 für alle Nutzer abgeschaltet und lassen sich nicht mehr reaktivieren. Am 31. August 2026 hat Google alle verbliebenen V2-Erweiterungen aus dem Chrome Web Store entfernt. Darunter fällt uBlock Origin, der Blocker, den wir seit Jahren für Firefox empfehlen. Für Chrome bleibt die abgespeckte Fassung uBlock Origin Lite, die mit den Grenzen der neuen Schnittstelle leben muss.
Für Manifest V3 lassen sich technische Gründe anführen, und einzelne davon sind nachvollziehbar. Es bleibt trotzdem festzuhalten, dass der grösste Werbekonzern der Welt die Regeln dafür schreibt, was ein Werbeblocker in seinem Browser darf. Dass er dabei ausgerechnet die Werkzeuge schwächt, die ihn Umsatz kosten, ist sicher ein Zufall, so wie es auch Zufall ist, dass Discover-Tech bis Anfang Oktober 2026 in Googles Anbieterverzeichnis stand.
Springer gegen Eyeo: der Werbeblocker als Urheberrechtsverletzung
Die zweite Front verläuft vor deutschen Gerichten. Axel Springer klagt gegen Eyeo, den Hersteller von Adblock Plus, und argumentiert, der Programmcode einer Webseite sei ein urheberrechtlich geschütztes Computerprogramm, das der Blocker beim Ausfiltern der Werbung unzulässig umarbeite. Landgericht und Oberlandesgericht Hamburg haben die Klage abgewiesen. Der Bundesgerichtshof hat das Berufungsurteil am 31. Juli 2025 (I ZR 131/23) teilweise aufgehoben und an das Oberlandesgericht zurückverwiesen: Werbeblocker könnten Urheberrechte grundsätzlich verletzen, das Berufungsgericht habe den Schutzgegenstand nicht klar genug bestimmt. Eine abschliessende Entscheidung lag nach dem uns bekannten Stand nicht vor.
Denkt die Folge einmal zu Ende. Würde Springer gewinnen, wäre in Deutschland ein Werkzeug rechtlich angreifbar, das die Bundesregierung selbst als Schutz vor Schadprogrammen bezeichnet hat, und zwar mit dem Argument, es verändere den Code, den eine Seite auf euren Rechner schickt. Genau diesen Code wollt ihr nach dieser Woche verändern dürfen. Für Leser in der Schweiz gilt das deutsche Urteil nicht, für die Anbieter, die hier wie dort dieselben Blocker verteilen, aber sehr wohl als Signal.
Die Gegenposition: Ohne Werbung kein freies Netz
Das stärkste Argument gegen Werbeblocker lautet: Werbung bezahlt die Inhalte. Wer blockiert, liest Journalismus und nutzt Apps, ohne dafür zu bezahlen, und entzieht den Anbietern ihre Grundlage. Springers Anwalt hat das vor dem BGH als „ernsthafte Gefahr für unabhängigen Journalismus“ bezeichnet. Das Argument verdient eine ernsthafte Antwort, weil es im Kern nicht falsch ist: Gute Recherche kostet Geld, und viele Medien leben tatsächlich von Werbung.
Die Antwort hat drei Teile. Erstens richtet sich die Gefahr nicht gegen Werbung an sich, sondern gegen ein bestimmtes Verfahren. Ein Banner, das der Verlag selbst ausliefert, ohne Versteigerung und ohne Code von Dritten, verteilt keine Gerätedaten an Hunderte Bieter und führt keine fremden Befehle aus. Das Risiko entsteht durch Real-Time-Bidding mit ausführbaren Anzeigen, und für dieses Verfahren hat sich die Branche selbst entschieden.
Zweitens sind die Verlage in diesem Fall nicht die Geschädigten der Werbeblocker, sondern die Geschädigten der Werbung. Confiant beschreibt, dass die Anzeigen die Cookies der Seite abgreifen, auf der sie laufen, also die Daten der Leser eben jener Medien, die sich über Werbung finanzieren. Und das erste dokumentierte Ziel war ein Nachrichtensender. Die Infrastruktur, mit der sich Journalismus bezahlen soll, wurde benutzt, um in eine Redaktion einzubrechen. Wer unter diesen Umständen den Werbeblocker zur Gefahr für die Pressefreiheit erklärt, hat die Reihenfolge der Probleme nicht verstanden.
Drittens hatte die Branche Zeit, aufzuräumen, und hat sie nicht genutzt. Discover-Tech war bei Google als Anbieter gelistet und im Transparency and Consent Framework von IAB Europe „zertifiziert“. Beide haben die Firma laut Citizen Lab erst Anfang Oktober 2026 entfernt, nachdem die Forschenden sie darauf hingewiesen hatten. IAB Europe betonte gegenüber netzpolitik.org, nicht für forensische Untersuchungen zuständig zu sein. Ein Zertifikat, das nach eigener Aussage nichts prüft, schützt niemanden, ausser vielleicht den Aussteller vor Fragen.
Wer Werbung als Finanzierung erhalten will, muss sie also sicher machen, nicht die Leser verpflichten, sie ungeschützt zu ertragen. Solange jede Anzeige ein Stück fremder Code ist, den niemand kontrolliert, ist der Werbeblocker die einzige Kontrolle, die der Nutzer selbst in der Hand hat.
Drei Viertel der Gebote liefen in Apps
Eine Zahl aus der Auswertung verdient besondere Aufmerksamkeit, weil sie eine verbreitete Annahme widerlegt. Wenn rund drei Viertel der Gebote auf Werbeplätze in Apps zielten, dann hilft eine Browsererweiterung bei der Mehrheit der Fälle nicht. uBlock Origin im Firefox schützt die Websites, die ihr im Firefox öffnet, nicht die Wetter-App, nicht die Dating-App und nicht das Sprachlernspiel.
Gegen Werbung in Apps hilft nur, was unterhalb der App ansetzt: ein Filter auf DNS-Ebene, der Werbedomains gar nicht erst auflöst. Genau das empfehlen laut netzpolitik.org auch die Forschenden: Browser-Blocker für alle, und wo möglich zusätzlich netzwerkseitiges Blockieren. Zu Hause erledigt das ein Pi-hole für jedes Gerät im Netz. Unterwegs lässt sich ein filternder DNS-Server direkt auf dem Telefon eintragen, verschlüsselt über DNS-over-TLS; wie das unter Android, Linux und Windows geht, steht in unserer Anleitung zur DNS-Verschlüsselung. Unser eigener Free DNS Server filtert Werbe- und Trackingdomains mit öffentlichen Listen heraus und ist eine Möglichkeit unter mehreren.
Ehrlicherweise gehört dazu: Auch DNS-Filter sind kein Schutzschild. Sie kennen nur die Domains, die auf ihren Listen stehen, und Werbung, die über dieselbe Domain kommt wie der Inhalt, rutscht durch. Ihr Vorteil liegt darin, dass sie die grossen Werbebörsen selbst blockieren können, über die auch ein unbekannter Bieter wie Discover-Tech seine Anzeigen ausspielen muss. Wo keine Versteigerung stattfindet, kann auch niemand mitbieten.
Worauf ihr achten solltet
Werbeblocker sind kein Allheilmittel, und manche schaffen neue Probleme. Wer nach dieser Woche nachrüstet, sollte diese Punkte kennen.
- Ein Blocker sieht alles, was ihr im Browser tut. CISA weist ausdrücklich darauf hin, dass Werbeblocker mit hohen Rechten laufen und selbst Daten sammeln oder Schaden anrichten können. Nehmt einen quelloffenen Blocker mit nachvollziehbarer Herkunft, im Firefox etwa uBlock Origin, das dort weiterhin in voller Fassung und mit Mozillas Empfehlungskennzeichen angeboten wird. Bei Safari sind die Unterschiede zwischen den Anbietern gross, unser Safari-Vergleich nennt die Fallstricke.
- Bezahlte Ausnahmelisten heben den Schutz teilweise auf. Manche Blocker lassen gegen Geld bestimmte Werbung durch, CISA erwähnt das ebenfalls. Was durchgelassen wird, läuft weiterhin über dieselbe Versteigerungstechnik.
- Ein Blocker allein reicht, mehr bringt wenig. Jede zusätzliche Erweiterung macht euren Browser unterscheidbarer, wie wir im Beitrag zum Browser-Fingerprinting gezeigt haben. Ein guter Blocker plus ein filternder DNS-Server ist die bessere Kombination als fünf Erweiterungen.
- Apps brauchen den DNS-Filter. Siehe oben: Gegen Werbung in Apps hilft keine Browsererweiterung.
- Die Werbe-ID lässt sich löschen. Unter Android findet ihr sie unter Einstellungen, Datenschutz, Werbung. Nach dem Löschen erhalten Apps laut Google nur noch eine Zeichenfolge aus Nullen statt der Kennung. Die IP-Adresse bleibt sichtbar, ein Gerät ist damit also nicht unsichtbar, aber schwerer wiederzuerkennen.
- Updates bleiben Pflicht. Eine Infektion über Werbung braucht eine offene Sicherheitslücke. Wer Betriebssystem und Browser aktuell hält, macht den Angreifern die Arbeit teurer, auch dann, wenn eine Anzeige durchrutscht.
- Ausnahmen für Seiten, die ihr unterstützen wollt, sind eine bewusste Entscheidung. Wer einer Seite die Werbung erlaubt, öffnet für diese Seite wieder die Versteigerung. Wer ein Medium unterstützen will, tut das sicherer mit einem Abo oder einer Spende.
Wer tiefer einsteigen will, findet die Grundlagen in unserem Ratgeber zum Schutz der Privatsphäre, dort im Abschnitt zu DNS.
Fazit: Wer Werbung blockiert, schliesst eine Lücke, die andere offen halten
AdFection hat nichts erfunden. Es hat zusammengesetzt, was die Werbebranche über Jahre gebaut hat: ein System, das Daten über jeden Betrachter an jeden Bieter verteilt, und ein Anzeigenformat, das fremden Code auf fremden Geräten ausführt. Dass Spyware-Firmen diesen Weg irgendwann nehmen würden, war absehbar. Das FBI, CISA und die Bundesregierung haben Werbeblocker längst als Schutzmassnahme eingeordnet. Die Konsequenz zogen sie nicht, oder sie zogen sie zurück, als ein Geschäftsmodell im Weg stand.
Daraus folgt eine klare Position: Ein Werbeblocker ist kein Angriff auf das freie Netz, sondern eine Notwehr gegen ein Verfahren, das das freie Netz gefährdet. Er gehört auf jedes Gerät, im Browser als Erweiterung und darunter als DNS-Filter, und er gehört in jede Empfehlung einer Sicherheitsbehörde, die ihren Namen ernst nimmt. Wer ihn in Chrome beschneidet oder vor Gericht zur Urheberrechtsverletzung erklären lassen will, verteidigt nicht den Journalismus, sondern eine Infrastruktur, die gerade einen Sender gehackt hat.
Die Werbebranche darf gerne beweisen, dass ihre Anzeigen sicher sind. Bis dahin bleibt der Werbeblocker an, und das schlechte Gewissen bleibt dort, wo es hingehört.
Quellen und weiterführende Links
- Citizen Lab: Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware (15.10.2026)
- Confiant: ADINT: Weaponized Ad Tech for Zero-Click Spyware and Mass Identity Vacuuming (15.10.2026)
- netzpolitik.org: „Werbeblocker obligatorisch“: Geräte lassen sich ohne Klick per Werbeanzeige hacken (15.10.2026)
- netzpolitik.org: Angriff auf Al Jazeera: Der Trojaner kam per Online-Werbung (15.10.2026)
- Amnesty International: Global Intellexa Leaks investigation (04.12.2025)
- Irish Council for Civil Liberties: New ICCL reports reveal serious security threat to the EU and US (14.11.2023)
- FBI / IC3: Cyber Criminals Impersonating Brands Using Search Engine Advertisement Services to Defraud Users (21.12.2022)
- CISA: Securing Web Browsers and Defending Against Malvertising for Federal Agencies
- Deutscher Bundestag: Drucksache 18/12677, Antwort der Bundesregierung zu Malvertising (07.06.2017)
- Chrome for Developers: Manifest V2 deprecation timeline
- LTO: BGH verweist ans OLG zurück: Verletzung von Urheberrechten durch Werbeblocker nicht ausgeschlossen (BGH, Urteil vom 31.07.2025, I ZR 131/23)
- Google Play Console-Hilfe: Advertising ID
- Mozilla Add-ons: uBlock Origin